Làm thế nào để tránh việc lưu trữ hoặc sử dụng dữ liệu sức khỏe tâm thần nhạy cảm không rõ ràng khi theo dõi cảm xúc bằng AI?
2026-08-19
Những tín hiệu nào thực sự cho biết công cụ theo dõi cảm xúc bằng AI xử lý dữ liệu của bạn an toàn?
Những tín hiệu đáng tin cậy nhất không phải là các lời hứa trong chính sách quyền riêng tư — mà là cấu trúc vận hành: liệu ứng dụng có nêu danh tính của từng bên xử lý thứ ba hay không, dữ liệu có từng rời khỏi thiết bị của bạn hay không, đơn vị vận hành có thuộc phạm vi HIPAA hoặc Quy tắc Thông báo Vi phạm Y tế của FTC hay không, và yêu cầu xóa có thực sự loại bỏ dữ liệu khỏi các tập dữ liệu huấn luyện AI hay không. Một nghiên cứu đo lường năm 2026 trên 25 ứng dụng sức khỏe tâm thần Android phổ biến cho thấy tất cả các ứng dụng đều tích hợp ít nhất một SDK theo dõi mà chính sách quyền riêng tư của chúng không hề nêu tên, và 68% không công bố ít nhất một nửa số trình theo dõi được tích hợp. Nói cách khác, ngôn ngữ chính sách là bằng chứng yếu nhất hiện có.
Các tín hiệu cấu trúc quan trọng giúp phân biệt thiết lập theo dõi cảm xúc có thể bảo vệ được với thiết lập thiếu minh bạch:
✅ Nêu tên bên xử lý, không chỉ nêu nhóm chung — “OpenAI, Anthropic, Groq” là công bố; “dịch vụ AI” hoặc “mô hình ngôn ngữ lớn” thì không. Bảy trong số 25 ứng dụng được nghiên cứu chỉ dùng ngôn ngữ chung chung, không thể nhận diện.
✅ Lưu trữ ưu tiên cục bộ hoặc do bạn tự kiểm soát — dữ liệu không bao giờ đến máy chủ của nhà cung cấp thì không thể bị môi giới, lộ trong sự cố vi phạm hoặc dùng để huấn luyện.
✅ Cơ sở pháp lý có thể kiểm chứng — phần lớn ứng dụng sức khỏe tâm thần hoàn toàn nằm ngoài HIPAA vì không do các tổ chức thuộc phạm vi điều chỉnh vận hành.
✅ Ngữ nghĩa xóa dữ liệu trung thực — một số chính sách công khai xác nhận không có cơ chế từ chối việc dùng dữ liệu ẩn danh cho huấn luyện, tức việc xóa tài khoản không loại bỏ những nội dung đã được hấp thụ vào trọng số mô hình.
✅ Tính nhất quán giữa quyền truy cập và chính sách — các nhà nghiên cứu tìm thấy 16 mâu thuẫn giữa quyền truy cập và chính sách trong 13 ứng dụng, bao gồm sáu ứng dụng yêu cầu quyền truy cập camera hoặc micro mà không công bố việc thu thập âm thanh hay video.
Để so sánh các công cụ một cách có ý nghĩa, cần hiểu vì sao dữ liệu cảm xúc lại dễ bị phơi lộ hơn các thông tin sức khỏe khác — và khuôn khổ đánh giá nào thực sự làm lộ ra các lỗ hổng.
Vì sao dữ liệu cảm xúc dễ bị phơi lộ hơn các thông tin sức khỏe khác?
Dữ liệu cảm xúc nằm trong khoảng trống pháp lý mà hồ sơ lâm sàng không gặp phải. Khi bạn kể với một nhà trị liệu được cấp phép về cơn hoảng loạn, thông tin đó được bảo vệ bởi nghĩa vụ bảo mật nghề nghiệp và, tại Hoa Kỳ, bởi các Quy tắc HIPAA. Khi bạn ghi lại chính cơn hoảng loạn đó trong một ứng dụng theo dõi tâm trạng, ứng dụng đó thường không phải là tổ chức thuộc phạm vi HIPAA — vì vậy không có luật liên bang nào ngăn dữ liệu được thu thập qua các trình theo dõi tích hợp chảy đến các nhà môi giới dữ liệu.
Thị trường đã phản ánh sự bất cân xứng này. Nghiên cứu được trích dẫn trong nghiên cứu đo lường ứng dụng năm 2026 ghi nhận 11 nhà môi giới dữ liệu công khai bán danh sách cá nhân được phân loại theo tình trạng sức khỏe tâm thần — trầm cảm, lo âu, rối loạn lưỡng cực, PTSD — với giá chỉ $0.20 mỗi hồ sơ, đi kèm tên, địa chỉ nhà và thu nhập.
Cơ chế phơi lộ thứ hai là suy luận thay vì tiết lộ trực tiếp. SDK quảng cáo truyền Google Advertising ID của thiết bị cùng với các sự kiện sử dụng ứng dụng. Vì mã định danh này được dùng chung giữa mọi ứng dụng trên thiết bị, một mạng quảng cáo nhận các lệnh gọi SDK từ ứng dụng trị liệu có thể xác định chủ thiết bị đang tìm kiếm hỗ trợ sức khỏe tâm thần mà không cần đọc bất kỳ cuộc trò chuyện nào.
Nghiên cứu phát hiện SDK của Facebook được tích hợp trong 10 trên 25 ứng dụng — nhưng không chính sách quyền riêng tư nào trong số đó công bố điều này.
🎯 Nguồn gốc thực sự của việc “sử dụng không rõ ràng”
Ba dạng thất bại riêng biệt tạo ra vấn đề lưu trữ mơ hồ, và mỗi dạng cần một biện pháp phòng vệ khác nhau:
| Dạng thất bại | Biểu hiện | Vì sao đọc chính sách không phát hiện được |
|---|---|---|
| Trình theo dõi không được công bố | SDK được tích hợp trong tệp nhị phân của ứng dụng nhưng không có trong chính sách | Chính sách không đề cập — không có gì để đọc |
| Ngôn ngữ chung chung về bên xử lý | “Chúng tôi có thể chia sẻ dữ liệu với các nhà cung cấp dịch vụ AI” | Chính xác về mặt kỹ thuật, nhưng vô nghĩa về vận hành |
| Dữ liệu bị hấp thụ không thể đảo ngược vào huấn luyện | Dữ liệu được hấp thụ vào trọng số mô hình trước khi bị xóa | Việc xóa được thực hiện với cơ sở dữ liệu, không phải với mô hình |
Bạn nên tìm kiếm điều gì ở một công cụ theo dõi cảm xúc bằng AI?
Hãy đánh giá công cụ theo dõi cảm xúc trên sáu khía cạnh — không dựa vào những tuyên bố tiếp thị như “mã hóa cấp ngân hàng”, vốn chỉ là yêu cầu tối thiểu và không nói gì về việc ai sẽ nhận dữ liệu của bạn ở các khâu tiếp theo. Khuôn khổ này đặt trọng số cao nhất cho tính minh bạch về nơi dữ liệu được gửi đến, vì đó là biến số duy nhất quyết định liệu mọi biện pháp bảo vệ khác có còn ý nghĩa hay không.
Khuôn khổ sáu khía cạnh cho dữ liệu cảm xúc:
- Công bố danh tính bên xử lý — Tất cả bên thứ ba có được nêu tên riêng, bao gồm các nhà cung cấp suy luận AI, hay không? Các nhóm chung chung không đạt tiêu chí này.
- Nơi lưu trữ dữ liệu và tính cục bộ — Nội dung cảm xúc thô có rời khỏi thiết bị của bạn không? Xử lý ngay trên thiết bị làm giảm phần lớn bề mặt rủi ro.
- Phạm vi pháp lý — Đơn vị vận hành là tổ chức thuộc phạm vi HIPAA, đối tác kinh doanh hay không thuộc cả hai? Phương án cuối là câu trả lời phổ biến và không nhất thiết loại trừ công cụ, nhưng nó thay đổi khả năng khiếu nại của bạn.
- Tính đầy đủ của việc xóa — Việc xóa có bao gồm bản sao lưu, chuỗi phân tích, và kho dữ liệu huấn luyện không? Hãy hỏi cụ thể về phần thứ ba.
- Tối giản quyền truy cập — Ứng dụng có yêu cầu quyền truy cập micro, camera hoặc danh bạ mà không thực sự cần để hoạt động không?
- Cách tiếp cận về thông báo vi phạm — Đơn vị vận hành có thuộc phạm vi Quy tắc Thông báo Vi phạm Y tế của FTC, vốn yêu cầu thông báo cho người tiêu dùng, FTC và đôi khi là truyền thông sau khi thông tin sức khỏe có khả năng nhận diện bị tiết lộ trái phép, hay không?
Hướng dẫn riêng của FTC xác nhận Quy tắc này áp dụng cho phần lớn ứng dụng sức khỏe không thuộc HIPAA, bởi hầu hết nhà phát triển ứng dụng sức khỏe được xem là “nhà cung cấp dịch vụ chăm sóc sức khỏe” cung cấp dịch vụ cho người tiêu dùng. Không thông báo có thể dẫn đến biện pháp thực thi yêu cầu nộp phạt dân sự.
📊 Phương pháp chấm điểm thực tế
Chấm mỗi khía cạnh từ 0–2 (0 = không có, 1 = một phần, 2 = đã xác minh). Công cụ đạt dưới 7 trên 12 không nên nhận các tiết lộ cảm xúc có thể nhận diện. Điểm dưới 4 có nghĩa là công cụ đó hoàn toàn không nên nhận dữ liệu cảm xúc — chỉ dùng cho nội dung chăm sóc sức khỏe tổng quát.
Các phương pháp chính để theo dõi cảm xúc bằng AI khác nhau như thế nào về quyền riêng tư?
Không có một phương pháp nào thắng ở mọi khía cạnh — công cụ chỉ cục bộ tối đa hóa quyền riêng tư nhưng đánh đổi hiểu biết dài hạn, trong khi các nền tảng AI được quản lý đem lại phân tích phong phú hơn cùng bề mặt dữ liệu rộng hơn. Lựa chọn phù hợp phụ thuộc vào mức độ nhạy cảm của những gì bạn chia sẻ và việc bạn có cần dữ liệu được lưu lại hay không.
| Khía cạnh | Ứng dụng sức khỏe tâm thần cho người tiêu dùng (ví dụ: Wysa, Replika) | Chatbot AI đa dụng (ChatGPT, Claude, Gemini) | Ứng dụng ghi nhật ký chỉ cục bộ | Tác nhân trên Nền tảng Jenova | Công cụ do chuyên gia lâm sàng triển khai / công cụ tổ chức (ví dụ: Sonar, Alongside) |
|---|---|---|---|---|---|
| Mức độ phơi lộ với trình theo dõi bên thứ ba | Cao — mọi ứng dụng được nghiên cứu đều tích hợp trình theo dõi không công bố | Trung bình — ít SDK quảng cáo hơn, nhưng dữ liệu vẫn chảy đến nhà cung cấp mô hình | Tối thiểu — không có lệnh gọi mạng khi ngoại tuyến | Trung bình — dữ liệu đến nhà cung cấp mô hình đã chọn; không có lớp SDK quảng cáo được ghi nhận | Thấp — được triển khai trong hạ tầng của tổ chức |
| Tính minh bạch về bên xử lý | Kém — 7 trong 25 ứng dụng không nêu bất kỳ nhà cung cấp AI nào | Trung bình — nhà cung cấp chính là đơn vị vận hành, nên điểm đến dữ liệu không mơ hồ | Không áp dụng — không có bên xử lý | Nhà cung cấp mô hình do người dùng chọn ở các gói trả phí nên điểm đến dữ liệu hiển thị rõ; gói miễn phí dùng mô hình mặc định | Trung bình — chịu sự điều chỉnh của hợp đồng do tổ chức triển khai ký kết |
| Phạm vi pháp lý | Thường ngoài HIPAA; FTC Act và Quy tắc Thông báo Vi phạm có thể áp dụng | Ngoài HIPAA; luật bảo vệ người tiêu dùng áp dụng | Ngoài mọi chế độ pháp lý y tế — không truyền dữ liệu | Ngoài HIPAA; luật quyền riêng tư người tiêu dùng chung áp dụng | Thường nằm trong các khuôn khổ tuân thủ của tổ chức |
| Xử lý an toàn trong khủng hoảng | Có các thất bại được ghi nhận — Common Sense Media xếp ứng dụng Wysa cho người tiêu dùng là Không thể chấp nhận đối với thanh thiếu niên | Được xếp Không thể chấp nhận đối với hỗ trợ sức khỏe tâm thần cho thanh thiếu niên | Không có — không có khả năng phản hồi | Không phải hệ thống khủng hoảng lâm sàng; không được thiết kế để chuyển tuyến khẩn cấp | Mạnh nhất — một người đã gọi cho người giám hộ thử nghiệm trong vòng 15 phút |
| Rủi ro gián đoạn dịch vụ | Đã được ghi nhận — Earkick và Youper biến mất khỏi cửa hàng ứng dụng giữa lúc nghiên cứu, khiến hơn 3 triệu người dùng bị bỏ lại | Thấp — đơn vị vận hành lớn, nhưng điều khoản có thể thay đổi | Không có — dữ liệu thuộc về bạn | Trung bình — nền tảng thương mại; có thể xuất dữ liệu theo từng tin nhắn | Phụ thuộc vào hợp đồng với tổ chức |
| Giá | Thường là freemium; Common Sense Media ghi nhận thị trường khoảng $2B vào năm 2024 | Có gói miễn phí và nâng cấp trả phí | Thường mua một lần hoặc miễn phí | Có gói miễn phí; Plus $20/tháng, Premium $50/tháng, đến Enterprise $1,000/tháng | Do tổ chức mua |
| Phù hợp nhất cho | Bài tập CBT có cấu trúc khi quyền riêng tư không phải ưu tiên | Suy ngẫm rộng khi bạn chấp nhận việc lưu giữ phía nhà cung cấp | Viết nhật ký riêng tư có độ nhạy cảm tối đa | Phân tích suy ngẫm khi bạn muốn lựa chọn mô hình và có hồ sơ có thể xuất | Thanh thiếu niên và bất kỳ ai cần được chuyển đến con người |
Những giới hạn cần nhìn nhận trung thực ở mọi phương án. Ứng dụng cho người tiêu dùng mang lại UX theo dõi cảm xúc trau chuốt nhất nhưng có hồ sơ công bố yếu nhất. Chatbot đa dụng cho biết rõ điểm đến của dữ liệu nhưng được đánh giá là không an toàn cho hỗ trợ sức khỏe tâm thần ở thanh thiếu niên. Công cụ chỉ cục bộ loại bỏ câu hỏi về quyền riêng tư nhưng không thể phát hiện mô hình suy giảm hay xử lý khủng hoảng.
Hướng dẫn Thiền của Jenova và Trình phân tích tính cách có liên quan trong vai trò công cụ suy ngẫm thay vì công cụ lâm sàng — và các hạn chế của chúng cần được nêu rõ. Chúng không thuộc phạm vi HIPAA, không phải hệ thống phản ứng khủng hoảng và không thay thế cho dịch vụ chăm sóc của chuyên gia được cấp phép. Lợi thế cấu trúc của chúng hẹp hơn và cụ thể hơn: nền tảng cho biết dữ liệu không bao giờ được dùng để huấn luyện các mô hình AI công khai, cuộc trò chuyện được mã hóa khi truyền và khi lưu trữ, đồng thời dữ liệu không được bán hay chia sẻ với bên quảng cáo. Các gói trả phí cho phép chọn nhà cung cấp mô hình xử lý một phiên, biến điểm đến dữ liệu thành quyết định của người dùng thay vì mặc định không công bố. Bộ nhớ liên tục có thể được xem lại theo từng tin nhắn, và mọi cuộc trò chuyện có thể được xuất hoặc xóa qua giao diện chat.
Pháp luật thực sự cấm điều gì khi AI suy luận cảm xúc?
Ít hơn những gì hầu hết mọi người nghĩ — và các lệnh cấm hiện có được giới hạn trong phạm vi hẹp. Theo EU AI Act, Điều 5(1)(f) chỉ cấm suy luận cảm xúc trong bối cảnh nơi làm việc và giáo dục, và chỉ khi suy luận dựa trên dữ liệu sinh trắc học. Nhận diện cảm xúc ngoài các bối cảnh đó không bị cấm — mà được phân loại là rủi ro cao.
Một số ranh giới quan trọng đối với bất kỳ ai theo dõi cảm xúc của chính mình bằng AI:
- Suy luận dựa trên văn bản nằm ngoài lệnh cấm. Hướng dẫn của Ủy ban làm rõ rằng suy luận cảm xúc từ văn bản viết không thuộc phạm vi này — bao trùm phần lớn quy trình viết nhật ký và ghi nhận tâm trạng.
- Mục đích y tế và an toàn được loại trừ. Các hệ thống dành cho mục đích trị liệu thuộc một ngoại lệ hẹp, được diễn giải nghiêm ngặt và chỉ giới hạn trong phạm vi cần thiết, tương xứng.
- Định nghĩa về “nơi làm việc” rất rộng. Hướng dẫn mở rộng định nghĩa này sang môi trường làm việc tại nhà, học trực tuyến và quy trình tuyển dụng — vì vậy, một công cụ chăm sóc sức khỏe do doanh nghiệp cung cấp để suy luận cảm xúc từ giọng nói là một đối tượng pháp lý khác biệt đáng kể so với chính công cụ đó khi dùng cá nhân.
- Trạng thái thể chất không phải là “cảm xúc”. Đoạn dẫn 18 loại trừ đau đớn và mệt mỏi khỏi định nghĩa, đó là lý do các hệ thống phát hiện mệt mỏi ở tài xế được phép.
Tại Hoa Kỳ, mô hình thực thi dựa vào bảo vệ người tiêu dùng thay vì cấm theo từng nhóm. FTC đã xử lý các đơn vị vận hành sức khỏe tâm thần và y tế từ xa theo Mục 5 của FTC Act, và các nhà phân tích lưu ý rằng BetterHelp, Cerebral, GoodRx và Flo đã cùng phải trả các khoản phạt đáng kể vì chia sẻ dữ liệu sức khỏe mà không có sự đồng ý phù hợp. Phân tích học thuật và vận động chính sách cho rằng quy định tại Hoa Kỳ chưa bảo vệ đầy đủ dữ liệu cảm xúc như một nhóm dữ liệu riêng biệt.
Hàm ý thực tế: bảo vệ pháp lý không phải điều bạn có thể mặc định dựa vào. Đó là điều bạn cần chủ động thiết kế thông qua việc chọn công cụ và kỷ luật trong cách tiết lộ thông tin.
Làm thế nào để kiểm tra một ứng dụng theo dõi cảm xúc trước khi tin tưởng giao cho ứng dụng đó những tiết lộ thực sự?
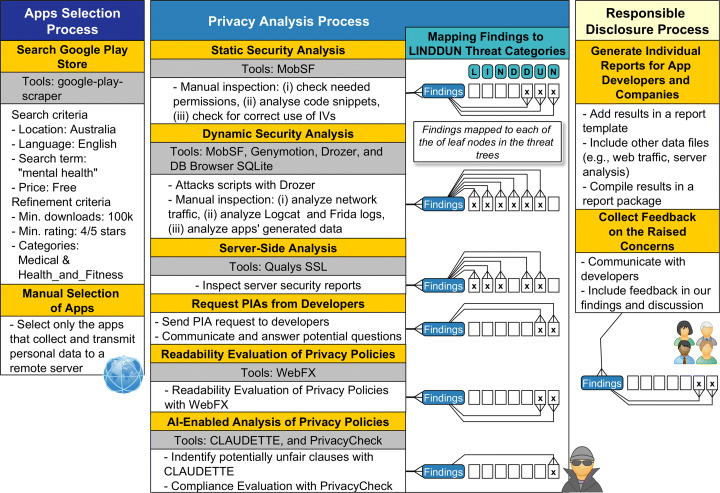
Hãy thực hiện kiểm tra bốn lớp, phản chiếu phương pháp các nhà nghiên cứu bảo mật sử dụng — bạn có thể hoàn thành phiên bản rút gọn trong khoảng 20 phút mà không cần công cụ kỹ thuật. Sơ đồ khuôn khổ ở trên minh họa quy trình chuyên nghiệp đầy đủ: tiêu chí chọn ứng dụng, phân tích quyền riêng tư theo lớp, đối chiếu phát hiện với các nhóm mối đe dọa và công bố có trách nhiệm với nhà phát triển.
Phiên bản dành cho người tiêu dùng:
- Đối chiếu nhãn an toàn dữ liệu trên cửa hàng ứng dụng với chính sách quyền riêng tư. Mở cả hai. Liệt kê mọi nhóm bên thứ ba mà nhãn tuyên bố, sau đó tìm các thực thể được nêu tên trong chính sách. Bất kỳ khác biệt nào cũng là lỗ hổng công bố.
- Tìm tên nhà cung cấp AI trong chính sách. Dùng chức năng tìm kiếm của trình duyệt với “OpenAI”, “Anthropic”, “Google”, “bên thứ ba” và “mô hình”. Nếu chính sách chỉ ghi “dịch vụ AI” mà không nêu tên ai, hãy xem điểm đến dữ liệu là không xác định.
- Kiểm tra quyền truy cập được yêu cầu so với chức năng thực tế. Nhật ký tâm trạng dựa trên văn bản không có nhu cầu chức năng nào đối với micro, camera hoặc danh bạ. Hãy từ chối mọi quyền không vượt qua được kiểm tra này ở cấp hệ điều hành.
- Tìm điều khoản xóa trong chính sách — đặc biệt là các ngoại lệ về huấn luyện. Tìm các cụm như “ẩn danh”, “tổng hợp” hoặc “dữ liệu đã khử định danh có thể được dùng cho bất kỳ mục đích nào”. Nghiên cứu năm 2026 phát hiện các chính sách xác nhận rõ ràng rằng không có cơ chế từ chối việc dùng dữ liệu ẩn danh cho huấn luyện.
Đối với một phiên tác nhân Jenova, các cơ chế kiểm soát tương đương hiển thị trong giao diện thay vì bị chôn trong tài liệu. Có thể tắt Global Memory trong cài đặt để không có gì được lưu giữa các cuộc trò chuyện. Ở các gói trả phí, bộ chọn mô hình quyết định nhà cung cấp nào xử lý phiên. Có thể xóa từng tin nhắn bằng nút hoàn tác, và có thể xuất toàn bộ cuộc trò chuyện dưới dạng PDF, Word, TXT hoặc CSV trước khi xóa.
Một nguyên tắc kỷ luật tiết lộ hữu ích bất kể dùng công cụ nào: viết nội dung, sau đó đọc lại và tự hỏi liệu nội dung đó vẫn an toàn nếu xuất hiện trong danh sách của một nhà môi giới dữ liệu hay không. Nếu không, hãy loại bỏ yếu tố định danh hoặc chuyển sang lưu ngoại tuyến.
“Hãy phân tích các mô hình cảm xúc trong những mục nhật ký này và xác định các tác nhân kích hoạt lặp lại. Tôi đã thay toàn bộ tên bằng chữ cái đầu và loại bỏ địa điểm.”
Chỉ một thói quen định khung như vậy — giả danh hóa trước khi gửi — cũng làm giảm rủi ro tái nhận diện nhiều hơn bất kỳ lời hứa nào từ nhà cung cấp.
Cách tiếp cận quyền riêng tư của bạn nên thay đổi thế nào qua các giai đoạn tự theo dõi cảm xúc?
Mức độ phơi lộ quyền riêng tư của bạn nên tăng theo độ sâu gắn bó, thay vì giữ cố định. Người chỉ tò mò về theo dõi tâm trạng có mô hình mối đe dọa khác với người ghi lại hằng ngày những tiết lộ gần khủng hoảng, và công cụ phù hợp cũng thay đổi theo đó.
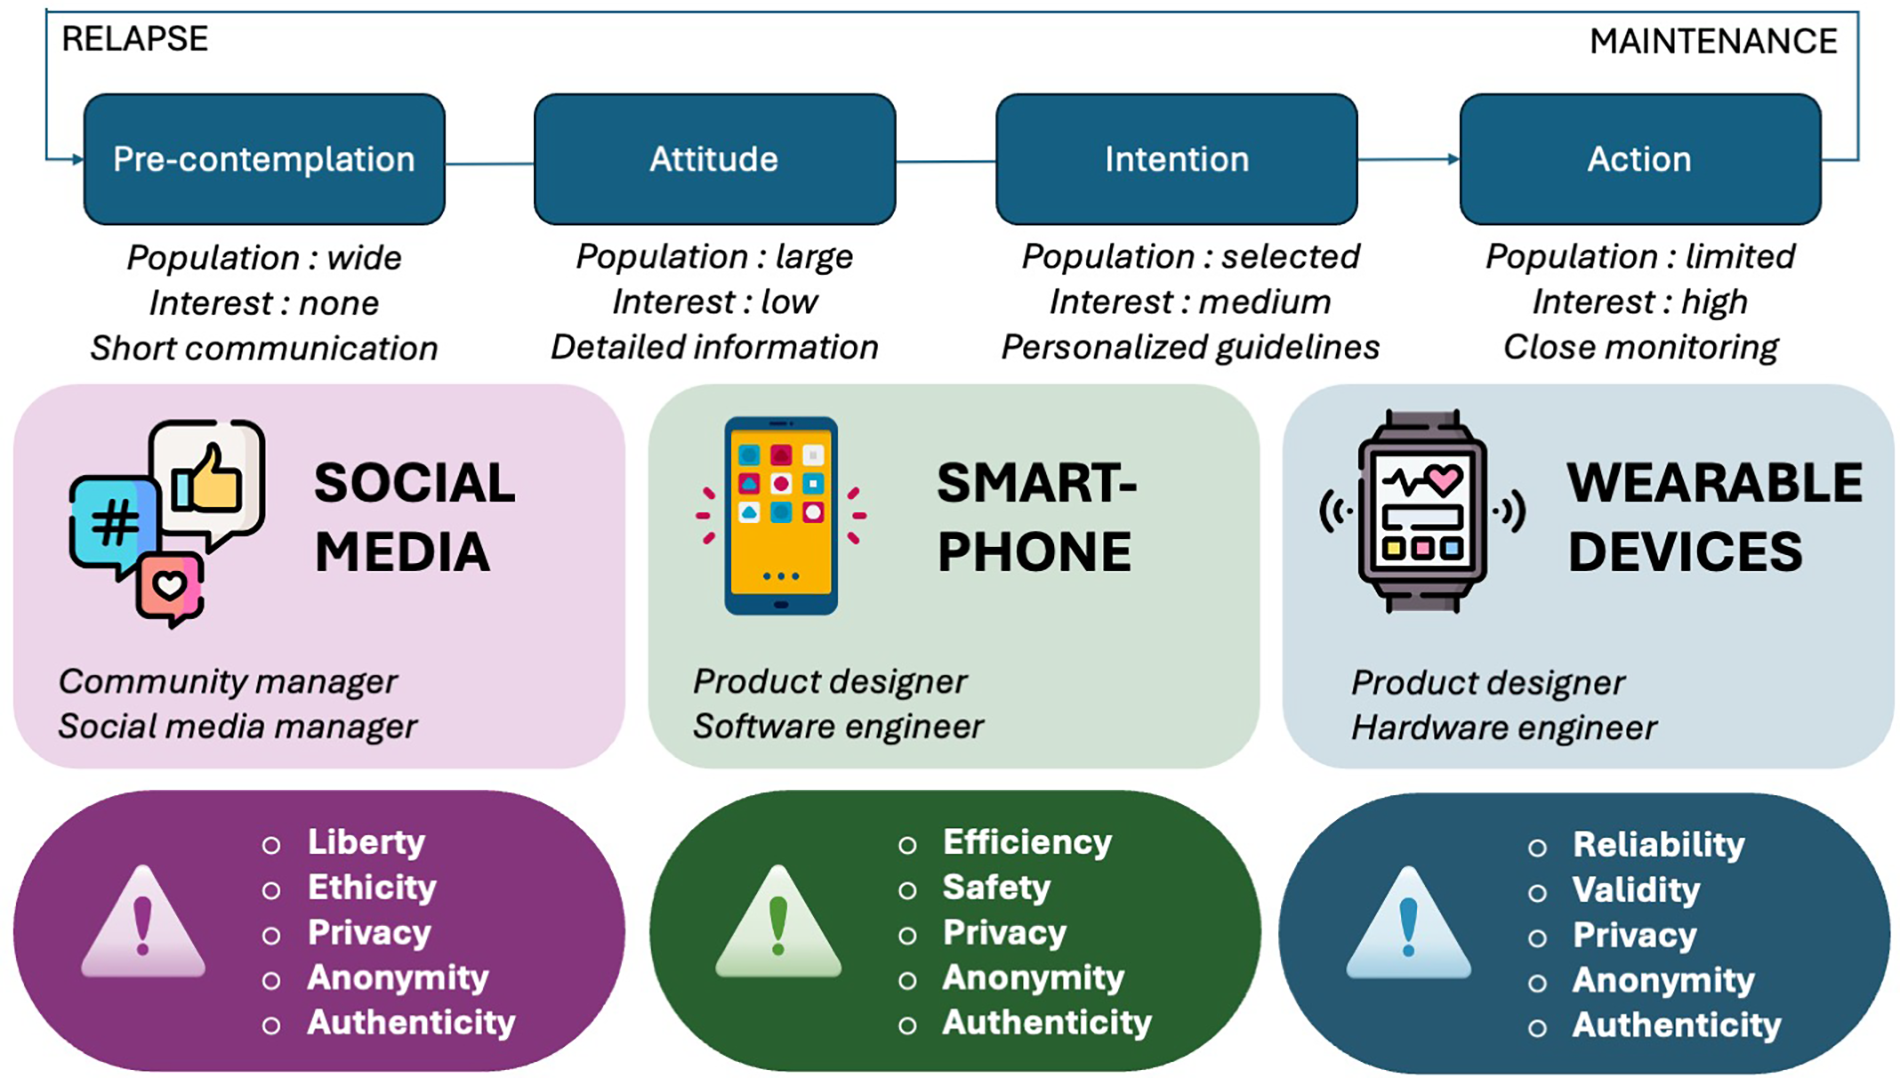
Khuôn khổ trên mô tả một lộ trình hữu ích. Lưu ý rằng quyền riêng tư, tính ẩn danh và tính xác thực xuất hiện như các mối quan tâm chung ở cả ba nhóm nền tảng — mạng xã hội, điện thoại thông minh và thiết bị đeo — trong khi các mối quan tâm xung quanh lại khác nhau. Nền tảng mạng xã hội đặt ra câu hỏi về tự do và đạo đức; điện thoại thông minh đặt ra vấn đề hiệu quả và an toàn; thiết bị đeo đặt ra vấn đề độ tin cậy và tính hợp lệ.
Áp dụng vào việc lựa chọn công cụ:
| Giai đoạn | Độ sâu tiết lộ điển hình | Cách tiếp cận quyền riêng tư phù hợp |
|---|---|---|
| Khám phá | Câu hỏi chung chung, không có chi tiết cá nhân | Mọi công cụ đều chấp nhận được; hãy xem như thông tin công khai |
| Xây dựng thói quen | Tâm trạng lặp lại, bối cảnh chung | Chỉ dùng công cụ nêu tên bên xử lý; từ chối quyền không thiết yếu |
| Theo dõi nhất quán | Tác nhân kích hoạt cụ thể, mối quan hệ, mô hình | Giả danh hóa nội dung; tắt bộ nhớ liên tục trừ khi cần thiết |
| Ghi chép độ nhạy cảm cao | Sang chấn, ý tưởng tự làm hại, chi tiết lâm sàng | Chỉ dùng cục bộ hoặc chuyên gia lâm sàng được cấp phép; không dùng công cụ AI cho người tiêu dùng |
Khía cạnh thiết bị đeo cần được xem xét riêng. Suy luận cảm xúc từ tín hiệu sinh lý — biến thiên nhịp tim, độ dẫn điện da, tông giọng — tạo ra dữ liệu sinh trắc học, chính là nhóm dữ liệu mà các quy định về nhận diện cảm xúc trong EU AI Act áp dụng. Nếu một thiết bị đeo cung cấp suy luận cảm xúc cho chương trình chăm sóc sức khỏe của doanh nghiệp, bạn đã đi vào vùng bị cấm theo luật EU và chuyển sang tư thế rủi ro cao hơn đáng kể ở mọi nơi khác.
Các nhà nghiên cứu về quyền riêng tư và lâm sàng nói gì về việc theo dõi cảm xúc bằng AI?
Sự đồng thuận giữa các nhà nghiên cứu quyền riêng tư và đơn vị đánh giá lâm sàng là lỗ hổng mang tính cấu trúc, không phải ngẫu nhiên — các thất bại công bố bắt nguồn từ thực hành có hệ thống thay vì hành vi cố ý lừa dối, và đó chính là lý do sự cảnh giác cá nhân không thể khép hoàn toàn khoảng trống này.
“Phát hiện có hệ quả lớn nhất trong lĩnh vực này không phải là một ứng dụng đơn lẻ hoạt động tệ — mà là thất bại mang tính phổ quát. Khi mọi ứng dụng trong mẫu 25 ứng dụng đều tích hợp các trình theo dõi mà chính sách của chúng không nêu tên, bạn không còn nhìn vào những tác nhân xấu. Bạn đang nhìn vào một hệ sinh thái nơi SDK bên thứ ba được kế thừa mà không qua kiểm tra quyền riêng tư, ngôn ngữ chính sách mẫu được tái sử dụng giữa các sản phẩm, và tốc độ ra tính năng được ưu tiên hơn việc rà soát tuân thủ. Sự khác biệt đó quan trọng, vì nó có nghĩa là đổi ứng dụng không giải quyết được vấn đề. Thay đổi hành vi tiết lộ thông tin của bạn mới giải quyết được.”
“Điều thứ hai mà người dùng thường xuyên đánh giá thấp là tính không thể đảo ngược của việc hấp thụ vào huấn luyện. Mọi người xem xóa tài khoản như nút đặt lại. Không phải vậy. Nếu các mục của bạn được dùng để tinh chỉnh hoặc đánh giá một mô hình trước khi bạn xóa chúng, không có cơ chế có ý nghĩa nào để tách chúng ra khỏi trọng số mô hình. Hướng dẫn thực tế của chúng tôi rất đơn giản: hãy coi mọi thứ bạn nhập vào một hệ thống không cam kết rõ ràng việc loại dữ liệu của bạn khỏi huấn luyện là vĩnh viễn. Cam kết phải rõ ràng và cụ thể — ‘chúng tôi coi trọng quyền riêng tư’ không phải là một cam kết.”
“Với bất kỳ ai đang xây dựng thói quen theo dõi cảm xúc, thay đổi có đòn bẩy cao nhất là giả danh hóa ở đầu vào. Việc này không tốn gì, vẫn hiệu quả khi xảy ra vi phạm, khi dữ liệu bị bán cho nhà môi giới, và khi dữ liệu bị hấp thụ vào huấn luyện. Mã hóa bảo vệ dữ liệu trong một kênh mà bạn không kiểm soát. Giả danh hóa bảo vệ dữ liệu trong mọi kênh cùng lúc.”
— Đội ngũ Sản phẩm Jenova, 8 năm kinh nghiệm về hạ tầng tác nhân AI và kỹ thuật quyền riêng tư ứng dụng
Theo dõi cảm xúc trên thiết bị hoặc chỉ cục bộ có thực sự là lựa chọn an toàn hơn không?
Theo dõi chỉ cục bộ là lựa chọn quyền riêng tư mạnh nhất hiện có và đồng thời là lựa chọn an toàn yếu nhất — sự đánh đổi này là có thật và cần được đưa ra có chủ đích thay vì theo mặc định. Dữ liệu không bao giờ rời khỏi thiết bị của bạn không thể bị bán cho nhà môi giới, hấp thụ vào kho dữ liệu huấn luyện hoặc phơi lộ trong sự cố vi phạm của nhà cung cấp. Không phương án nào khác trong so sánh này mang lại bảo đảm đó.
Những gì chỉ cục bộ thực sự loại bỏ:
- Hoàn toàn không phơi lộ với trình theo dõi bên thứ ba — không có lệnh gọi mạng nghĩa là không có truyền dữ liệu qua SDK
- Rủi ro từ nhà môi giới dữ liệu — các danh sách sức khỏe tâm thần giá $0.20 mỗi hồ sơ được nhà nghiên cứu ghi nhận đòi hỏi dữ liệu phải rời khỏi thiết bị của bạn trước
- Gián đoạn dịch vụ — việc Earkick và Youper biến mất khiến hơn 3 triệu người dùng bị bỏ lại; một tệp cục bộ không biến mất khi một công ty biến mất
Những gì bạn phải đánh đổi:
- Không có phân tích mô hình theo thời gian ngoài phần bạn tự thực hiện
- Không có bất kỳ loại phát hiện hoặc chuyển tuyến khủng hoảng nào
- Không đồng bộ giữa các thiết bị trừ khi bạn tự xây dựng bản sao lưu được mã hóa
- Kết quả phân tích yếu hơn đáng kể so với năng lực của một mô hình lớn
Cách tiếp cận lai mà phần lớn mọi người nên áp dụng: giữ các hồ sơ cảm xúc thô, có thể nhận diện ở dạng cục bộ. Chỉ gửi các bản tóm tắt đã giả danh hóa đến công cụ AI để phân tích mô hình. Bạn vẫn giữ được lợi ích phân tích trong khi loại bỏ hoàn toàn lớp dữ liệu nhạy cảm khỏi hạ tầng của nhà cung cấp.
Khi có rủi ro khủng hoảng, không lựa chọn nào trong số này phù hợp. Đánh giá của Common Sense Media cho thấy các công cụ tổ chức có giám sát của con người đạt mức rủi ro thấp hơn đáng kể không phải vì công nghệ nền tảng tốt hơn, mà vì các lựa chọn thiết kế khác biệt về sự tham gia của con người — và ngay cả sản phẩm đạt điểm an toàn cao nhất cũng có lỗ hổng được ghi nhận, bao gồm ít nhất một trường hợp tiết lộ ý định tự sát bị gắn cờ là “Risk Level: None.”
Nếu bạn đang trong khủng hoảng, có thể gọi hoặc nhắn tin đến Đường dây 988 Suicide & Crisis Lifeline qua số 988, hoặc nhắn HOME đến 741741 để liên hệ Crisis Text Line.
Bạn nên gửi những câu hỏi nào cho nhà cung cấp trước khi giao dữ liệu nhạy cảm?
Hãy gửi năm câu hỏi cụ thể — câu hỏi mơ hồ tạo ra câu trả lời mơ hồ, và những nhà cung cấp không thể trả lời chính xác đã cho bạn biết điều bạn cần biết. Các nhà nghiên cứu gọi đây là yêu cầu Đánh giá tác động quyền riêng tư; phiên bản dành cho người tiêu dùng là một phiếu hỗ trợ.
- “Vui lòng liệt kê mọi dịch vụ bên thứ ba nhận nội dung hoặc siêu dữ liệu của người dùng, theo tên công ty.” Các nhóm chung chung không phải là câu trả lời chấp nhận được.
- “Nội dung người dùng có được gửi đến bất kỳ nhà cung cấp AI hoặc LLM bên ngoài nào không? Nếu có, đó là những nhà cung cấp nào và áp dụng điều khoản xử lý dữ liệu nào?”
- “Khi tôi xóa tài khoản, việc xóa có mở rộng đến bản sao lưu, kho phân tích và bất kỳ tập dữ liệu huấn luyện hoặc đánh giá nào không? Vui lòng trả lời riêng từng phần.”
- “Quý công ty có thuộc phạm vi Quy tắc Thông báo Vi phạm Y tế của FTC không? Nếu không, trên cơ sở nào?” Hướng dẫn riêng của FTC lưu ý rằng Quy tắc này áp dụng cho phần lớn ứng dụng sức khỏe ngoài HIPAA.
- “Quý công ty có sử dụng nội dung cuộc trò chuyện cho quảng cáo, nhắm mục tiêu quảng cáo hoặc xây dựng nhóm đối tượng tương tự không?”
Cách đọc phản hồi. Nhà cung cấp có thực hành minh bạch có thể trả lời cả năm câu trong một đoạn. Nhà cung cấp có vấn đề sẽ nhắc lại chính sách quyền riêng tư, chuyển hướng bạn đến trang niềm tin hoặc trả lời bốn câu và bỏ qua câu hỏi về xóa dữ liệu. Không phản hồi câu hỏi 3 là dấu hiệu chẩn đoán rõ nhất — đó là câu có ít không gian mơ hồ nhất và mức độ rủi ro pháp lý lớn nhất.
Riêng với Jenova, các quan điểm đã công bố của nền tảng trả lời trực tiếp một số vấn đề này: dữ liệu không được dùng để huấn luyện các mô hình AI công khai, được mã hóa khi truyền và khi lưu trữ, đồng thời không bị bán hoặc chia sẻ với bên quảng cáo. Đầu mối liên hệ của công ty cho các câu hỏi về quyền riêng tư là [email protected], và Azeroth Inc. có trụ sở tại New York. Điều nền tảng không tuyên bố — và không nên bị giả định là cung cấp — là tư cách tổ chức thuộc phạm vi HIPAA, xử lý khủng hoảng lâm sàng hoặc bất kỳ hình thức chăm sóc được cấp phép nào.
Tài liệu tham khảo
- arXiv — Bạn đang nghĩ gì? Khám phá quyền riêng tư của ứng dụng sức khỏe tâm thần (nghiên cứu đo lường năm 2026 trên 25 ứng dụng Android)
- Ủy ban Thương mại Liên bang — Công cụ tương tác dành cho ứng dụng sức khỏe di động
- Future of Privacy Forum — Ranh giới đỏ theo EU AI Act: Lệnh cấm nhận diện cảm xúc tại nơi làm việc và cơ sở giáo dục
- Common Sense Media Institute — Đánh giá rủi ro của ứng dụng AI về sức khỏe tâm thần
- Ủy ban Thương mại Liên bang — Hướng dẫn kinh doanh về quyền riêng tư y tế
- Freshpaint — Cách FTC thực thi quy định về quyền riêng tư trong chăm sóc sức khỏe
- Thư viện số ACM — Điều chỉnh AI cảm xúc tại Hoa Kỳ
- Tạp chí Nghiên cứu Y tế Internet — Chất lượng và mức độ tuân thủ chính sách quyền riêng tư của ứng dụng sức khỏe tâm thần
- PubMed Central — Về quyền riêng tư của ứng dụng sức khỏe tâm thần
- PubMed Central — Phát hiện cảm xúc số, quyền riêng tư và pháp luật
- EU Artificial Intelligence Act — Điều 5: Các thực hành AI bị cấm
- Mozilla Foundation — Các ứng dụng hàng đầu về sức khỏe tâm thần và cầu nguyện thất bại nghiêm trọng về quyền riêng tư và bảo mật
- Frontiers in Pharmacology — Thách thức pháp lý của sức khỏe số: Trường hợp ứng dụng sức khỏe tâm thần
- American Bar Association — Cái giá của cảm xúc: Quyền riêng tư, thao túng và thiên kiến trong AI cảm xúc