Como evitar o armazenamento ou uso pouco claro de dados sensíveis de saúde mental ao monitorar emoções com IA?
2026-08-19
Quais Sinais Realmente Revelam se um Rastreador de Emoções com IA Trata Seus Dados com Segurança?
Os sinais mais confiáveis não são promessas em políticas de privacidade — são estruturais: se o App identifica cada processador terceirizado individualmente, se os dados saem ou não do seu dispositivo, se o operador está sujeito à HIPAA ou à Regra de Notificação de Violação de Dados de Saúde da FTC e se uma solicitação de exclusão realmente remove dados dos conjuntos de treinamento de IA. Um estudo de medição de 2026 com 25 Apps Android populares de saúde mental concluiu que cada App incorporava pelo menos um SDK de rastreamento que sua política de privacidade nunca mencionava, e 68% não divulgavam pelo menos metade dos rastreadores incorporados. Em outras palavras, a linguagem das políticas é a evidência mais fraca disponível.
Sinais estruturais fundamentais que diferenciam configurações de monitoramento emocional confiáveis das opacas:
✅ Processadores identificados, não categorias — "OpenAI, Anthropic, Groq" é divulgação; "serviços de IA" ou "modelos de linguagem de grande porte" não é. Sete dos 25 Apps estudados usavam apenas linguagem genérica e não identificável.
✅ Armazenamento local ou sob seu controle — dados que nunca chegam a um servidor de fornecedor não podem ser comercializados por corretores, expostos em violações ou usados para treinamento.
✅ Base regulatória verificável — a maioria dos Apps de saúde mental fica totalmente fora da HIPAA, pois não é operada por entidades cobertas.
✅ Semântica de exclusão honesta — algumas políticas confirmam abertamente que não há opção de recusa para uso em treinamento anonimizado, o que significa que excluir a conta não remove relatos já incorporados aos pesos do modelo.
✅ Coerência entre permissões e política — pesquisadores encontraram 16 contradições entre permissões e políticas em 13 Apps, incluindo seis que solicitavam acesso à câmera ou ao microfone sem divulgar a coleta de áudio ou vídeo.
Para comparar ferramentas de forma relevante, ajuda entender por que os dados emocionais são particularmente expostos em comparação com outras informações de saúde — e qual estrutura de avaliação realmente revela as lacunas.
Por Que os Dados Emocionais Estão Mais Expostos do Que Outras Informações de Saúde?
Os dados emocionais ocupam uma lacuna regulatória que os prontuários clínicos não ocupam. Quando você conta a um terapeuta habilitado sobre uma crise de pânico, esse relato é protegido por deveres de confidencialidade profissional e, nos Estados Unidos, pelas Regras da HIPAA. Quando você registra a mesma crise de pânico em um App de monitoramento de humor, esse App geralmente não é uma entidade coberta — portanto, nenhuma lei federal impede que os dados coletados por rastreadores incorporados cheguem a corretores de dados.
O mercado já precificou essa assimetria. Pesquisas citadas no estudo de medição de Apps de 2026 documentaram 11 corretores de dados vendendo abertamente listas de pessoas classificadas por condição de saúde mental — depressão, ansiedade, transtorno bipolar, PTSD — por apenas US$ 0,20 por registro, com nomes, endereços residenciais e renda anexados.
Um segundo mecanismo de exposição é a inferência, e não a divulgação. SDKs de publicidade transmitem o Google Advertising ID de um dispositivo junto com eventos de uso do App. Como esse identificador é compartilhado por todos os Apps do dispositivo, uma rede de anúncios que recebe chamadas de SDK de um App de terapia pode determinar que o proprietário do dispositivo está buscando apoio em saúde mental sem jamais ler uma única conversa.
O estudo encontrou o SDK do Facebook incorporado em 10 dos 25 Apps — e nenhuma das respectivas políticas de privacidade o divulgava.
🎯 Onde o "Uso Pouco Claro" Realmente Tem Origem
Três modos distintos de falha produzem o problema do armazenamento vago, e eles exigem defesas diferentes:
| Modo de falha | Como se apresenta | Por que ler a política não o detecta |
|---|---|---|
| Rastreadores não divulgados | SDKs incorporados ao binário do App, ausentes da política | A política é omissa — não há nada para ler |
| Linguagem genérica sobre processadores | "Podemos compartilhar dados com provedores de serviços de IA" | Tecnicamente correta, operacionalmente sem significado |
| Incorporação irreversível ao treinamento | Dados absorvidos pelos pesos do modelo antes da exclusão | A exclusão é respeitada no banco de dados, não no modelo |
O Que Você Deve Procurar em uma Ferramenta de Monitoramento de Emoções com IA?
Avalie ferramentas de monitoramento emocional em seis dimensões — não por alegações de marketing sobre "criptografia de nível bancário", que é um requisito básico e não informa nada sobre quem recebe seus dados posteriormente. Esta estrutura atribui o maior peso à transparência sobre o destino dos dados, pois essa é a única variável que determina se todas as outras proteções importam.
A Estrutura de Seis Dimensões para Dados Emocionais:
- Divulgação da identidade dos processadores — Todos os terceiros são identificados individualmente, incluindo provedores de inferência de IA? Categorias genéricas não passam neste teste.
- Residência e localidade dos dados — O conteúdo emocional bruto sai do seu dispositivo? O processamento no dispositivo elimina a maior parte da superfície de risco.
- Cobertura regulatória — O operador é uma entidade coberta pela HIPAA, um associado comercial ou nenhum dos dois? Nenhum dos dois é a resposta mais comum e não é desqualificante, mas altera seus recursos disponíveis.
- Integridade da exclusão — A exclusão abrange backups, pipelines de análise e conjuntos de dados de treinamento? Pergunte especificamente sobre o terceiro.
- Minimalismo de permissões — O App solicita acesso a microfone, câmera ou contatos de que não precisa para funcionar?
- Postura quanto à notificação de violações — O operador é coberto pela Regra de Notificação de Violação de Dados de Saúde da FTC, que exige notificar consumidores, a FTC e, às vezes, a mídia após a divulgação não autorizada de informações de saúde identificáveis?
A própria orientação da FTC confirma que a Regra se aplica à maioria dos Apps de saúde não cobertos pela HIPAA, porque a maior parte dos desenvolvedores de Apps de saúde é tratada como "prestadora de serviços de saúde" que fornece serviços aos consumidores. Deixar de notificar pode desencadear ações de fiscalização que busquem multas civis.
📊 Um Método Prático de Pontuação
Dê a cada dimensão uma nota de 0 a 2 (0 = ausente, 1 = parcial, 2 = verificado). Uma ferramenta com menos de 7 pontos de 12 não deve receber relatos emocionais identificáveis. Uma pontuação abaixo de 4 significa que ela não deve receber dados emocionais de modo algum — use-a apenas para conteúdo genérico de bem-estar.
Como as Principais Abordagens de Monitoramento de Emoções com IA se Comparam em Privacidade?
Nenhuma abordagem vence em todas as dimensões — ferramentas exclusivamente locais maximizam a privacidade, mas sacrificam a percepção longitudinal, enquanto plataformas gerenciadas de IA oferecem análises mais ricas com uma superfície de dados mais ampla. A escolha certa depende de quão sensíveis são seus relatos e de sua necessidade de manter os dados armazenados.
| Dimensão | Apps de Saúde Mental para Consumidores (ex.: Wysa, Replika) | Chatbots de IA de Uso Geral (ChatGPT, Claude, Gemini) | Apps de Diário Exclusivamente Local | Agentes da Plataforma Jenova | Ferramentas Implementadas por Clínicos / Institucionais (ex.: Sonar, Alongside) |
|---|---|---|---|---|---|
| Exposição a rastreadores de terceiros | Alta — todos os Apps estudados continham rastreadores não divulgados | Moderada — menos SDKs de anúncios, mas os dados fluem para o provedor do modelo | Mínima — nenhuma chamada de rede quando offline | Moderada — os dados chegam ao provedor de modelo selecionado; não há camada documentada de SDK de publicidade | Baixa — implementadas dentro de infraestrutura institucional |
| Transparência sobre processadores | Ruim — 7 dos 25 Apps não nomeavam nenhum provedor de IA | Moderada — o provedor é o operador, portanto o destino é inequívoco | N/A — sem processadores | O provedor de modelo é escolhido pelo usuário nos planos pagos, então o destino é visível; o plano gratuito usa o modelo padrão | Moderada — regida pelos contratos da instituição que a implementa |
| Cobertura regulatória | Geralmente fora da HIPAA; a Lei da FTC e a Regra de Violação podem se aplicar | Fora da HIPAA; aplica-se a legislação de proteção ao consumidor | Fora de todos os regimes de saúde — nenhum dado é transmitido | Fora da HIPAA; aplica-se a legislação geral de privacidade do consumidor | Frequentemente dentro de estruturas institucionais de conformidade |
| Gestão de segurança em crises | Falhas documentadas — a Common Sense Media classificou o App para consumidores da Wysa como Inaceitável para adolescentes | Classificados como Inaceitáveis para apoio à saúde mental de adolescentes | Nenhuma — sem capacidade de resposta | Não é um sistema clínico para crises; não foi projetado para escalonamento em emergências | Mais forte — um humano ligou para o responsável pelo teste em até 15 minutos |
| Risco de continuidade do serviço | Documentado — Earkick e Youper desapareceram das lojas de Apps durante o estudo, deixando mais de 3 milhões de usuários sem suporte | Baixo — grandes operadores, embora os termos possam mudar | Nenhum — os dados são seus | Moderado — plataforma comercial; dados exportáveis mensagem por mensagem | Depende do contrato institucional |
| Preços | Geralmente freemium; a Common Sense Media observa um mercado de cerca de US$ 2 bilhões em 2024 | Planos gratuitos com atualizações pagas | Frequentemente compra única ou gratuito | Plano gratuito disponível; Plus US$ 20/mês, Premium US$ 50/mês, até Enterprise US$ 1.000/mês | Adquiridas institucionalmente |
| Ideal para | Exercícios estruturados de CBT quando privacidade não é prioridade | Reflexão ampla quando você aceita a retenção pelo provedor | Diário privado para informações de máxima sensibilidade | Análise reflexiva quando você quer escolher o modelo e ter registros exportáveis | Adolescentes e qualquer pessoa que precise de escalonamento para um humano |
Limitações honestas em todos os casos. Apps para consumidores oferecem a UX de monitoramento emocional mais polida e o histórico de divulgação mais fraco. Chatbots de uso geral oferecem destinos de dados claros, mas foram avaliados como inseguros para apoio à saúde mental de adolescentes. Ferramentas exclusivamente locais eliminam a questão da privacidade, mas não conseguem detectar padrões de deterioração ou encaminhar uma crise.
O Meditation Guide da Jenova e o Personality Analyzer são relevantes aqui como ferramentas reflexivas, e não clínicas — e suas limitações devem ser declaradas claramente. Eles não são cobertos pela HIPAA, não são sistemas de resposta a crises e não substituem atendimento por profissionais habilitados. Suas vantagens estruturais são mais restritas e específicas: a plataforma afirma que os dados nunca são usados para treinar modelos públicos de IA, as conversas são criptografadas em trânsito e em repouso, e os dados não são vendidos nem compartilhados com anunciantes. Os planos pagos permitem escolher qual provedor de modelo processa uma sessão, fazendo do destino dos dados uma decisão do usuário, e não um padrão não divulgado. A memória persistente pode ser revisada mensagem por mensagem, e qualquer conversa pode ser exportada ou excluída pela interface de chat.
O Que a Lei Realmente Proíbe Quando a IA Infere Emoções?
Menos do que a maioria das pessoas supõe — e as proibições existentes têm escopo restrito. Segundo a Lei de IA da UE, o Artigo 5(1)(f) proíbe a inferência de emoções apenas nos contextos de trabalho e educação, e somente quando a inferência se baseia em dados biométricos. O reconhecimento de emoções fora desses ambientes não é proibido — é classificado como de alto risco.
Vários limites são importantes para qualquer pessoa que monitore as próprias emoções com IA:
- A inferência baseada em texto está fora da proibição. As diretrizes da Comissão esclarecem que inferir emoções a partir de texto escrito não está dentro do escopo — o que abrange a maioria dos fluxos de diário e registros de humor.
- Usos médicos e de segurança são excluídos. Sistemas destinados ao uso terapêutico se enquadram em uma exceção restrita, interpretada estritamente e limitada ao que for necessário e proporcional.
- A definição de "ambiente de trabalho" é ampla. As diretrizes a estendem a ambientes de trabalho em casa, aprendizado online e processos de contratação — portanto, uma ferramenta de bem-estar fornecida pelo empregador que infere emoções pela voz é um objeto jurídico materialmente diferente da mesma ferramenta usada de forma pessoal.
- Estados físicos não são "emoções". O Considerando 18 exclui dor e fadiga da definição, motivo pelo qual sistemas de detecção de fadiga de motoristas são permitidos.
Nos Estados Unidos, o padrão de fiscalização é orientado à proteção do consumidor, e não categórico. A FTC moveu ações contra operadores de saúde mental e telemedicina nos termos da Seção 5 da Lei da FTC, e analistas observaram que BetterHelp, Cerebral, GoodRx e Flo pagaram coletivamente multas substanciais pelo compartilhamento de dados de saúde sem o devido consentimento. Análises acadêmicas e de defesa de direitos argumentam que a regulação dos Estados Unidos não protege adequadamente os dados emocionais como uma categoria distinta.
Implicação prática: a proteção legal não é algo em que você pode confiar como padrão. É algo que você constrói por meio da seleção de ferramentas e da disciplina sobre o que divulga.
Como Auditar um App de Monitoramento Emocional Antes de Confiar a Ele Relatos Reais?
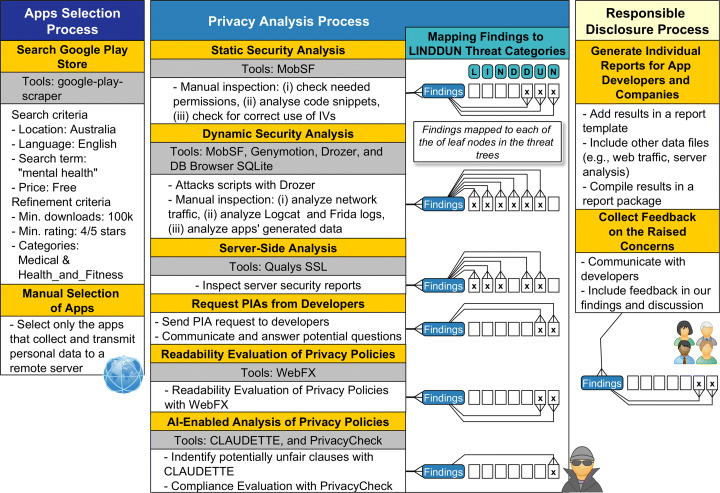
Faça uma auditoria de quatro camadas que espelha a metodologia usada por pesquisadores de segurança — você pode concluir uma versão abreviada em cerca de 20 minutos, sem ferramentas técnicas. O diagrama de estrutura acima ilustra o fluxo profissional completo: critérios de seleção de Apps, análise de privacidade em camadas, mapeamento dos achados para categorias de ameaças e divulgação responsável aos desenvolvedores.
A versão acessível ao consumidor:
- Compare o rótulo de segurança de dados da loja com a política de privacidade. Abra ambos. Liste cada categoria de terceiro mencionada no rótulo e procure entidades identificadas pelo nome na política. Qualquer lacuna é uma lacuna de divulgação.
- Procure os nomes dos provedores de IA na política. Use a busca do navegador para "OpenAI", "Anthropic", "Google", "terceiro" e "modelo". Se a política mencionar "serviços de IA" sem nomear ninguém, trate o destino dos dados como desconhecido.
- Audite as permissões solicitadas em relação à função real. Um diário de humor baseado em texto não precisa funcionalmente de microfone, câmera ou contatos. Negue, no nível do sistema operacional, qualquer permissão que não passe neste teste.
- Procure a cláusula de exclusão na política — e especificamente por ressalvas de treinamento. Busque expressões como "anonimizado", "agregado" ou "dados desidentificados podem ser usados para qualquer finalidade". O estudo de 2026 encontrou políticas que confirmavam explicitamente não existir mecanismo de recusa para uso em treinamento anonimizado.
Em uma sessão com um agente da Jenova, os controles equivalentes aparecem na interface, em vez de ficarem escondidos em um documento. A Global Memory pode ser desativada nas configurações para que nada persista entre os chats. Nos planos pagos, o seletor de modelo determina qual provedor processa a sessão. Mensagens individuais podem ser excluídas com o controle de desfazer, e conversas completas podem ser exportadas como PDF, Word, TXT ou CSV antes da exclusão.
Uma disciplina útil de divulgação, independentemente da ferramenta, é escrever a entrada, relê-la e perguntar se ela ainda seria segura caso aparecesse em uma lista de corretores de dados. Caso não seja, remova identificadores ou mantenha o conteúdo offline.
"Analise os padrões emocionais nestas entradas de diário e identifique gatilhos recorrentes. Substituí todos os nomes por iniciais e removi as localizações."
Esse único hábito de formulação — usar pseudônimos antes do envio — reduz o risco de reidentificação mais do que qualquer promessa de fornecedor.
Como Sua Postura de Privacidade Deve Mudar ao Longo das Diferentes Etapas do Automonitoramento Emocional?
Sua exposição à privacidade deve acompanhar a profundidade do seu engajamento, e não permanecer fixa. Alguém apenas curioso sobre monitoramento de humor enfrenta um modelo de ameaça diferente de alguém que registra diariamente relatos próximos a uma crise, e a ferramenta adequada muda de acordo.
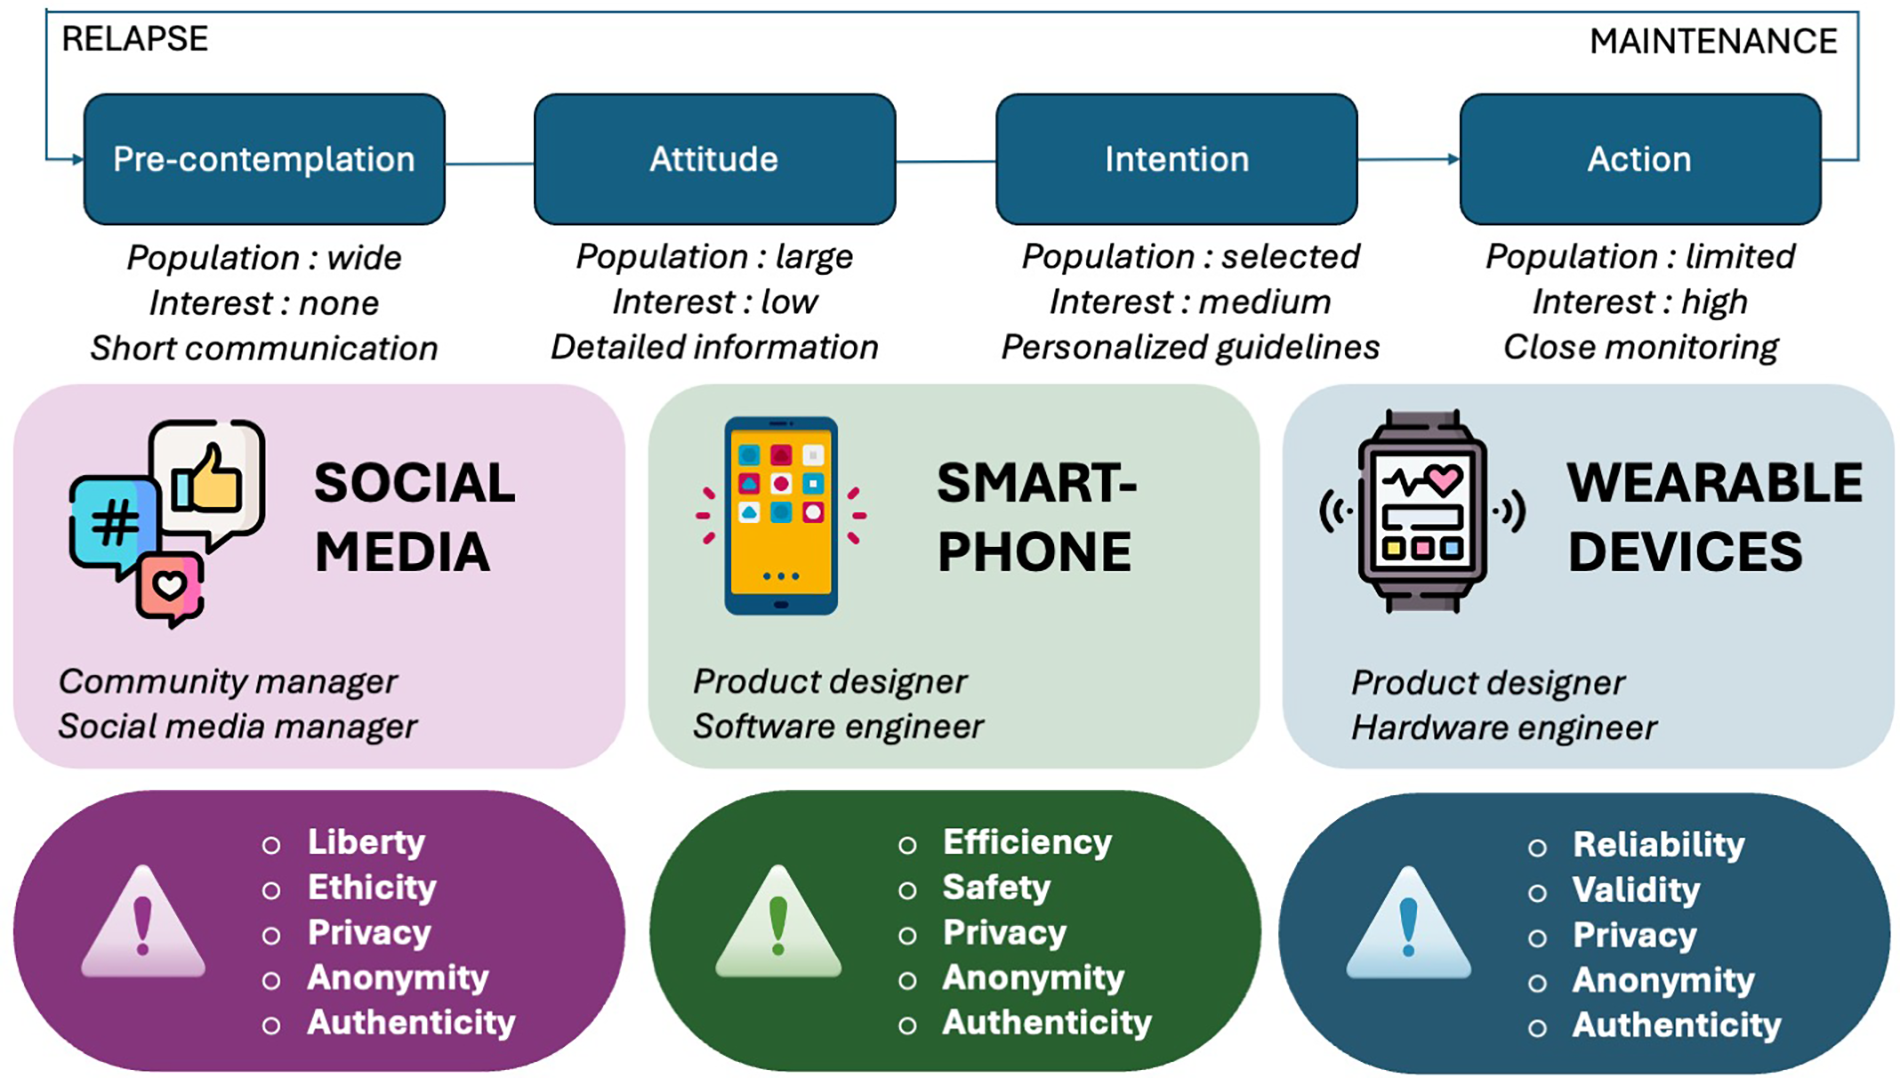
A estrutura acima apresenta uma progressão útil. Observe que privacidade, anonimato e autenticidade aparecem como preocupações compartilhadas nas três categorias de plataforma — mídia social, smartphone e dispositivos vestíveis — enquanto as preocupações ao redor divergem. Plataformas de mídia social levantam questões de liberdade e ética; smartphones levantam questões de eficiência e segurança; dispositivos vestíveis levantam questões de confiabilidade e validade.
Aplicando isso à escolha de ferramentas:
| Estágio | Profundidade típica dos relatos | Postura de privacidade adequada |
|---|---|---|
| Explorando | Perguntas genéricas, sem detalhes pessoais | Qualquer ferramenta é aceitável; trate-a como pública |
| Criando um hábito | Humores recorrentes, contexto geral | Apenas ferramentas com processadores identificados; negue permissões não essenciais |
| Monitoramento consistente | Gatilhos específicos, relacionamentos, padrões | Use pseudônimos nas entradas; desative a memória persistente, salvo se necessário |
| Registros de alta sensibilidade | Trauma, ideação, detalhes clínicos | Ferramenta exclusivamente local ou clínico habilitado; nenhuma ferramenta de IA para consumidores |
A dimensão dos dispositivos vestíveis merece tratamento separado. A inferência fisiológica de emoções — variabilidade da frequência cardíaca, condutância da pele, tom de voz — gera dados biométricos, exatamente a categoria à qual as disposições da Lei de IA da UE sobre reconhecimento de emoções se aplicam. Se um dispositivo vestível alimenta inferência emocional em um programa de bem-estar do empregador, você entrou na zona proibida pela legislação da UE e em uma postura de risco materialmente maior em qualquer outro lugar.
O Que Pesquisadores de Privacidade e Clínicos Dizem Sobre o Monitoramento de Emoções com IA?
O consenso entre pesquisadores de privacidade e avaliadores clínicos é que a lacuna é estrutural, não acidental — falhas de divulgação decorrem de práticas sistêmicas, e não de engano deliberado, razão pela qual a vigilância individual não consegue eliminá-la por completo.
"A descoberta mais consequente nesse espaço não é que um único App se comporte mal — é que a falha é universal. Quando cada App de uma amostra de 25 incorpora rastreadores que sua própria política não identifica, você não está diante de agentes mal-intencionados. Está diante de um ecossistema em que SDKs de terceiros são incorporados sem auditoria de privacidade, linguagem padronizada de políticas é reutilizada entre produtos e a velocidade de lançamento de recursos tem prioridade sobre a revisão de conformidade. Essa distinção importa porque trocar de App não resolve o problema. Mudar seu comportamento de divulgação resolve."
"A segunda coisa que os usuários subestimam de forma consistente é a irreversibilidade da incorporação pelo treinamento. As pessoas tratam a exclusão da conta como um botão de reinicialização. Ela não é. Se suas entradas foram usadas para ajustar ou avaliar um modelo antes de você excluí-las, não há um mecanismo significativo para extraí-las dos pesos do modelo. Nossa orientação prática é simples: suponha que tudo o que você digita em um sistema que não se compromete explicitamente a excluir seus dados do treinamento é permanente. O compromisso precisa ser explícito e específico — 'levamos a privacidade a sério' não é um compromisso."
"Para qualquer pessoa que esteja criando hábitos de monitoramento emocional, a mudança com maior impacto é a pseudonimização na entrada. Ela não custa nada, persiste após uma violação, após uma venda a corretores e após a incorporação pelo treinamento. A criptografia protege os dados em um canal que você não controla. A pseudonimização os protege em todos os canais simultaneamente."
— Equipe de Produto da Jenova, 8 anos em infraestrutura de agentes de IA e engenharia de privacidade aplicada
O Monitoramento de Emoções no Dispositivo ou Exclusivamente Local é Realmente a Escolha Mais Segura?
O monitoramento exclusivamente local é a opção de privacidade mais forte disponível e, simultaneamente, a opção mais fraca em termos de segurança — essa troca é real e deve ser feita deliberadamente, não por padrão. Dados que nunca saem do seu dispositivo não podem ser vendidos a corretores, absorvidos em conjuntos de treinamento ou expostos em uma violação de fornecedor. Nenhuma outra opção nesta comparação oferece essa garantia.
O que a modalidade exclusivamente local realmente elimina:
- Exposição a rastreadores de terceiros por completo — nenhuma chamada de rede significa nenhuma transmissão por SDK
- Risco de corretores de dados — as listas de saúde mental a US$ 0,20 por registro documentadas por pesquisadores exigem que os dados tenham saído do seu dispositivo primeiro
- Descontinuidade do serviço — o desaparecimento de Earkick e Youper deixou mais de 3 milhões de usuários sem suporte; um arquivo local não desaparece quando uma empresa deixa de existir
O que isso custa a você:
- Nenhuma análise de padrões ao longo do tempo além da que você realiza manualmente
- Nenhuma detecção ou escalonamento de crises de qualquer tipo
- Nenhuma sincronização entre dispositivos, a menos que você construa seu próprio backup criptografado
- Resultados analíticos substancialmente mais fracos do que um grande modelo pode produzir
A postura híbrida que a maioria das pessoas deveria adotar: mantenha registros emocionais brutos e identificáveis localmente. Envie apenas resumos pseudonimizados a uma ferramenta de IA para análise de padrões. Você mantém o benefício analítico e deixa a base sensível inteiramente fora da infraestrutura do fornecedor.
Quando há risco de crise, nenhuma dessas opções é adequada. A avaliação da Common Sense Media constatou que ferramentas institucionais com supervisão humana alcançaram classificações de risco significativamente mais baixas não porque a tecnologia subjacente era melhor, mas por escolhas de design diferentes sobre o envolvimento humano — e até o produto com a melhor pontuação apresentou lacunas documentadas, incluindo pelo menos um caso em que uma revelação de ideação suicida foi sinalizada como "Nível de Risco: Nenhum".
Se você estiver em crise, a 988 Suicide & Crisis Lifeline pode ser acessada por ligação ou mensagem de texto pelo número 988, e a Crisis Text Line enviando HOME para 741741.
Que Perguntas Você Deve Enviar a um Fornecedor Antes de Confiar Dados Sensíveis?
Envie cinco perguntas específicas — perguntas vagas produzem respostas vagas, e fornecedores incapazes de respondê-las com precisão já disseram tudo o que você precisa saber. Pesquisadores formalizam isso como uma solicitação de Avaliação de Impacto sobre a Privacidade; a versão para consumidores é um chamado de suporte.
- "Liste todos os serviços de terceiros que recebem conteúdo ou metadados de usuários, pelo nome da empresa." Categorias não são respostas aceitáveis.
- "O conteúdo do usuário é enviado a algum provedor externo de IA ou LLM? Se sim, quais são eles e sob quais termos de processamento de dados?"
- "Quando excluo minha conta, a exclusão se estende a backups, repositórios de dados analíticos e quaisquer conjuntos de dados de treinamento ou avaliação? Responda a cada item separadamente."
- "Vocês estão sujeitos à Regra de Notificação de Violação de Dados de Saúde da FTC? Caso não estejam, com base em quê?" A própria orientação da FTC observa que a Regra se aplica à maioria dos Apps de saúde fora da HIPAA.
- "Vocês usam o conteúdo das conversas para publicidade, segmentação de anúncios ou criação de públicos semelhantes?"
Como interpretar a resposta. Um fornecedor com práticas claras responde às cinco perguntas em um parágrafo. Um fornecedor com problemas repete a política de privacidade, direciona você a uma página de confiança ou responde quatro perguntas e ignora a pergunta sobre exclusão. A ausência de resposta à pergunta 3 é o indicador mais revelador — é a pergunta com menor espaço para ambiguidade e maior exposição jurídica.
No caso específico da Jenova, as posições públicas da plataforma respondem diretamente a vários desses pontos: os dados não são usados para treinar modelos públicos de IA, são criptografados em trânsito e em repouso e não são vendidos nem compartilhados com anunciantes. O contato da empresa para dúvidas sobre privacidade é [email protected], e a Azeroth Inc. tem sede em Nova York. O que a plataforma não afirma — e não deve ser presumido — é ter status de entidade coberta pela HIPAA, escalonamento clínico em crises ou qualquer forma de atendimento profissional habilitado.
Referências
- arXiv — O Que Está em Sua Mente? Explorando a Privacidade de Apps de Saúde Mental (estudo de medição de 2026 com 25 Apps Android)
- Comissão Federal de Comércio — Ferramenta Interativa para Apps Móveis de Saúde
- Future of Privacy Forum — Linhas Vermelhas na Lei de IA da UE: Proibição do Reconhecimento de Emoções no Trabalho e em Instituições de Ensino
- Common Sense Media Institute — Avaliação de Riscos de Apps de IA para Saúde Mental
- Comissão Federal de Comércio — Orientação Empresarial sobre Privacidade em Saúde
- Freshpaint — Como a FTC Aplica Regulamentos de Privacidade na Área da Saúde
- Biblioteca Digital da ACM — Regulando a IA Emocional nos Estados Unidos
- Journal of Medical Internet Research — Qualidade e Conformidade com Políticas de Privacidade de Apps de Saúde Mental
- PubMed Central — Sobre a Privacidade de Apps de Saúde Mental
- PubMed Central — Detecção Digital de Emoções, Privacidade e a Lei
- Lei de Inteligência Artificial da UE — Artigo 5: Práticas de IA Proibidas
- Mozilla Foundation — Principais Apps de Saúde Mental e Oração Falham em Privacidade e Segurança
- Frontiers in Pharmacology — Desafios Regulatórios da Saúde Digital: O Caso dos Apps de Saúde Mental
- American Bar Association — O Preço da Emoção: Privacidade, Manipulação e Viés na IA Emocional