AIで感情を記録する際、センシティブなメンタルヘルスデータの不明確な保存・利用を避けるには?
2026-08-19
AI感情トラッカーがデータを安全に扱うかどうかは、どのようなシグナルで判断できますか?
最も信頼できるシグナルは、プライバシーポリシー上の約束ではなく、構造的な要素です。つまり、アプリがすべての第三者処理事業者を実名で明示しているか、データが端末の外に出るか、運営者が HIPAA または FTC の Health Breach Notification Rule の対象か、削除リクエストによって AI 学習データセットからも実際にデータが削除されるかです。人気の Android メンタルヘルスアプリ25件を対象とした2026年の測定研究では、すべてのアプリに、プライバシーポリシーで一度も名前が挙げられていないトラッカーSDKが少なくとも1つ埋め込まれていたことが判明しました。また、68%は埋め込みトラッカーの少なくとも半数を開示していませんでした。言い換えれば、ポリシーの文言は利用できる証拠の中で最も弱いものです。
説明責任を果たせる感情トラッキング環境と不透明な環境を分ける、主な構造的シグナルは以下のとおりです。
✅ カテゴリではなく、処理事業者を実名で示している — 「OpenAI、Anthropic、Groq」は開示ですが、「AIサービス」や「大規模言語モデル」は開示ではありません。調査対象25アプリのうち7件は、一般的で特定不能な表現しか使用していませんでした。
✅ ローカル優先、または自分で管理できる保存 — ベンダーのサーバーに到達しないデータは、仲介、漏えい、学習利用の対象になりません。
✅ 検証可能な規制上の立場 — ほとんどのメンタルヘルスアプリは HIPAA の対象外です。これは、対象事業体によって運営されていないためです。
✅ 正直な削除の意味づけ — 一部のポリシーは、匿名化データの学習利用についてオプトアウト手段がないことを明示しています。これは、アカウントを削除しても、すでにモデルの重みに組み込まれた開示内容は削除されないことを意味します。
✅ 権限とポリシーの整合性 — 研究者は13アプリにまたがる16件の権限・ポリシー間の矛盾を確認しました。その中には、音声や動画の収集を開示せずにカメラまたはマイクへのアクセスを求めた6件が含まれます。
ツールを有意義に比較するには、感情データが他の健康情報と比べてなぜ特にさらされやすいのか、そして実際に欠落を明らかにする評価フレームワークは何かを理解することが役立ちます。
感情データは、なぜ他の健康情報よりもさらされやすいのですか?
感情データは、臨床記録には存在しない規制上の空白地帯に置かれています。パニック発作について有資格のセラピストに話す場合、その開示内容は専門職上の守秘義務によって、米国では HIPAA Rules によって保護されます。しかし、気分トラッキングアプリに同じパニック発作を記録する場合、そのアプリは通常、対象事業体ではありません。そのため、埋め込みトラッカーを通じて収集されたデータがデータブローカーへ流れることを阻止する連邦法はありません。
市場はすでにこの非対称性を価格に織り込んでいます。2026年のアプリ測定研究で引用された調査では、メンタルヘルスの状態別に分類した個人リストを公然と販売しているデータブローカーが11社あることが記録されています。うつ病、不安障害、双極性障害、PTSDなどのリストは、氏名、自宅住所、収入情報付きで、1件わずか$0.20から販売されていました。
第2の露出メカニズムは、開示そのものではなく推論です。広告SDKは、アプリ利用イベントとともに端末の Google Advertising ID を送信します。この識別子は端末上のすべてのアプリで共有されるため、セラピーアプリからSDK呼び出しを受け取る広告ネットワークは、会話を一切読まなくても端末所有者がメンタルヘルス支援を求めていると判断できます。
この研究では、25アプリ中10件に Facebook のSDKが埋め込まれていましたが、そのいずれのプライバシーポリシーもこれを開示していませんでした。
🎯 「不明確な利用」は実際にはどこから生じるのですか?
曖昧な保存という問題は、3つの異なる失敗形態から生じます。それぞれに異なる防御策が必要です。
| 失敗形態 | 実態 | ポリシーを読んでも見つからない理由 |
|---|---|---|
| 未開示のトラッカー | アプリのバイナリにSDKが埋め込まれているが、ポリシーには記載がない | ポリシーが沈黙しているため、読むべき記載自体がない |
| 一般的な処理事業者の表現 | 「AIサービス提供者とデータを共有する場合があります」 | 技術的には正確でも、運用上は無意味 |
| 不可逆な学習への取り込み | 削除前にデータがモデルの重みに吸収される | データベース上の削除は尊重されても、モデルには反映されない |
AI感情トラッキングツールで何を確認すべきですか?
感情トラッキングツールは、「銀行レベルの暗号化」といったマーケティング上の主張ではなく、6つの観点で評価してください。これは最低限の要件にすぎず、下流で誰がデータを受け取るかについては何も語りません。このフレームワークでは、データ送信先の透明性を最も重視します。なぜなら、それが他のすべての保護策に意味があるかを決める唯一の変数だからです。
感情データの6次元フレームワーク:
- 処理事業者の身元開示 — AI推論提供者を含むすべての第三者が個別に実名で示されていますか? 一般的なカテゴリはこの基準を満たしません。
- データの保存場所とローカリティ — 生の感情コンテンツは端末の外に出ますか? 端末上での処理は、リスク領域の大部分を縮小します。
- 規制上の適用範囲 — 運営者は HIPAA の対象事業体、事業提携者、またはそのどちらでもありませんか? 「どちらでもない」が一般的な回答であり、それ自体は失格理由ではありませんが、利用者が取れる救済手段は変わります。
- 削除の完全性 — 削除はバックアップ、分析パイプライン、そして学習コーパスまで対象にしますか? 特に3番目について質問してください。
- 権限の最小化 — アプリは、機能上必要としないマイク、カメラ、連絡先へのアクセスを要求していませんか?
- 漏えい通知に関する姿勢 — 運営者は、識別可能な健康情報が不正開示された後、消費者、FTC、場合によってはメディアへの通知を義務付ける FTC の Health Breach Notification Rule の対象ですか?
FTC自身のガイダンスは、ほとんどの健康アプリ開発者が消費者にサービスを提供する「医療提供者」として扱われるため、この規則がHIPAAの対象外となるほとんどの健康アプリに適用されることを確認しています。通知を怠ると、民事制裁金を求める執行の対象になる可能性があります。
📊 実践的な採点方法
各次元を0~2点で評価します(0=なし、1=部分的、2=検証済み)。12点中7点未満のツールには、識別可能な感情的開示を入力すべきではありません。4点未満であれば、感情データ自体を入力すべきではなく、一般的なウェルネスコンテンツにのみ使用してください。
AI感情トラッキングの主なアプローチは、プライバシー面でどう比較できますか?
すべての次元で勝るアプローチはありません。ローカル専用ツールはプライバシーを最大化する一方で長期的な洞察を犠牲にし、管理型AIプラットフォームはより広いデータ領域と引き換えに豊かな分析を提供します。適切な選択は、開示内容の機微度と、データを永続化する必要があるかに左右されます。
| 次元 | 消費者向けメンタルヘルスアプリ(例:Wysa、Replika) | 汎用AIチャットボット(ChatGPT、Claude、Gemini) | ローカル専用ジャーナリングアプリ | Jenova Platform エージェント | 臨床家導入型・組織向けツール(例:Sonar、Alongside) |
|---|---|---|---|---|---|
| 第三者トラッカーへの露出 | 高い — 調査対象のすべてのアプリに未開示トラッカーが埋め込まれていた | 中程度 — 広告SDKは少ないが、データはモデル提供者へ流れる | 最小限 — オフライン時はネットワーク呼び出しなし | 中程度 — データは選択したモデル提供者に到達。広告SDK層は文書化されていない | 低い — 組織のインフラ内で導入される |
| 処理事業者の透明性 | 不十分 — 25アプリ中7件はAI提供者を一切明示していなかった | 中程度 — 提供者自身が運営者のため、送信先は明確 | 該当なし — 処理事業者なし | 有料プランではモデル提供者を利用者が選ぶため送信先が見える。無料プランでは既定モデルを使用 | 中程度 — 導入組織の契約によって管理される |
| 規制上の適用範囲 | 通常は HIPAAの対象外。FTC Act と Breach Rule が適用される可能性あり | HIPAAの対象外。消費者保護法が適用 | すべての健康関連制度の対象外 — データ送信なし | HIPAAの対象外。一般的な消費者プライバシー法が適用 | 多くの場合、組織のコンプライアンス枠組み内 |
| 危機時の安全対応 | 失敗例が確認済み — Common Sense Media は Wysa の消費者向けアプリを、ティーン向けとして不適切と評価 | ティーンのメンタルヘルス支援には不適切と評価 | なし — 応答機能がない | 臨床的な危機対応システムではなく、緊急エスカレーション用に設計されていない | 最も強い — 人間がテスト保護者に15分以内に電話した |
| サービス継続性のリスク | 確認済み — Earkick と Youper は調査途中でアプリストアから消え、300万人超の利用者が取り残された | 低い — 大規模運営者だが、利用規約は変更される | なし — データは自分のもの | 中程度 — 商用プラットフォーム。メッセージごとにデータをエクスポート可能 | 組織契約に依存 |
| 料金 | 通常はフリーミアム型。Common Sense Media は2024年に約$20億の市場と指摘 | 無料プランと有料アップグレード | 一回買い切りまたは無料が多い | 無料プランあり。Plus は月額$20、Premium は月額$50、Enterprise は月額最大$1,000 | 組織が購入 |
| 最適な用途 | プライバシーを最優先しない場合の、構造化された CBT 演習 | 提供者側での保持を受け入れる、幅広い内省 | 最大限に機微な個人ジャーナリング | モデル選択とエクスポート可能な記録を求める内省的分析 | 青少年、および人間へのエスカレーションを必要とする人 |
どの選択肢にも正直な限界があります。 消費者向けアプリは、最も洗練された感情トラッキングUXを提供する一方、開示実績は最も弱いものです。汎用チャットボットはデータ送信先を明確にしますが、ティーンのメンタルヘルス支援には安全でないと評価されました。ローカル専用ツールはプライバシーの問題をなくしますが、悪化パターンの検出や危機へのエスカレーションはできません。
JenovaのMeditation Guide と Personality Analyzer は、臨床ツールではなく内省ツールとしてここに関連します。その限界は明確に述べるべきです。これらは HIPAA の対象ではなく、危機対応システムでも、有資格者によるケアの代替でもありません。構造上の利点は、より限定的かつ具体的です。プラットフォームは、データが公開AIモデルの学習に決して使用されないこと、会話は転送中および保存時に暗号化されること、データは広告主に販売も共有もされないことを表明しています。有料プランでは、どのモデル提供者がセッションを処理するかを選択できるため、データ送信先は未開示の既定値ではなく利用者自身の決定になります。永続メモリはメッセージ単位で確認でき、すべての会話をチャット画面からエクスポートまたは削除できます。
AIが感情を推論する場合、法律は実際に何を禁止していますか?
多くの人が想定するよりも少なく、存在する禁止も限定的です。EU AI Act では、Article 5(1)(f) は職場および教育の文脈でのみ、感情の推論を禁止しています。しかも、その推論が生体データに基づく場合に限られます。それ以外の環境での感情認識は禁止されておらず、高リスクに分類されています。
AIで自分自身の感情を追跡する人にとって、重要な境界は複数あります。
- テキストベースの推論は、この禁止の対象外です。 欧州委員会のガイドラインは、書かれたテキストから感情を推論することは対象範囲に含まれないと明確にしています。これは、ほとんどのジャーナリングや気分ログのワークフローを対象とします。
- 医療および安全目的の利用は除外されます。 治療目的のシステムは限定的な例外の対象です。ただし、その解釈は厳格で、必要かつ均衡の取れた範囲に限られます。
- 「職場」の定義は広範です。 ガイドラインはこれを在宅勤務環境、オンライン学習、採用プロセスにも拡張しています。したがって、雇用主提供のウェルネスツールが音声から感情を推論する場合は、同じツールを個人利用する場合とは法的に実質的に異なります。
- 身体的状態は「感情」ではありません。 Recital 18 は痛みと疲労を定義から除外しています。このため、ドライバーの疲労検知システムは許可されています。
米国では、執行パターンは一律の禁止ではなく消費者保護に基づくものです。FTCはFTC Act の Section 5 に基づいて、メンタルヘルスおよび遠隔医療の運営者を追及してきました。また、BetterHelp、Cerebral、GoodRx、Floは、適切な同意のない健康データ共有をめぐり、合計で多額の制裁金を支払ったと分析されています。学術・擁護団体の分析では、米国の規制は感情データを独立したカテゴリとして十分に保護していないと主張されています。
実務上の意味: 法的保護を既定の安全策として頼ることはできません。ツールの選択と、開示に関する規律によって回避策を設計する必要があります。
実際の開示内容を任せる前に、感情トラッキングアプリをどう監査すればよいですか?
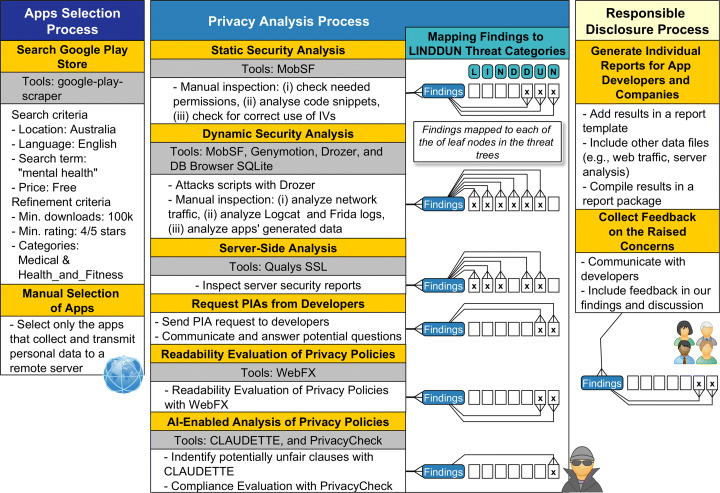
セキュリティ研究者が使用する手法に沿った4層の監査を実施してください。技術ツールがなくても、簡略版なら約20分で完了できます。上のフレームワーク図は、アプリの選定基準、多層的なプライバシー分析、発見事項の脅威カテゴリへの対応付け、開発者への責任ある開示からなる完全な専門的ワークフローを示しています。
消費者が実施できる版:
- ストアのデータセーフティラベルとプライバシーポリシーを照合します。 両方を開きます。ラベルが主張するすべての第三者カテゴリを列挙し、ポリシー内で実名の事業者を検索します。差があれば、それは開示の欠落です。
- ポリシー内でAI提供者の名前を検索します。 ブラウザの検索機能で「OpenAI」「Anthropic」「Google」「第三者」「モデル」を探します。誰も実名で挙げずに「AIサービス」とだけ書かれている場合、データ送信先は不明と扱ってください。
- 要求された権限を実際の機能と照合して監査します。 テキストベースの気分日記に、マイク、カメラ、連絡先への機能上の必要性はありません。この基準を満たさない権限は、OSレベルで拒否してください。
- ポリシーの削除条項、特に学習利用に関する例外を検索します。 「匿名化」「集計」「非識別化データはあらゆる目的に利用される場合があります」といった表現を探します。2026年の研究では、匿名化データの学習利用についてオプトアウトの仕組みが存在しないと明示したポリシーが確認されました。
Jenova エージェントのセッションでは、これに相当する管理機能は文書の奥ではなくインターフェース上に表示されます。設定でグローバルメモリをオフにすれば、チャット間で情報は永続化されません。有料プランでは、モデルセレクターでセッションを処理する提供者を決められます。個々のメッセージは元に戻す操作で削除でき、会話全体は削除前に PDF、Word、TXT、CSV としてエクスポートできます。
ツールに関係なく役立つ開示の規律として、エントリーを書いた後に読み返し、「これがデータブローカーのリストに掲載されても安全か」を自問してください。安全でなければ、識別子を取り除くか、オフラインに移してください。
「これらの日記エントリーに見られる感情パターンを分析し、繰り返される引き金を特定してください。すべての氏名はイニシャルに置き換え、場所に関する情報は削除しました。」
この一つの習慣、つまり送信前の仮名化は、どのベンダーの約束よりも再識別リスクを大幅に低減します。
感情のセルフトラッキングの段階に応じて、プライバシーに対する姿勢はどう変えるべきですか?
プライバシーへの露出は固定したままではなく、関与の深さに応じて拡大させるべきです。気分トラッキングに軽く興味を持つ人と、危機に近い内容を毎日記録する人では脅威モデルが異なり、適切なツールも変わります。
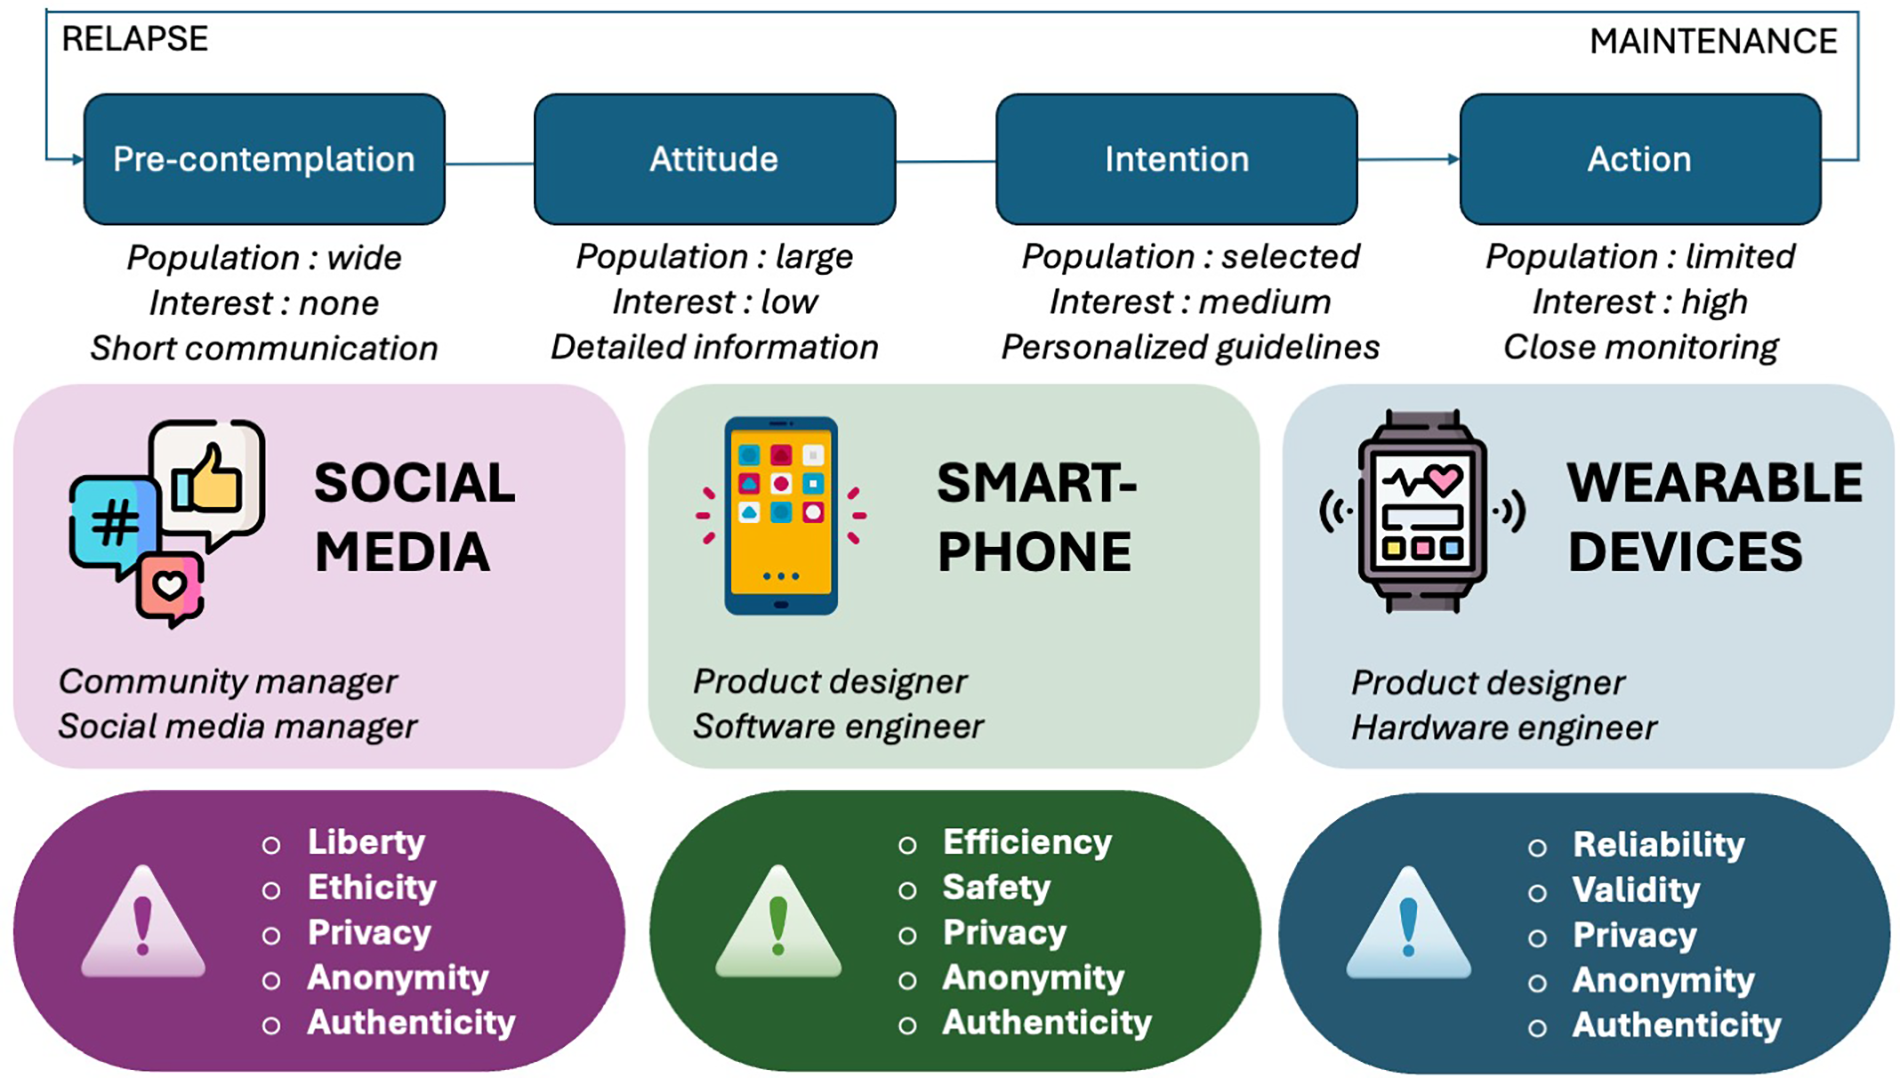
上のフレームワークは、有用な進行段階を示しています。プライバシー、匿名性、真正性は、ソーシャルメディア、スマートフォン、ウェアラブルという3つのプラットフォームカテゴリすべてに共通する懸念事項です。一方で、周辺の論点は異なります。ソーシャルメディアは自由と倫理の問題を、スマートフォンは効率性と安全性を、ウェアラブルは信頼性と有効性を提起します。
これをツール選択に適用すると:
| 段階 | 一般的な開示の深さ | 適切なプライバシー姿勢 |
|---|---|---|
| 試してみる段階 | 一般的な質問、個人情報なし | どのツールでも可。ただし公開情報として扱う |
| 習慣を作る段階 | 繰り返す気分、一般的な背景 | 実名の処理事業者を明示するツールのみ。不要な権限を拒否 |
| 継続的に記録する段階 | 具体的な引き金、人間関係、パターン | エントリーを仮名化。必要でなければ永続メモリを無効化 |
| 高機微度の記録 | トラウマ、自殺念慮、臨床的な詳細 | ローカル専用または有資格の臨床家。消費者向けAIツールは使用しない |
ウェアラブルの側面は別途検討に値します。 心拍変動、皮膚コンダクタンス、声の調子といった生理学的な感情推論は、生体データを生成します。これはまさに、EU AI Act の感情認識規定が対象とするカテゴリです。ウェアラブルが感情推論を雇用主のウェルネスプログラムへ提供する場合、EU法の禁止領域に入り、他のあらゆる場所でも実質的に高リスクな状況へ移行します。
プライバシー研究者と臨床研究者は、AI感情トラッキングについて何を語っていますか?
プライバシー研究者と臨床評価者の間の共通認識は、この隔たりは偶発的ではなく構造的なものだという点です。開示の失敗は意図的な欺瞞ではなく、体系的な慣行から生じています。だからこそ、個人の警戒だけでこの問題を完全に埋めることはできません。
「この領域で最も重大な発見は、特定の一つのアプリが不適切に振る舞ったことではなく、失敗が普遍的だということです。25アプリのサンプルで、すべてのアプリが自らのポリシーに記載していないトラッカーを埋め込んでいるなら、それは一部の悪質な事業者の問題ではありません。第三者SDKがプライバシー監査なしに継承され、定型的なポリシー文言が製品間で使い回され、コンプライアンス審査より機能開発の速度が優先されるエコシステムの問題です。この違いは重要です。アプリを変えても問題は解決しないからです。変えるべきなのは、開示の仕方です。」
「利用者が一貫して過小評価している第2の点は、学習への取り込みの不可逆性です。多くの人はアカウント削除をリセットボタンのように扱います。しかし、そうではありません。削除前にエントリーがモデルの微調整や評価に使われた場合、モデルの重みからそれらを抽出する意味のある仕組みはありません。実践的な指針は単純です。データを学習から除外すると明示的に約束していないシステムに入力したものは、永続的なものだと考えてください。その約束は明確かつ具体的でなければなりません。「私たちはプライバシーを重視しています」は約束ではありません。」
「感情トラッキングの習慣を作る人にとって、最も効果の大きい変更は、入力時の仮名化です。費用はかからず、漏えいにも、ブローカーへの売却にも、学習への取り込みにも耐えられます。暗号化は、自分で制御できない通信経路内のデータを保護します。仮名化は、すべての経路で同時にデータを保護します。」
— Jenova プロダクトチーム、AIエージェント基盤および応用プライバシーエンジニアリングで8年の経験
端末上またはローカル専用の感情トラッキングは、本当により安全な選択ですか?
ローカル専用トラッキングは、利用可能な選択肢の中で最も強力なプライバシー対策であると同時に、最も弱い安全対策でもあります。このトレードオフは現実のものであり、既定で選ぶのではなく意図的に選ぶべきです。端末の外に一度も出ないデータは、ブローカーに販売されることも、学習コーパスに吸収されることも、ベンダーの漏えいで公開されることもありません。この比較の中で、その保証を提供するものは他にありません。
ローカル専用が真に排除するもの:
- 第三者トラッカーへの露出を完全に排除 — ネットワーク呼び出しがなければSDK送信もない
- データブローカーのリスク — 研究者が記録した$0.20のメンタルヘルス個人リストは、まずデータが端末の外に出なければ成立しない
- サービス終了のリスク — Earkick と Youper の消滅により300万人超の利用者が取り残されたが、ローカルファイルは企業の消滅とともに消えない
その代償:
- 手作業以外で、時間をまたぐパターン分析はできない
- いかなる種類の危機検出やエスカレーションもない
- 独自に暗号化バックアップを構築しない限り、端末間同期はない
- 大規模モデルが生成できる分析結果よりも、大幅に分析能力が弱い
多くの人が採用すべきハイブリッドな姿勢: 生の識別可能な感情記録はローカルに保管します。パターン分析のためにAIツールへ送るのは、仮名化した要約だけにします。これにより、機微な基盤データをベンダーのインフラから完全に遠ざけながら、分析上の利点を維持できます。
危機リスクがある場合、これらの選択肢はいずれも適切ではありません。Common Sense Media の評価によれば、人間の監督を伴う組織向けツールは、基盤技術が優れていたからではなく、人間の関与に関する設計選択が異なっていたため、意味のある低リスク評価を達成しました。また、最も安全性の評価が高かった製品にも、自殺念慮の開示が「Risk Level: None.」と判定された事例を含む、記録された欠落がありました。
危機的状況にある場合は、988 Suicide & Crisis Lifeline には電話またはテキストで988から、Crisis Text Line には HOME と入力して741741へテキストで連絡できます。
機微なデータを預ける前に、ベンダーへどのような質問を送るべきですか?
具体的な5つの質問を送ってください。曖昧な質問は曖昧な回答を生み、これらに正確に答えられないベンダーは、それ自体が必要な情報を示しています。研究者はこれを Privacy Impact Assessment の依頼として形式化しますが、消費者向けの形ではサポートチケットになります。
- 「利用者コンテンツまたはメタデータを受け取るすべての第三者サービスを、会社名ごとに列挙してください。」 カテゴリによる回答は受け入れられません。
- 「利用者コンテンツは外部のAIまたはLLM提供者に送信されますか? 送信される場合は、どの提供者に、どのようなデータ処理条件の下で送信されますか?」
- 「アカウントを削除した場合、削除はバックアップ、分析用データウェアハウス、学習または評価データセットにも及びますか? それぞれについて個別に回答してください。」
- 「FTC の Health Breach Notification Rule の対象ですか? 対象でない場合、その根拠は何ですか?」 FTC自身のガイダンスは、この規則がHIPAAの対象外となるほとんどの健康アプリに適用されると述べています。
- 「会話コンテンツを、広告、広告ターゲティング、または類似オーディエンスの構築に利用していますか?」
回答の読み方。 クリーンな慣行を持つベンダーは、この5つすべてに1段落で回答できます。問題のあるベンダーは、プライバシーポリシーを言い換えたり、トラストページへ誘導したり、4つには答えて削除に関する質問を飛ばしたりします。質問3への無回答は最も診断的です。曖昧にする余地が最も少なく、法的な露出が最も大きい質問だからです。
Jenovaについて具体的に言えば、プラットフォームが公表している立場は、これらのいくつかに直接答えています。データは公開AIモデルの学習に使われず、転送中および保存時に暗号化され、広告主に販売も共有もされません。プライバシーに関する問い合わせ先は [email protected] で、Azeroth Inc. はニューヨークに拠点を置いています。プラットフォームが主張していないこと、そして提供されると想定すべきではないことは、HIPAAの対象事業体としての地位、臨床的な危機エスカレーション、または何らかの有資格ケアです。
参考文献
- arXiv — あなたは何を考えていますか? メンタルヘルスアプリのプライバシーを探る(Androidアプリ25件を対象とした2026年の測定研究)
- Federal Trade Commission — モバイルヘルスアプリのインタラクティブツール
- Future of Privacy Forum — EU AI Actにおけるレッドライン:職場および教育機関での感情認識禁止を読み解く
- Common Sense Media Institute — AIメンタルヘルスアプリのリスク評価
- Federal Trade Commission — 健康プライバシーに関する事業者向けガイダンス
- Freshpaint — FTCは医療プライバシー規制をどのように執行するのか
- ACM Digital Library — 米国における感情AIの規制
- Journal of Medical Internet Research — メンタルヘルスアプリの品質とプライバシーポリシー遵守
- PubMed Central — メンタルヘルスアプリのプライバシーについて
- PubMed Central — デジタル感情検出、プライバシー、法律
- EU Artificial Intelligence Act — Article 5:禁止されるAI慣行
- Mozilla Foundation — メンタルヘルス・祈りアプリ上位製品のプライバシーとセキュリティにおける深刻な失敗
- Frontiers in Pharmacology — デジタルヘルスの規制課題:メンタルヘルスアプリの事例
- American Bar Association — 感情の代償:感情AIにおけるプライバシー、操作、バイアス