Comment éviter le stockage ou l’utilisation opaque de données sensibles de santé mentale avec l’AI ?
2026-08-19
Quels signaux révèlent vraiment si un outil AI de suivi des émotions traite vos données en toute sécurité ?
Les signaux les plus fiables ne sont pas les promesses d’une politique de confidentialité : ils sont structurels. L’App identifie-t-elle nommément chaque sous-traitant tiers ? Les données quittent-elles votre appareil ? L’opérateur est-il soumis à HIPAA ou à la règle de notification des violations de données de santé de la FTC ? Une demande de suppression retire-t-elle réellement les données des jeux d’entraînement AI ? Une étude de mesure menée en 2026 sur 25 Apps Android populaires de santé mentale a révélé que chacune intégrait au moins un SDK de traçage jamais mentionné dans sa politique de confidentialité, et que 68 % ne divulguaient pas au moins la moitié de leurs traceurs intégrés. Autrement dit, le langage des politiques constitue la preuve la moins solide qui soit.
Les principaux signaux structurels qui distinguent les configurations de suivi des émotions défendables des configurations opaques :
✅ Des sous-traitants nommés, pas des catégories — « OpenAI, Anthropic, Groq » est une divulgation ; « services AI » ou « grands modèles de langage » n’en est pas une. Sept des 25 Apps étudiées n’utilisaient qu’un langage générique, impossible à identifier.
✅ Un stockage local en priorité ou sous votre contrôle — les données qui n’atteignent jamais le serveur d’un fournisseur ne peuvent ni être revendues par des courtiers, ni être compromises, ni servir à l’entraînement.
✅ Un cadre réglementaire vérifiable — la plupart des Apps de santé mentale ne relèvent pas du tout de HIPAA, car elles ne sont pas exploitées par des entités couvertes.
✅ Une sémantique de suppression honnête — certaines politiques confirment ouvertement qu’aucune option de retrait n’existe pour l’utilisation anonymisée à des fins d’entraînement, ce qui signifie que la suppression du compte ne retire pas les confidences déjà incorporées aux poids du modèle.
✅ La cohérence entre autorisations et politique — les chercheurs ont relevé 16 contradictions entre les autorisations et les politiques dans 13 Apps, dont six demandaient l’accès à la caméra ou au microphone sans déclarer collecter de l’audio ou de la vidéo.
Pour comparer les outils de façon pertinente, il faut comprendre pourquoi les données émotionnelles sont particulièrement exposées par rapport aux autres données de santé, et quel cadre d’évaluation met réellement les lacunes en évidence.
Pourquoi les données émotionnelles sont-elles plus exposées que les autres données de santé ?
Les données émotionnelles se situent dans une lacune réglementaire dont ne souffrent pas les dossiers cliniques. Lorsque vous parlez d’une attaque de panique à un thérapeute agréé, cette confidence est protégée par des obligations de secret professionnel et, aux États-Unis, par les règles HIPAA. Lorsque vous consignez cette même attaque de panique dans une App de suivi de l’humeur, cette App n’est généralement pas une entité couverte ; aucune loi fédérale n’empêche donc les données collectées par des traceurs intégrés de circuler vers des courtiers en données.
Le marché a déjà intégré cette asymétrie dans ses prix. Les recherches citées dans l’étude de mesure des Apps de 2026 ont documenté 11 courtiers en données vendant ouvertement des listes d’individus classés par trouble de santé mentale — dépression, anxiété, trouble bipolaire, PTSD — pour seulement 0,20 $ par dossier, avec nom, adresse postale et revenu.
Un deuxième mécanisme d’exposition relève de l’inférence plutôt que de la divulgation. Les SDK publicitaires transmettent le Google Advertising ID d’un appareil avec les événements d’utilisation de l’App. Comme cet identifiant est partagé entre toutes les Apps de l’appareil, un réseau publicitaire recevant des appels SDK depuis une App de thérapie peut déterminer que le propriétaire de l’appareil cherche un soutien en santé mentale sans jamais lire une seule conversation.
L’étude a relevé que le SDK de Facebook était intégré dans 10 des 25 Apps, sans qu’aucune de leurs politiques de confidentialité ne le divulgue.
🎯 D’où provient réellement « l’utilisation opaque » ?
Trois modes de défaillance distincts produisent le problème de stockage flou, et ils exigent des protections différentes :
| Mode de défaillance | À quoi cela ressemble | Pourquoi la lecture de la politique ne le détectera pas |
|---|---|---|
| Traceurs non divulgués | SDK intégrés au binaire de l’App, absents de la politique | La politique est silencieuse : il n’y a rien à lire |
| Langage générique sur les sous-traitants | « Nous pouvons partager des données avec des prestataires de services AI » | Techniquement exact, opérationnellement vide de sens |
| Ingestion irréversible pour l’entraînement | Données absorbées dans les poids du modèle avant suppression | La suppression concerne la base de données, pas le modèle |
Que devez-vous rechercher dans un outil AI de suivi des émotions ?
Évaluez les outils de suivi des émotions selon six dimensions, et non selon des arguments marketing sur un « chiffrement de niveau bancaire », une propriété minimale qui ne dit rien sur les personnes recevant vos données en aval. Ce cadre accorde le plus de poids à la transparence de la destination des données, car c’est la seule variable qui détermine si toutes les autres protections ont une importance.
Le cadre des données émotionnelles en six dimensions :
- Divulgation de l’identité des sous-traitants — Tous les tiers sont-ils nommés individuellement, y compris les fournisseurs d’inférence AI ? Les catégories génériques échouent à ce test.
- Résidence et localité des données — Le contenu émotionnel brut quitte-t-il votre appareil ? Le traitement sur l’appareil réduit la majeure partie de la surface de risque.
- Couverture réglementaire — L’opérateur est-il une entité couverte par HIPAA, un associé commercial ou aucun des deux ? La dernière réponse est la plus courante et n’est pas rédhibitoire, mais elle modifie vos possibilités de recours.
- Exhaustivité de la suppression — La suppression couvre-t-elle les sauvegardes, les pipelines d’analyse et les corpus d’entraînement ? Interrogez spécifiquement le fournisseur sur le troisième point.
- Minimalisme des autorisations — L’App demande-t-elle l’accès au microphone, à la caméra ou aux contacts sans en avoir fonctionnellement besoin ?
- Position sur la notification des violations — L’opérateur relève-t-il de la règle de notification des violations de données de santé de la FTC, qui impose de prévenir les consommateurs, la FTC et parfois les médias après une divulgation non autorisée d’informations de santé identifiantes ?
Les propres recommandations de la FTC confirment que la règle s’applique à la plupart des Apps de santé non couvertes par HIPAA, car la plupart des développeurs d’Apps de santé sont considérés comme des « prestataires de soins » fournissant des services aux consommateurs. Le défaut de notification peut entraîner une procédure visant des sanctions civiles.
📊 Une méthode de notation pratique
Attribuez à chaque dimension une note de 0 à 2 (0 = absente, 1 = partielle, 2 = vérifiée). Un outil obtenant moins de 7 sur 12 ne devrait pas recevoir de confidences émotionnelles identifiables. En dessous de 4, il ne devrait recevoir aucune donnée émotionnelle : utilisez-le uniquement pour du contenu général de bien-être.
Comment les principales approches du suivi des émotions par AI se comparent-elles en matière de confidentialité ?
Aucune approche ne l’emporte sur toutes les dimensions : les outils exclusivement locaux maximisent la confidentialité mais sacrifient la vision longitudinale, tandis que les plateformes AI gérées offrent une analyse plus riche au prix d’une surface de données plus large. Le bon choix dépend de la sensibilité de vos confidences et de votre besoin de conserver les données.
| Dimension | Apps grand public de santé mentale (ex. Wysa, Replika) | Chatbots AI généralistes (ChatGPT, Claude, Gemini) | Apps de journalisation exclusivement locales | Agents de la plateforme Jenova | Outils déployés par des cliniciens ou institutions (ex. Sonar, Alongside) |
|---|---|---|---|---|---|
| Exposition aux traceurs tiers | Élevée — chaque App étudiée intégrait des traceurs non divulgués | Modérée — moins de SDK publicitaires, mais les données circulent vers le fournisseur du modèle | Minimale — aucun appel réseau hors ligne | Modérée — les données atteignent le fournisseur de modèle sélectionné ; aucune couche de SDK publicitaire documentée | Faible — déployés au sein d’une infrastructure institutionnelle |
| Transparence des sous-traitants | Faible — 7 Apps sur 25 ne nommaient aucun fournisseur AI | Modérée — le fournisseur est l’opérateur, la destination est donc sans ambiguïté | N/A — aucun sous-traitant | Le fournisseur de modèle est sélectionné par l’utilisateur dans les offres payantes, donc la destination est visible ; l’offre gratuite utilise le modèle par défaut | Modérée — régie par les contrats de l’institution qui déploie l’outil |
| Couverture réglementaire | Généralement hors HIPAA ; la loi FTC et la règle sur les violations peuvent s’appliquer | Hors HIPAA ; le droit de la consommation s’applique | Hors de tous les régimes de santé — aucune donnée transmise | Hors HIPAA ; le droit général de la protection des consommateurs s’applique | Souvent au sein de cadres de conformité institutionnels |
| Gestion de la sécurité en cas de crise | Échecs documentés — Common Sense Media a jugé l’App grand public de Wysa inacceptable pour les adolescents | Jugés inacceptables pour le soutien à la santé mentale des adolescents | Aucune — pas de capacité de réponse | Pas un système clinique de gestion de crise ; non conçu pour l’escalade d’urgence | Les plus solides — une personne a appelé le tuteur de test dans les 15 minutes |
| Risque de continuité du service | Documenté — Earkick et Youper ont disparu des boutiques d’Apps en pleine étude, laissant 3 M+ utilisateurs sans solution | Faible — grands opérateurs, mais les conditions changent | Aucun — vos données vous appartiennent | Modéré — plateforme commerciale ; données exportables par message | Dépend du contrat institutionnel |
| Tarification | Généralement freemium ; Common Sense Media relève un marché d’environ 2 Md$ en 2024 | Offres gratuites avec mises à niveau payantes | Souvent achat unique ou gratuit | Offre gratuite disponible ; Plus 20 $/mois, Premium 50 $/mois, jusqu’à Enterprise 1 000 $/mois | Achetés par les institutions |
| Le mieux adapté à | Exercices structurés de TCC lorsque la confidentialité n’est pas prioritaire | Réflexion large lorsque vous acceptez la conservation côté fournisseur | Journalisation privée de sensibilité maximale | Analyse réflexive lorsque vous souhaitez choisir le modèle et exporter vos dossiers | Adolescents et toute personne nécessitant une escalade vers un humain |
Des limites honnêtes dans tous les cas. Les Apps grand public offrent l’expérience utilisateur de suivi émotionnel la plus aboutie et le plus faible niveau de divulgation. Les chatbots généralistes offrent des destinations de données claires, mais ont été évalués comme dangereux pour le soutien à la santé mentale des adolescents. Les outils exclusivement locaux éliminent la question de la confidentialité, mais ne peuvent ni détecter des schémas de dégradation ni escalader une crise.
Le Guide de méditation de Jenova et l’Analyseur de personnalité de Jenova sont ici pertinents en tant qu’outils de réflexion plutôt que cliniques, et leurs limites doivent être clairement énoncées. Ils ne sont pas couverts par HIPAA, ne sont pas des systèmes de réponse aux crises et ne remplacent pas des soins assurés par un professionnel agréé. Leurs avantages structurels sont plus étroits et précis : la plateforme indique que les données ne sont jamais utilisées pour entraîner des modèles AI publics, que les conversations sont chiffrées en transit et au repos, et que les données ne sont ni vendues ni partagées avec des annonceurs. Les offres payantes permettent de choisir le fournisseur de modèle qui traite une session, ce qui fait de la destination des données une décision de l’utilisateur plutôt qu’un paramètre par défaut non divulgué. La mémoire persistante peut être examinée message par message, et toute conversation peut être exportée ou supprimée depuis l’interface de discussion.
Qu’interdit réellement la loi lorsqu’une AI infère des émotions ?
Moins que la plupart des gens ne l’imaginent, et les interdictions existantes ont un champ étroit. En vertu de l’EU AI Act, l’article 5(1)(f) interdit l’inférence des émotions uniquement dans les contextes professionnels et éducatifs, et seulement lorsque l’inférence repose sur des données biométriques. La reconnaissance des émotions hors de ces contextes n’est pas interdite : elle est classée à haut risque.
Plusieurs limites sont importantes pour toute personne suivant ses propres émotions avec l’AI :
- L’inférence à partir de texte est hors du champ de l’interdiction. Les lignes directrices de la Commission précisent que l’inférence des émotions à partir d’un texte écrit n’entre pas dans le champ d’application, ce qui couvre la plupart des flux de journalisation et de suivi de l’humeur.
- Les usages médicaux et de sécurité sont exclus. Les systèmes destinés à un usage thérapeutique relèvent d’une exception étroite, interprétée strictement et limitée à ce qui est nécessaire et proportionné.
- La définition du « lieu de travail » est large. Les lignes directrices l’étendent aux environnements de travail à domicile, à l’apprentissage en ligne et aux processus de recrutement : un outil de bien-être fourni par un employeur et inférant les émotions à partir de la voix est donc juridiquement très différent du même outil utilisé à titre personnel.
- Les états physiques ne sont pas des « émotions ». Le considérant 18 exclut la douleur et la fatigue de la définition, ce qui explique pourquoi les systèmes de détection de fatigue des conducteurs sont autorisés.
Aux États-Unis, l’application du droit repose davantage sur la protection des consommateurs que sur des interdictions catégorielles. La FTC a engagé des poursuites contre des opérateurs de santé mentale et de télésanté sur le fondement de la section 5 du FTC Act, et des analystes ont souligné que BetterHelp, Cerebral, GoodRx et Flo ont collectivement payé des pénalités substantielles pour le partage de données de santé sans consentement approprié. Les analyses universitaires et de défense des droits soutiennent que la réglementation américaine ne protège pas suffisamment les données émotionnelles en tant que catégorie distincte.
Conséquence pratique : la protection juridique n’est pas un acquis sur lequel vous pouvez compter par défaut. C’est un paramètre que vous devez intégrer à votre choix d’outil et à votre discipline de divulgation.
Comment auditer une App de suivi des émotions avant de lui confier de vraies confidences ?
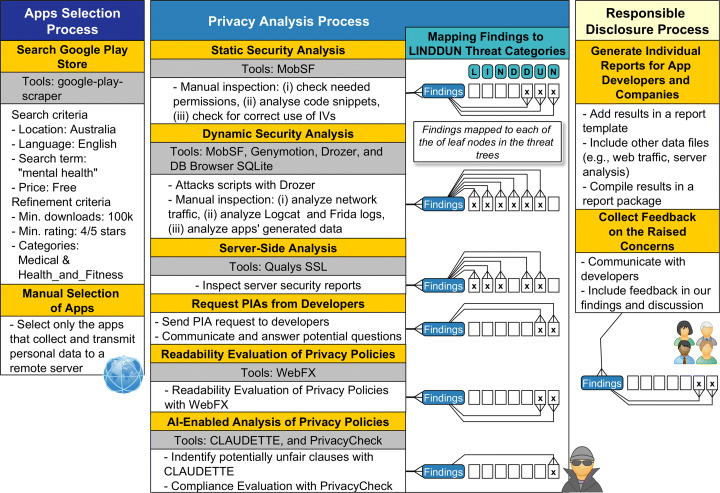
Effectuez un audit à quatre niveaux qui reprend la méthodologie utilisée par les chercheurs en sécurité. Vous pouvez en réaliser une version abrégée en environ 20 minutes sans outils techniques. Le diagramme ci-dessus illustre le flux professionnel complet : critères de sélection des Apps, analyse de confidentialité à plusieurs niveaux, correspondance des résultats avec les catégories de menaces et divulgation responsable auprès des développeurs.
La version accessible aux consommateurs :
- Comparez l’étiquette de sécurité des données de la boutique avec la politique de confidentialité. Ouvrez les deux documents. Listez chaque catégorie de tiers déclarée par l’étiquette, puis recherchez des entités nommées dans la politique. Toute différence constitue une lacune de divulgation.
- Recherchez les noms de fournisseurs AI dans la politique. Utilisez la recherche du navigateur pour « OpenAI », « Anthropic », « Google », « tiers » et « modèle ». Si la politique parle de « services AI » sans nommer personne, considérez la destination des données comme inconnue.
- Auditez les autorisations demandées par rapport à la fonction réelle. Un journal d’humeur basé sur du texte n’a aucun besoin fonctionnel d’accéder au microphone, à la caméra ou aux contacts. Refusez au niveau du système d’exploitation tout accès qui ne satisfait pas ce test.
- Recherchez la clause de suppression dans la politique, ainsi que les exceptions liées à l’entraînement. Cherchez des formulations telles que « anonymisées », « agrégées » ou « les données désidentifiées peuvent être utilisées à toute fin ». L’étude de 2026 a trouvé des politiques qui confirmaient explicitement l’absence de mécanisme de retrait pour l’utilisation anonymisée à des fins d’entraînement.
Pour une session avec un Agent Jenova, les contrôles équivalents sont présentés dans l’interface plutôt que cachés dans un document. Global Memory peut être désactivée dans les paramètres afin que rien ne persiste entre les discussions. Dans les offres payantes, le sélecteur de modèle détermine quel fournisseur traite la session. Les messages individuels peuvent être supprimés via la commande d’annulation, et les conversations complètes peuvent être exportées au format PDF, Word, TXT ou CSV avant suppression.
Une discipline de divulgation utile, quel que soit l’outil : rédigez l’entrée, relisez-la, puis demandez-vous si elle resterait sans danger si elle apparaissait dans une liste d’un courtier en données. Dans le cas contraire, retirez les identifiants ou conservez-la hors ligne.
« Analysez les schémas émotionnels dans ces entrées de journal et identifiez les déclencheurs récurrents. J’ai remplacé tous les noms par des initiales et supprimé les lieux. »
Cette seule habitude de cadrage — la pseudonymisation avant l’envoi — réduit davantage le risque de réidentification que n’importe quelle promesse d’un fournisseur.
Comment votre posture de confidentialité doit-elle évoluer selon les différentes étapes de l’auto-suivi émotionnel ?
Votre exposition en matière de confidentialité doit évoluer avec la profondeur de votre engagement, et non rester fixe. Une personne simplement curieuse du suivi de l’humeur fait face à un modèle de menace différent de celui d’une personne consignant quotidiennement des confidences proches d’une crise ; l’outil approprié change donc en conséquence.
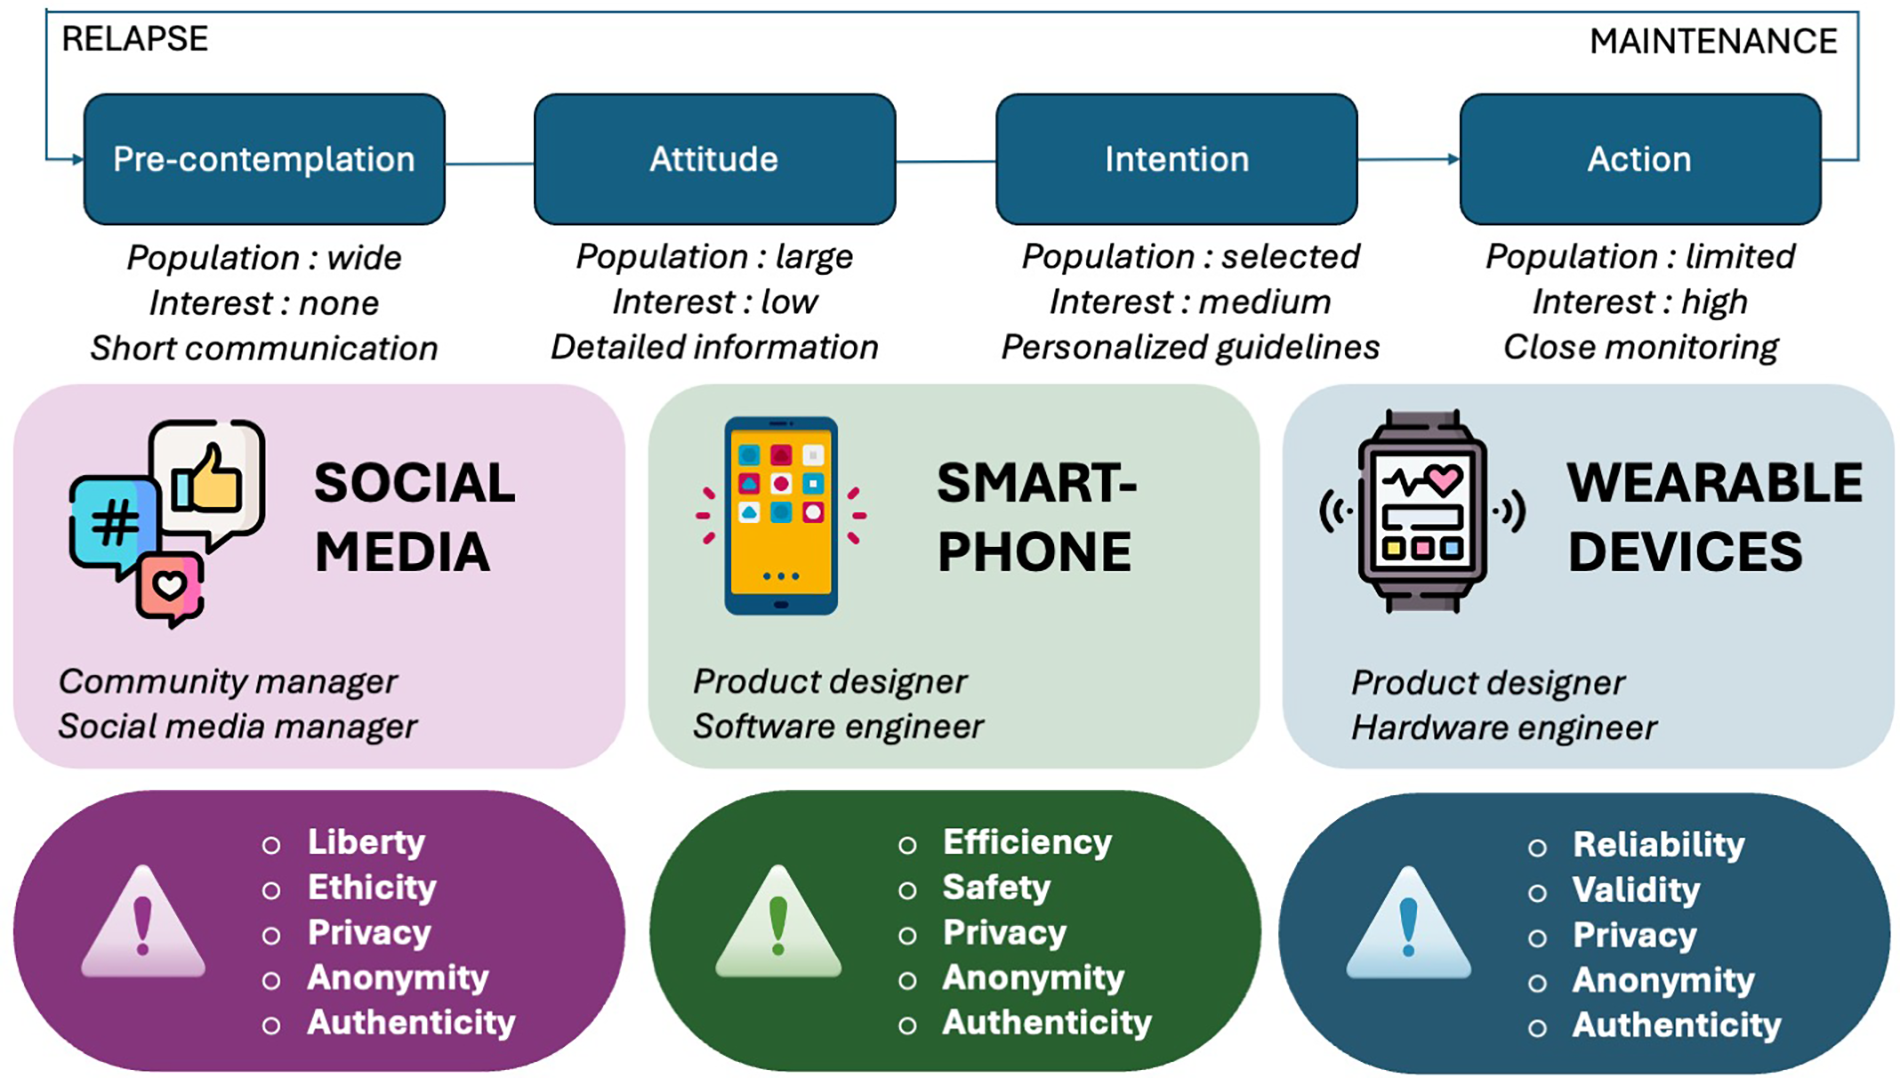
Le cadre ci-dessus présente une progression utile. Notez que la confidentialité, l’anonymat et l’authenticité sont des préoccupations communes aux trois catégories de plateformes — médias sociaux, smartphone et appareils portables — tandis que les préoccupations environnantes divergent. Les plateformes de médias sociaux soulèvent des questions de liberté et d’éthique ; les smartphones, des questions d’efficacité et de sécurité ; les appareils portables, des questions de fiabilité et de validité.
Application au choix des outils :
| Étape | Profondeur habituelle des confidences | Posture de confidentialité appropriée |
|---|---|---|
| Exploration | Questions génériques, aucun détail personnel | Tout outil est acceptable ; traitez-le comme public |
| Création d’une habitude | Humeurs récurrentes, contexte général | Outils à sous-traitants nommés uniquement ; refusez les autorisations non essentielles |
| Suivi régulier | Déclencheurs précis, relations, schémas | Pseudonymisez les entrées ; désactivez la mémoire persistante sauf nécessité |
| Journalisation à haute sensibilité | Traumatisme, idéation, détails cliniques | Outil exclusivement local ou clinicien agréé ; aucun outil AI grand public |
La dimension des appareils portables mérite un traitement distinct. L’inférence physiologique des émotions — variabilité de la fréquence cardiaque, conductance cutanée, tonalité de la voix — génère des données biométriques, la catégorie exacte à laquelle sont rattachées les dispositions de l’EU AI Act sur la reconnaissance des émotions. Si un appareil portable transmet une inférence émotionnelle à un programme de bien-être de l’employeur, vous entrez dans la zone interdite par le droit de l’UE et dans une posture de risque nettement plus élevée partout ailleurs.
Que disent les chercheurs en confidentialité et les évaluateurs cliniques sur le suivi des émotions par AI ?
Le consensus des chercheurs en confidentialité et des évaluateurs cliniques est que l’écart est structurel, et non accidentel : les défaillances de divulgation découlent de pratiques systémiques plutôt que d’une tromperie délibérée. C’est précisément pourquoi la vigilance individuelle ne peut pas entièrement le combler.
« La conclusion la plus importante dans cet espace n’est pas qu’une App en particulier se comporte mal : c’est que l’échec est universel. Lorsque chaque App d’un échantillon de 25 intègre des traceurs que sa propre politique ne nomme pas, il ne s’agit pas de mauvais acteurs. Il s’agit d’un écosystème dans lequel les SDK tiers sont hérités sans audit de confidentialité, les modèles de politique standardisés sont réutilisés d’un produit à l’autre et la vitesse de livraison des fonctionnalités est privilégiée par rapport à l’examen de conformité. Cette distinction importe, car elle signifie que changer d’App ne résout pas le problème. Ce qui le résout, c’est de modifier son comportement de divulgation. »
« La deuxième chose que les utilisateurs sous-estiment systématiquement est l’irréversibilité de l’ingestion pour l’entraînement. Les gens considèrent la suppression du compte comme un bouton de réinitialisation. Ce n’en est pas un. Si vos entrées ont été utilisées pour affiner ou évaluer un modèle avant leur suppression, aucun mécanisme pertinent ne permet de les extraire des poids du modèle. Notre conseil pratique est simple : supposez que tout ce que vous saisissez dans un système qui ne s’engage pas explicitement à exclure vos données de l’entraînement est permanent. Cet engagement doit être explicite et précis : « nous prenons la confidentialité au sérieux » n’est pas un engagement. »
« Pour toute personne développant des habitudes de suivi émotionnel, le changement ayant le plus fort effet de levier est la pseudonymisation à l’entrée. Elle ne coûte rien, elle résiste à une violation, à une vente par un courtier et à une ingestion pour l’entraînement. Le chiffrement protège les données dans un canal que vous ne contrôlez pas. La pseudonymisation les protège dans tous les canaux simultanément. »
— Équipe produit de Jenova, 8 ans d’expérience dans l’infrastructure d’agents AI et l’ingénierie appliquée de la confidentialité
Le suivi des émotions sur l’appareil ou exclusivement local est-il réellement le choix le plus sûr ?
Le suivi exclusivement local est l’option de confidentialité la plus robuste disponible et, simultanément, l’option de sécurité la plus faible. Le compromis est réel et doit être choisi délibérément plutôt que par défaut. Des données qui ne quittent jamais votre appareil ne peuvent pas être vendues à des courtiers, absorbées dans des corpus d’entraînement ou exposées lors d’une violation chez un fournisseur. Rien d’autre dans cette comparaison n’offre cette garantie.
Ce que le mode exclusivement local élimine réellement :
- L’exposition aux traceurs tiers dans son intégralité : l’absence d’appels réseau signifie l’absence de transmissions par SDK
- Le risque lié aux courtiers en données : les listes de santé mentale à 0,20 $ par dossier documentées par les chercheurs exigent que les données aient d’abord quitté votre appareil
- La discontinuité de service : la disparition d’Earkick et Youper a laissé 3 M+ utilisateurs sans solution ; un fichier local ne disparaît pas lorsqu’une entreprise disparaît
Ce que cela vous coûte :
- Aucune analyse de schémas dans le temps au-delà de ce que vous réalisez manuellement
- Aucune détection de crise ni escalade d’aucune sorte
- Aucune synchronisation entre appareils, sauf si vous créez votre propre sauvegarde chiffrée
- Une production analytique nettement plus faible que celle qu’un grand modèle peut fournir
La posture hybride que la plupart des personnes devraient adopter : conservez les dossiers émotionnels bruts et identifiables en local. N’envoyez à un outil AI que des résumés pseudonymisés pour analyser les schémas. Vous conservez le bénéfice analytique tout en maintenant entièrement hors de l’infrastructure des fournisseurs le substrat sensible.
En présence d’un risque de crise, aucune de ces options n’est appropriée. L’évaluation de Common Sense Media a conclu que les outils institutionnels avec supervision humaine obtenaient des niveaux de risque sensiblement plus faibles non parce que la technologie sous-jacente était meilleure, mais en raison de choix de conception différents concernant l’intervention humaine. Même le produit ayant obtenu le meilleur score présentait des lacunes documentées, dont au moins un cas où une déclaration d’idéation suicidaire était signalée comme « Niveau de risque : aucun ».
Si vous traversez une crise, le 988 Suicide & Crisis Lifeline est accessible par appel ou SMS au 988, et Crisis Text Line en envoyant HOME au 741741.
Quelles questions devez-vous envoyer à un fournisseur avant de lui confier des données sensibles ?
Envoyez cinq questions précises : les questions vagues produisent des réponses vagues, et les fournisseurs incapables d’y répondre précisément vous ont déjà indiqué ce que vous devez savoir. Les chercheurs formalisent cette démarche sous la forme d’une demande d’évaluation de l’impact sur la vie privée ; la version grand public est un ticket d’assistance.
- « Veuillez lister chaque service tiers qui reçoit du contenu utilisateur ou des métadonnées, par nom d’entreprise. » Les catégories ne constituent pas des réponses acceptables.
- « Le contenu utilisateur est-il envoyé à un fournisseur externe d’AI ou de LLM ? Dans l’affirmative, lesquels et selon quelles conditions de traitement des données ? »
- « Lorsque je supprime mon compte, la suppression s’étend-elle aux sauvegardes, aux entrepôts analytiques et aux jeux de données d’entraînement ou d’évaluation ? Veuillez répondre séparément pour chacun. »
- « Êtes-vous soumis à la règle de notification des violations de données de santé de la FTC ? Dans le cas contraire, sur quel fondement ? » Les propres recommandations de la FTC indiquent que la règle s’applique à la plupart des Apps de santé hors HIPAA.
- « Utilisez-vous le contenu des conversations pour la publicité, le ciblage publicitaire ou la création d’audiences similaires ? »
Comment interpréter la réponse. Un fournisseur aux pratiques saines répond aux cinq questions en un paragraphe. Un fournisseur problématique reformule sa politique de confidentialité, renvoie vers une page de confiance ou répond à quatre questions en évitant celle sur la suppression. L’absence de réponse à la question 3 est l’indicateur le plus révélateur : c’est la question laissant le moins de place à l’ambiguïté et comportant l’exposition juridique la plus élevée.
Pour Jenova en particulier, les positions publiées de la plateforme répondent directement à plusieurs de ces points : les données ne sont pas utilisées pour entraîner des modèles AI publics, elles sont chiffrées en transit et au repos, et elles ne sont ni vendues ni partagées avec des annonceurs. Le contact de l’entreprise pour les demandes relatives à la confidentialité est [email protected], et Azeroth Inc. est établie à New York. La plateforme ne prétend pas offrir, et il ne faut pas supposer qu’elle offre, le statut d’entité couverte par HIPAA, une escalade clinique en cas de crise ou toute forme de soins fournis par un professionnel agréé.
Références
- arXiv — À quoi pensez-vous ? Exploration de la confidentialité des Apps de santé mentale (étude de mesure de 2026 portant sur 25 Apps Android)
- Federal Trade Commission — Outil interactif pour Apps de santé mobiles
- Future of Privacy Forum — Lignes rouges de l’EU AI Act : interdiction de la reconnaissance des émotions sur le lieu de travail et dans les établissements d’enseignement
- Common Sense Media Institute — Évaluation des risques des Apps AI de santé mentale
- Federal Trade Commission — Recommandations aux entreprises sur la confidentialité des données de santé
- Freshpaint — Comment la FTC applique la réglementation sur la confidentialité dans les soins de santé
- ACM Digital Library — Réglementer l’AI émotionnelle aux États-Unis
- Journal of Medical Internet Research — Qualité et conformité des politiques de confidentialité des Apps de santé mentale
- PubMed Central — Sur la confidentialité des Apps de santé mentale
- PubMed Central — Détection numérique des émotions, confidentialité et droit
- EU Artificial Intelligence Act — Article 5 : pratiques AI interdites
- Mozilla Foundation — Les principales Apps de santé mentale et de prière échouent lamentablement en matière de confidentialité et de sécurité
- Frontiers in Pharmacology — Défis réglementaires de la santé numérique : le cas des Apps de santé mentale
- American Bar Association — Le prix de l’émotion : confidentialité, manipulation et biais dans l’AI émotionnelle