¿Cómo evitar el almacenamiento o uso poco claro de datos sensibles de salud mental al registrar emociones con AI?
2026-08-19
¿Qué señales revelan realmente si un rastreador emocional con AI maneja tus datos de forma segura?
Las señales más fiables no son las promesas de una política de privacidad, sino las estructurales: si la App identifica a cada procesador externo por su nombre, si los datos salen de tu dispositivo, si el operador está sujeto a HIPAA o a la Regla de Notificación de Brechas de Salud de la FTC, y si una solicitud de eliminación realmente borra los datos de los conjuntos de entrenamiento de AI. Un estudio de medición de 2026 sobre 25 Apps populares de salud mental para Android concluyó que todas y cada una de las Apps incorporaban al menos un SDK de rastreo que su política de privacidad nunca mencionaba, y que el 68 % no divulgaba al menos la mitad de sus rastreadores incorporados. En otras palabras, el lenguaje de las políticas es la evidencia más débil disponible.
Señales estructurales clave que separan las configuraciones de seguimiento emocional defendibles de las opacas:
✅ Procesadores identificados por nombre, no por categorías — «OpenAI, Anthropic, Groq» constituye una divulgación; «servicios de AI» o «modelos de lenguaje grandes» no. Siete de las 25 Apps estudiadas usaban únicamente lenguaje genérico e imposible de identificar.
✅ Almacenamiento local o bajo tu propio control — los datos que nunca llegan al servidor de un proveedor no pueden ser comercializados por intermediarios, expuestos en una brecha ni utilizados para entrenamiento.
✅ Marco regulatorio que puedas verificar — la mayoría de las Apps de salud mental quedan completamente fuera de HIPAA porque no son operadas por entidades cubiertas.
✅ Semántica de eliminación honesta — algunas políticas confirman abiertamente que no existe opción de exclusión para el uso de entrenamiento anonimizado, lo que significa que eliminar la cuenta no borra las revelaciones ya incorporadas en los pesos del modelo.
✅ Coherencia entre permisos y política — los investigadores detectaron 16 contradicciones entre permisos y políticas en 13 Apps, incluidas seis que solicitaban acceso a la cámara o al micrófono sin divulgar la recopilación de audio o vídeo.
Para comparar herramientas de forma significativa, ayuda entender por qué los datos emocionales están particularmente expuestos frente a otra información sanitaria y qué marco de evaluación permite detectar realmente las deficiencias.
¿Por qué los datos emocionales están más expuestos que otra información sanitaria?
Los datos emocionales se sitúan en una brecha regulatoria que las historias clínicas no tienen. Cuando le cuentas a un terapeuta con licencia sobre un ataque de pánico, esa revelación está protegida por obligaciones de confidencialidad profesional y, en Estados Unidos, por las normas HIPAA. Cuando registras el mismo ataque de pánico en una App de seguimiento del estado de ánimo, esa App normalmente no es una entidad cubierta, por lo que ninguna ley federal impide que los datos recopilados mediante rastreadores incorporados lleguen a intermediarios de datos.
El mercado ya ha puesto precio a esta asimetría. La investigación citada en el estudio de medición de Apps de 2026 documentó 11 intermediarios de datos que vendían abiertamente listas de personas clasificadas por condición de salud mental — depresión, ansiedad, trastorno bipolar, PTSD — por tan solo $0.20 por registro, con nombres, domicilios e ingresos incluidos.
Un segundo mecanismo de exposición es la inferencia, no la revelación. Los SDK publicitarios transmiten el identificador de publicidad de Google de un dispositivo junto con eventos de uso de la App. Dado que ese identificador se comparte entre todas las Apps del dispositivo, una red publicitaria que reciba llamadas de SDK desde una App de terapia puede determinar que el propietario del dispositivo busca apoyo de salud mental sin leer una sola conversación.
El estudio encontró el SDK de Facebook incorporado en 10 de 25 Apps, y ninguna de sus políticas de privacidad lo divulgaba.
🎯 Dónde se origina realmente el «uso poco claro»
Tres modos de fallo distintos producen el problema del almacenamiento impreciso, y cada uno requiere defensas diferentes:
| Modo de fallo | Cómo se manifiesta | Por qué leer la política no lo detectará |
|---|---|---|
| Rastreadores no divulgados | SDK incorporados en el binario de la App, ausentes de la política | La política guarda silencio; no hay nada que leer |
| Lenguaje genérico sobre procesadores | «Podemos compartir datos con proveedores de servicios de AI» | Técnicamente preciso, operativamente irrelevante |
| Ingesta irreversible para entrenamiento | Datos absorbidos en los pesos del modelo antes de eliminarlos | La eliminación se respeta para la base de datos, no para el modelo |
¿Qué debes buscar en una herramienta de seguimiento emocional con AI?
Evalúa las herramientas de seguimiento emocional en seis dimensiones, no según afirmaciones de marketing sobre «cifrado de nivel bancario», una propiedad básica que no dice nada sobre quién recibe tus datos posteriormente. Este marco da el mayor peso a la transparencia sobre el destino de los datos, porque es la única variable que determina si las demás protecciones importan.
El marco de seis dimensiones para datos emocionales:
- Divulgación de identidad de procesadores — ¿Se nombra individualmente a todos los terceros, incluidos los proveedores de inferencia de AI? Las categorías genéricas no superan esta prueba.
- Residencia y localización de los datos — ¿El contenido emocional sin procesar sale de tu dispositivo? El procesamiento en el dispositivo reduce la mayor parte de la superficie de riesgo.
- Cobertura regulatoria — ¿El operador es una entidad cubierta por HIPAA, un asociado comercial o ninguna de las dos? Ninguna es la respuesta habitual y no es descalificante, pero cambia tus vías de recurso.
- Integridad de la eliminación — ¿La eliminación cubre copias de seguridad, canales de analítica y corpus de entrenamiento? Pregunta específicamente por el tercero.
- Minimalismo de permisos — ¿La App solicita acceso al micrófono, la cámara o los contactos que no necesita funcionalmente?
- Postura ante la notificación de brechas — ¿El operador está cubierto por la Regla de Notificación de Brechas de Salud de la FTC, que exige notificar a consumidores, a la FTC y, en algunos casos, a los medios tras una divulgación no autorizada de información de salud identificable?
La propia guía de la FTC confirma que la Regla se aplica a la mayoría de las Apps de salud no cubiertas por HIPAA, porque la mayoría de los desarrolladores de Apps de salud se consideran «proveedores de atención sanitaria» que prestan servicios a consumidores. No notificar puede desencadenar medidas de aplicación que busquen sanciones civiles.
📊 Un método práctico de puntuación
Puntúa cada dimensión de 0 a 2 (0 = ausente, 1 = parcial, 2 = verificada). Una herramienta que obtenga menos de 7 sobre 12 no debería recibir revelaciones emocionales identificables. Una puntuación inferior a 4 significa que no debería recibir datos emocionales en absoluto: úsala únicamente para contenido general de bienestar.
¿Cómo se comparan los principales enfoques de seguimiento emocional con AI en materia de privacidad?
Ningún enfoque gana en todas las dimensiones: las herramientas exclusivamente locales maximizan la privacidad, pero sacrifican información longitudinal, mientras que las plataformas de AI gestionadas ofrecen análisis más ricos con una superficie de datos más amplia. La elección adecuada depende de cuán sensibles sean tus revelaciones y de si necesitas que los datos persistan.
| Dimensión | Apps de salud mental para consumidores (p. ej., Wysa, Replika) | Chatbots de AI de uso general (ChatGPT, Claude, Gemini) | Apps de diario solo local | Agentes de la plataforma Jenova | Herramientas implementadas por clínicos o instituciones (p. ej., Sonar, Alongside) |
|---|---|---|---|---|---|
| Exposición a rastreadores de terceros | Alta: todas las Apps estudiadas incorporaban rastreadores no divulgados | Moderada: menos SDK publicitarios, pero los datos fluyen al proveedor del modelo | Mínima: no hay llamadas de red sin conexión | Moderada: los datos llegan al proveedor de modelo seleccionado; no se ha documentado una capa de SDK publicitarios | Baja: implementadas dentro de infraestructura institucional |
| Transparencia de procesadores | Deficiente: 7 de 25 Apps no nombraron ningún proveedor de AI | Moderada: el proveedor es el operador, por lo que el destino no es ambiguo | N/A: no hay procesadores | El proveedor del modelo lo selecciona el usuario en los planes de pago, por lo que el destino es visible; el plan gratuito usa el modelo predeterminado | Moderada: se rige por los contratos de la institución que la implementa |
| Cobertura regulatoria | Normalmente fuera de HIPAA; pueden aplicarse la Ley de la FTC y la Regla de Brechas | Fuera de HIPAA; se aplica la legislación de protección al consumidor | Fuera de todos los regímenes sanitarios: no se transmiten datos | Fuera de HIPAA; se aplica la legislación general de privacidad del consumidor | A menudo dentro de marcos institucionales de cumplimiento |
| Gestión de seguridad ante crisis | Fallos documentados: Common Sense Media calificó la App de consumo de Wysa como Inaceptable para adolescentes | Calificados como Inaceptables para el apoyo a la salud mental de adolescentes | Ninguna: no hay capacidad de respuesta | No es un sistema clínico para crisis ni está diseñado para escaladas de emergencia | La más sólida: una persona llamó al tutor de prueba en 15 minutos |
| Riesgo de continuidad del servicio | Documentado: Earkick y Youper desaparecieron de las tiendas de Apps durante el estudio, dejando sin acceso a más de 3 millones de usuarios | Bajo: operadores grandes, aunque las condiciones pueden cambiar | Ninguno: los datos son tuyos | Moderado: plataforma comercial; datos exportables por mensaje | Depende del contrato institucional |
| Precios | Normalmente freemium; Common Sense Media señala un mercado de aproximadamente $2B en 2024 | Planes gratuitos con mejoras de pago | A menudo compra única o gratuita | Plan gratuito disponible; Plus $20/mes, Premium $50/mes, hasta Enterprise $1,000/mes | Adquiridas institucionalmente |
| Mejor para | Ejercicios estructurados de CBT cuando la privacidad no es la prioridad | Reflexión amplia cuando aceptas la retención por parte del proveedor | Diario privado de máxima sensibilidad | Análisis reflexivo cuando deseas elegir el modelo y tener registros exportables | Adolescentes y cualquier persona que necesite escalada a un humano |
Limitaciones honestas en todos los casos. Las Apps de consumo ofrecen la experiencia de usuario más refinada para el seguimiento emocional y el historial de divulgación más débil. Los chatbots de AI de uso general ofrecen destinos de datos claros, pero se evaluaron como inseguros para el apoyo a la salud mental de adolescentes. Las herramientas exclusivamente locales eliminan la cuestión de la privacidad, pero no pueden detectar patrones de deterioro ni escalar una crisis.
La Guía de meditación de Jenova y el Analizador de personalidad de Jenova son relevantes aquí como herramientas de reflexión, no como herramientas clínicas, y sus limitaciones deben exponerse claramente. No están cubiertos por HIPAA, no son sistemas de respuesta ante crisis y no sustituyen la atención de profesionales con licencia. Sus ventajas estructurales son más limitadas y específicas: la plataforma declara que los datos nunca se usan para entrenar modelos públicos de AI, las conversaciones se cifran en tránsito y en reposo, y los datos no se venden ni se comparten con anunciantes. Los planes de pago permiten seleccionar qué proveedor de modelo procesa una sesión, lo que convierte el destino de los datos en una decisión del usuario, en lugar de un valor predeterminado no divulgado. La memoria persistente puede revisarse mensaje por mensaje, y cualquier conversación puede exportarse o eliminarse desde la interfaz de chat.
¿Qué prohíbe realmente la ley cuando la AI infiere emociones?
Menos de lo que la mayoría de las personas supone, y las prohibiciones existentes tienen un alcance limitado. Conforme a la Ley de AI de la UE, el artículo 5(1)(f) prohíbe inferir emociones únicamente en contextos laborales y educativos, y solo cuando la inferencia se basa en datos biométricos. El reconocimiento de emociones fuera de esos contextos no está prohibido: se clasifica como de alto riesgo.
Varios límites son relevantes para cualquiera que registre sus propias emociones con AI:
- La inferencia basada en texto queda fuera de la prohibición. Las directrices de la Comisión aclaran que inferir emociones a partir de texto escrito no entra en el ámbito de aplicación, lo cual abarca la mayoría de los flujos de trabajo de diarios y registros de estado de ánimo.
- Los usos médicos y de seguridad están excluidos. Los sistemas destinados a uso terapéutico están sujetos a una excepción limitada, interpretada estrictamente y limitada a lo necesario y proporcionado.
- La definición de «lugar de trabajo» es amplia. Las directrices la extienden a entornos de teletrabajo, aprendizaje en línea y procesos de contratación, por lo que una herramienta de bienestar proporcionada por un empleador que infiere emociones a partir de la voz es un objeto jurídico materialmente distinto de la misma herramienta usada de forma personal.
- Los estados físicos no son «emociones». El considerando 18 excluye el dolor y la fatiga de la definición, motivo por el que se permiten los sistemas de detección de fatiga del conductor.
En Estados Unidos, el patrón de aplicación se basa en la protección del consumidor, en vez de ser categórico. La FTC ha actuado contra operadores de salud mental y telesalud conforme a la Sección 5 de la Ley de la FTC, y analistas han señalado que BetterHelp, Cerebral, GoodRx y Flo pagaron conjuntamente sanciones sustanciales por compartir datos de salud sin el consentimiento adecuado. El análisis académico y de defensa sostiene que la regulación estadounidense no protege adecuadamente los datos emocionales como una categoría diferenciada.
Implicación práctica: la protección legal no es algo en lo que puedas confiar por defecto. Es algo que debes diseñar mediante la selección de herramientas y la disciplina de divulgación.
¿Cómo auditar una App de seguimiento emocional antes de confiarle revelaciones reales?
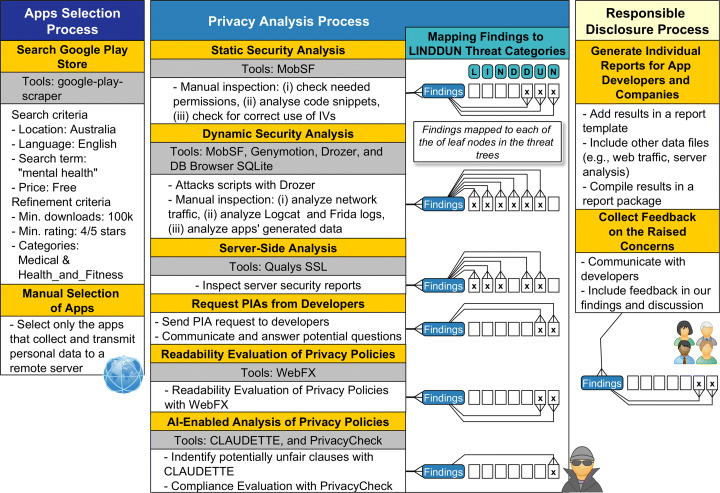
Realiza una auditoría de cuatro capas que refleje la metodología utilizada por investigadores de seguridad. Puedes completar una versión abreviada en unos 20 minutos sin herramientas técnicas. El diagrama de marco anterior ilustra el flujo de trabajo profesional completo: criterios de selección de Apps, análisis de privacidad en capas, asignación de hallazgos a categorías de amenazas y divulgación responsable a los desarrolladores.
La versión accesible para consumidores:
- Compara la etiqueta de seguridad de datos de la tienda con la política de privacidad. Abre ambas. Enumera cada categoría de terceros que declara la etiqueta y busca entidades identificadas por nombre en la política. Cualquier diferencia es una brecha de divulgación.
- Busca nombres de proveedores de AI en la política. Utiliza la función de búsqueda del navegador para «OpenAI», «Anthropic», «Google», «third party» y «model». Si la política dice «servicios de AI» sin nombrar a nadie, considera desconocido el destino de los datos.
- Audita los permisos solicitados frente a la función real. Un diario de estado de ánimo basado en texto no necesita funcionalmente acceso al micrófono, la cámara ni los contactos. Deniega a nivel del sistema operativo todo lo que no supere esta prueba.
- Busca la cláusula de eliminación en la política y, específicamente, las excepciones de entrenamiento. Busca frases como «anonymized», «aggregated» o «de-identified data may be used for any purpose». El estudio de 2026 encontró políticas que confirmaban explícitamente que no existe mecanismo de exclusión para el uso de entrenamiento anonimizado.
En una sesión con un Agente de Jenova, los controles equivalentes aparecen en la interfaz en lugar de estar ocultos en un documento. Global Memory puede desactivarse en los ajustes para que nada persista entre chats. En los planes de pago, el selector de modelo determina qué proveedor procesa la sesión. Los mensajes individuales pueden eliminarse con el control de deshacer, y las conversaciones completas pueden exportarse como PDF, Word, TXT o CSV antes de eliminarlas.
Una disciplina de divulgación útil independientemente de la herramienta es escribir la entrada, volver a leerla y preguntarte si seguiría siendo segura si apareciera en una lista de un intermediario de datos. Si no es así, elimina los identificadores o pásala a un entorno sin conexión.
«Analiza los patrones emocionales de estas entradas de diario e identifica los desencadenantes recurrentes. He sustituido todos los nombres por iniciales y eliminado las ubicaciones.»
Ese único hábito de redacción —seudonimizar antes de enviar— reduce el riesgo de reidentificación más que cualquier promesa de un proveedor.
¿Cómo debería cambiar tu postura de privacidad en las distintas etapas del seguimiento emocional personal?
Tu exposición a la privacidad debe aumentar con la profundidad de tu implicación, no permanecer fija. Alguien que siente curiosidad casual por el seguimiento del estado de ánimo se enfrenta a un modelo de amenazas distinto al de una persona que registra diariamente revelaciones cercanas a una crisis, y la herramienta adecuada cambia en consecuencia.
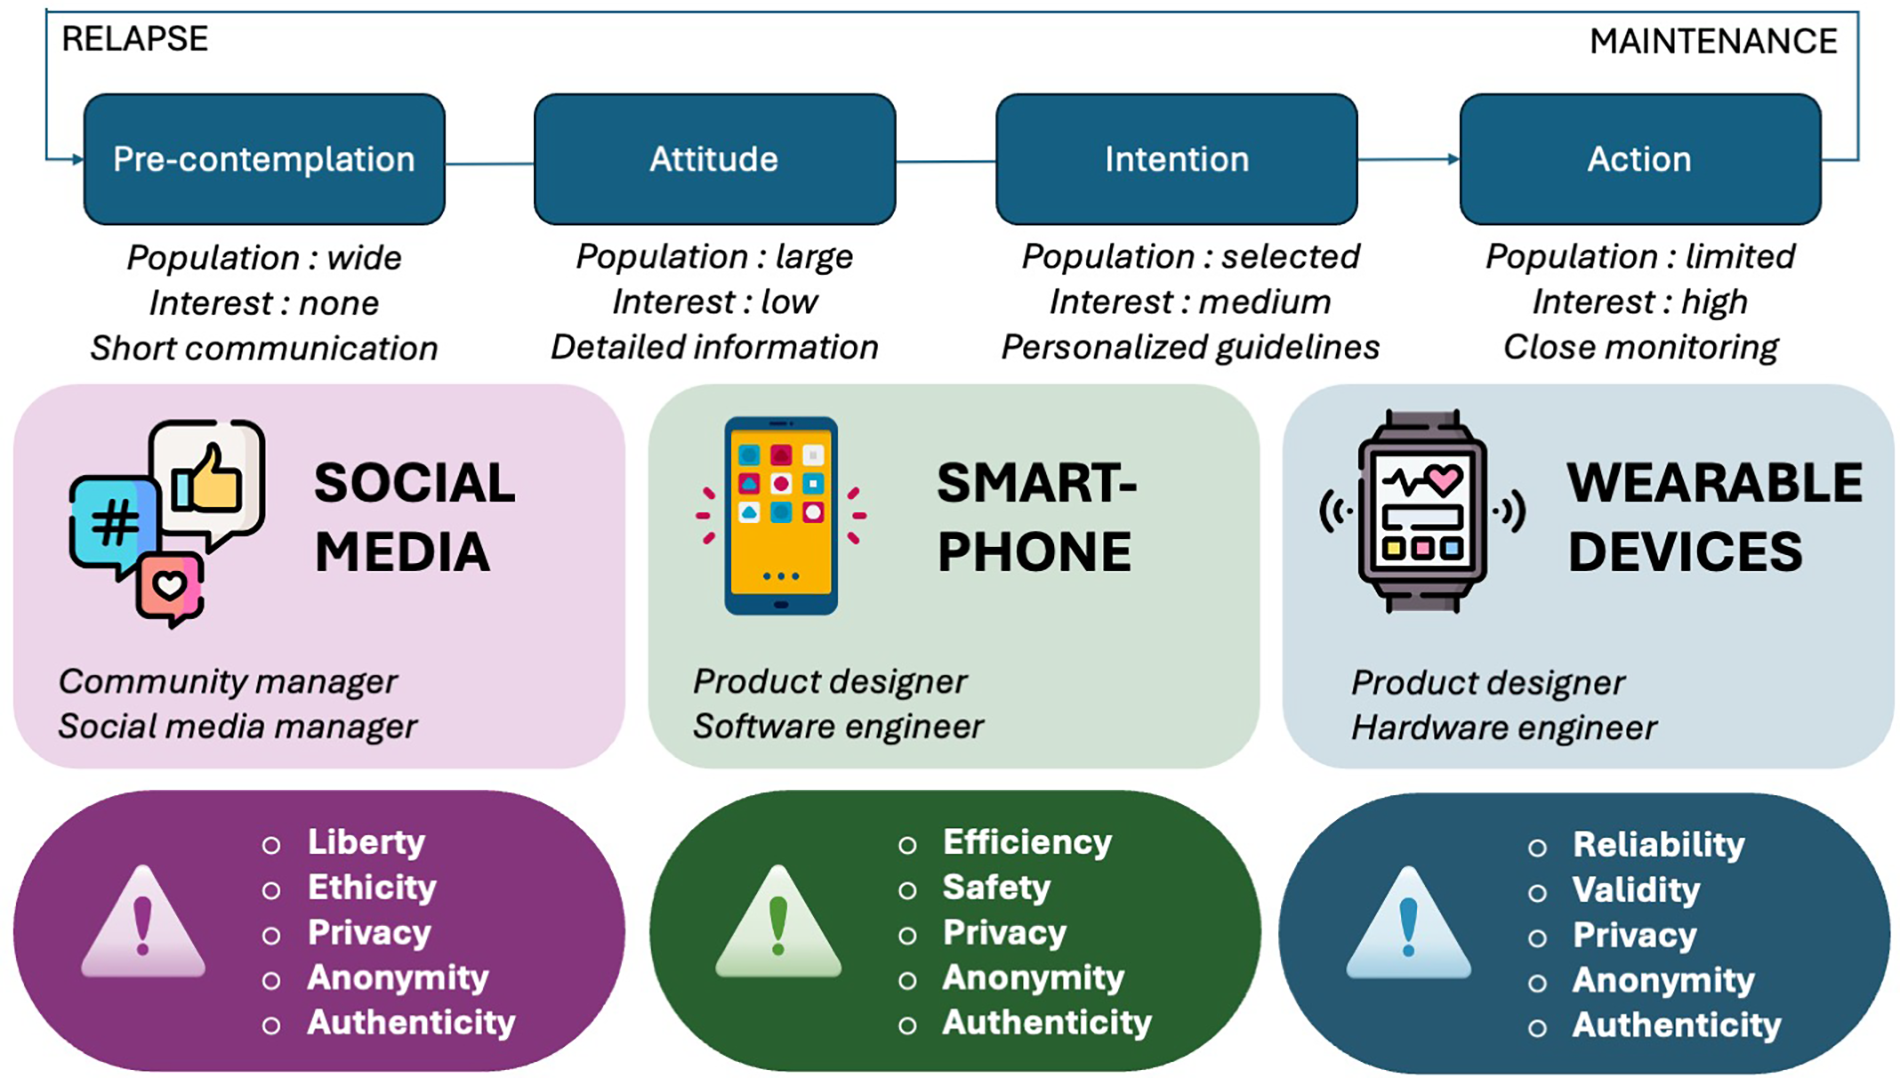
El marco anterior representa una progresión útil. Observa que la privacidad, el anonimato y la autenticidad aparecen como preocupaciones compartidas en las tres categorías de plataformas —redes sociales, smartphone y dispositivos wearables—, mientras que las preocupaciones circundantes divergen. Las plataformas de redes sociales plantean cuestiones de libertad y ética; los smartphones, de eficiencia y seguridad; y los wearables, de fiabilidad y validez.
Aplicación a la selección de herramientas:
| Etapa | Profundidad habitual de las revelaciones | Postura de privacidad adecuada |
|---|---|---|
| Exploración | Preguntas genéricas, sin detalles personales | Cualquier herramienta es aceptable; trátala como pública |
| Creación de un hábito | Estados de ánimo recurrentes, contexto general | Solo herramientas con procesadores identificados; deniega permisos no esenciales |
| Seguimiento constante | Desencadenantes específicos, relaciones, patrones | Seudonimiza las entradas; desactiva la memoria persistente salvo que sea necesaria |
| Registro de alta sensibilidad | Trauma, ideación, detalle clínico | Solo local o profesional clínico con licencia; ninguna herramienta de AI para consumidores |
La dimensión de los wearables merece un tratamiento independiente. La inferencia fisiológica de emociones —variabilidad de la frecuencia cardíaca, conductancia de la piel, tono de voz— genera datos biométricos, que son precisamente la categoría a la que se aplican las disposiciones de reconocimiento de emociones de la Ley de AI de la UE. Si un wearable incorpora inferencia emocional a un programa de bienestar de un empleador, has entrado en la zona prohibida conforme al Derecho de la UE y en una postura de riesgo materialmente mayor en cualquier otro lugar.
¿Qué dicen los investigadores de privacidad y los evaluadores clínicos sobre el seguimiento emocional con AI?
El consenso entre investigadores de privacidad y evaluadores clínicos es que la brecha es estructural, no incidental: los fallos de divulgación proceden de prácticas sistémicas y no de engaños deliberados, precisamente por lo cual la vigilancia individual no puede cerrarla por completo.
«El hallazgo más importante en este ámbito no es que una sola App se comporte mal, sino que el fallo es universal. Cuando cada App de una muestra de 25 incorpora rastreadores que su propia política no identifica, no estás ante malos actores. Estás ante un ecosistema en el que los SDK de terceros se heredan sin auditorías de privacidad, el texto estandarizado de las políticas se reutiliza entre productos y la velocidad de desarrollo de funciones tiene prioridad sobre la revisión de cumplimiento. Esta distinción importa porque cambiar de App no resuelve el problema. Cambiar tu comportamiento de divulgación sí.»
«La segunda cuestión que los usuarios subestiman de manera constante es la irreversibilidad de la ingesta para entrenamiento. Las personas tratan la eliminación de la cuenta como un botón de reinicio. No lo es. Si tus entradas se utilizaron para ajustar o evaluar un modelo antes de eliminarlas, no existe un mecanismo significativo para extraerlas de los pesos del modelo. Nuestra orientación práctica es sencilla: asume que todo lo que escribas en un sistema que no se comprometa explícitamente a excluir tus datos del entrenamiento será permanente. El compromiso debe ser explícito y específico: «nos tomamos la privacidad en serio» no es un compromiso.»
«Para cualquiera que esté creando hábitos de seguimiento emocional, el cambio con mayor impacto es la seudonimización en la entrada. No cuesta nada, sobrevive a una brecha, sobrevive a una venta por intermediarios y sobrevive a la ingesta para entrenamiento. El cifrado protege los datos en un canal que no controlas. La seudonimización los protege en todos los canales a la vez.»
— Equipo de Producto de Jenova, 8 años en infraestructura de agentes de AI e ingeniería de privacidad aplicada
¿El seguimiento emocional en el dispositivo o exclusivamente local es realmente la opción más segura?
El seguimiento exclusivamente local es la opción de privacidad más sólida disponible y, simultáneamente, la opción de seguridad más débil: la compensación es real y debe hacerse deliberadamente, no por defecto. Los datos que nunca salen de tu dispositivo no pueden venderse a intermediarios, incorporarse a corpus de entrenamiento ni exponerse en una brecha del proveedor. Nada más en esta comparación ofrece esa garantía.
Lo que el uso exclusivamente local elimina realmente:
- La exposición a rastreadores de terceros por completo: sin llamadas de red no hay transmisiones de SDK.
- El riesgo de intermediarios de datos: las listas de salud mental a $0.20 por registro documentadas por investigadores requieren que los datos hayan salido antes de tu dispositivo.
- La discontinuidad del servicio: la desaparición de Earkick y Youper dejó sin acceso a más de 3 millones de usuarios; un archivo local no desaparece cuando una empresa lo hace.
Lo que te cuesta:
- No hay análisis de patrones a lo largo del tiempo más allá del que realices manualmente.
- No hay detección de crisis ni escalada de ningún tipo.
- No hay sincronización entre dispositivos salvo que crees tu propia copia de seguridad cifrada.
- El resultado analítico es sustancialmente más débil que el que puede producir un modelo grande.
La postura híbrida que la mayoría de las personas debería adoptar: conserva los registros emocionales identificables y sin procesar de forma local. Envía solo resúmenes seudonimizados a una herramienta de AI para analizar patrones. Conservas el beneficio analítico mientras mantienes por completo el sustrato sensible fuera de la infraestructura del proveedor.
Cuando existe riesgo de crisis, ninguna de estas opciones es apropiada. La evaluación de Common Sense Media encontró que las herramientas institucionales con supervisión humana obtuvieron calificaciones de riesgo significativamente más bajas no porque la tecnología subyacente fuera mejor, sino por decisiones de diseño distintas acerca de la participación humana, e incluso el producto con mejor puntuación tenía brechas documentadas, incluido al menos un caso en el que una revelación de ideación suicida se marcó como «Nivel de riesgo: ninguno».
Si estás en crisis, puedes llamar o enviar un mensaje de texto al 988 Suicide & Crisis Lifeline marcando 988, y contactar con Crisis Text Line enviando HOME al 741741.
¿Qué preguntas deberías enviar a un proveedor antes de confiarle datos sensibles?
Envía cinco preguntas específicas: las preguntas vagas producen respuestas vagas, y los proveedores que no pueden responderlas con precisión ya te han dicho lo que necesitas saber. Los investigadores lo formalizan como una solicitud de Evaluación de Impacto en la Privacidad; la versión para consumidores es un ticket de soporte.
- «Indique todos los servicios de terceros que reciben contenido o metadatos de usuarios, por nombre de empresa.» Las categorías no son respuestas aceptables.
- «¿El contenido de los usuarios se envía a algún proveedor externo de AI o LLM? En caso afirmativo, ¿a cuáles y bajo qué condiciones de procesamiento de datos?»
- «Cuando elimino mi cuenta, ¿la eliminación se extiende a copias de seguridad, almacenes de analítica y cualquier conjunto de datos de entrenamiento o evaluación? Responda a cada uno por separado.»
- «¿Está sujeto a la Regla de Notificación de Brechas de Salud de la FTC? Si no lo está, ¿sobre qué base?» La propia guía de la FTC señala que la Regla se aplica a la mayoría de las Apps de salud fuera de HIPAA.
- «¿Utiliza el contenido de las conversaciones para publicidad, segmentación publicitaria o creación de audiencias similares?»
Cómo interpretar la respuesta. Un proveedor con prácticas limpias responde las cinco preguntas en un párrafo. Un proveedor con problemas repite la política de privacidad, te redirige a una página de confianza o responde cuatro y omite la pregunta de eliminación. La falta de respuesta a la pregunta 3 es el indicador más revelador: es la pregunta con menos margen para la ambigüedad y mayor exposición legal.
En el caso concreto de Jenova, las posiciones publicadas de la plataforma cubren varias de estas cuestiones directamente: los datos no se usan para entrenar modelos públicos de AI, se cifran en tránsito y en reposo, y no se venden ni comparten con anunciantes. El contacto de la empresa para consultas sobre privacidad es [email protected], y Azeroth Inc. tiene su sede en Nueva York. Lo que la plataforma no afirma, y que no debe suponerse que ofrece, es condición de entidad cubierta por HIPAA, escalada clínica ante crisis ni ninguna forma de atención profesional con licencia.
Referencias
- arXiv — ¿Qué tienes en mente? Exploración de la privacidad de las Apps de salud mental (estudio de medición de 2026 sobre 25 Apps Android)
- Federal Trade Commission — Herramienta interactiva para Apps móviles de salud
- Future of Privacy Forum — Líneas rojas de la Ley de AI de la UE: prohibición del reconocimiento de emociones en el lugar de trabajo e instituciones educativas
- Common Sense Media Institute — Evaluación de riesgos de Apps de salud mental con AI
- Federal Trade Commission — Guía empresarial sobre privacidad de la salud
- Freshpaint — Cómo aplica la FTC las normas de privacidad sanitaria
- ACM Digital Library — Regulación de la AI emocional en Estados Unidos
- Journal of Medical Internet Research — Cumplimiento de calidad y políticas de privacidad de las Apps de salud mental
- PubMed Central — Sobre la privacidad de las Apps de salud mental
- PubMed Central — Detección digital de emociones, privacidad y ley
- Ley de Inteligencia Artificial de la UE — Artículo 5: prácticas de AI prohibidas
- Mozilla Foundation — Las principales Apps de salud mental y oración fracasan en privacidad y seguridad
- Frontiers in Pharmacology — Retos regulatorios de la salud digital: el caso de las Apps de salud mental
- American Bar Association — El precio de la emoción: privacidad, manipulación y sesgo en la AI emocional