Wie können Sie beim Nachverfolgen von Emotionen mit AI eine unklare Speicherung oder Nutzung sensibler Daten zur psychischen Gesundheit vermeiden?
2026-08-19
Welche Signale zeigen tatsächlich, ob ein AI-Emotionstracker sicher mit Ihren Daten umgeht?
Die zuverlässigsten Signale sind keine Versprechen in Datenschutzrichtlinien, sondern strukturelle Faktoren: ob die App jeden Drittanbieter-Verarbeiter namentlich nennt, ob Daten jemals Ihr Gerät verlassen, ob der Betreiber unter HIPAA oder die FTC-Regel zur Meldung von Gesundheitsdatenpannen fällt und ob ein Löschantrag Daten tatsächlich aus AI-Trainingsdatensätzen entfernt. Eine Messstudie aus dem Jahr 2026 zu 25 beliebten Android-Apps für psychische Gesundheit ergab, dass jede einzelne App mindestens ein Tracker-SDK eingebettet hatte, das in ihrer Datenschutzrichtlinie nie genannt wurde, und 68 % legten mindestens die Hälfte ihrer eingebetteten Tracker nicht offen. Richtlinientexte sind mit anderen Worten die schwächste verfügbare Evidenz.
Wichtige strukturelle Signale, die vertretbare Setups zur Emotionsverfolgung von undurchsichtigen unterscheiden:
✅ Namentlich genannte Verarbeiter statt Kategorien — „OpenAI, Anthropic, Groq“ ist eine Offenlegung; „AI-Dienste“ oder „Large Language Models“ sind es nicht. Sieben der 25 untersuchten Apps verwendeten ausschließlich generische, nicht identifizierbare Formulierungen.
✅ Lokale oder selbst kontrollierte Speicherung — Daten, die nie einen Server des Anbieters erreichen, können weder gehandelt noch durch eine Sicherheitsverletzung offengelegt oder für Training verwendet werden.
✅ Überprüfbare regulatorische Grundlage — die meisten Apps für psychische Gesundheit fallen vollständig außerhalb von HIPAA, weil sie nicht von erfassten Einrichtungen betrieben werden.
✅ Ehrliche Löschsemantik — einige Richtlinien bestätigen offen, dass für anonymisierte Trainingsnutzung keine Widerspruchsmöglichkeit besteht. Das bedeutet, dass die Kontolöschung Angaben nicht entfernt, die bereits in Modellgewichte eingeflossen sind.
✅ Übereinstimmung zwischen Berechtigungen und Richtlinie — Forschende fanden 16 Widersprüche zwischen Berechtigungen und Richtlinien in 13 Apps, darunter sechs Apps, die Kamera- oder Mikrofonzugriff anforderten, ohne die Erhebung von Audio- oder Videodaten offenzulegen.
Um Tools sinnvoll vergleichen zu können, hilft es zu verstehen, warum emotionale Daten im Vergleich zu anderen Gesundheitsinformationen besonders exponiert sind — und welches Bewertungsmodell die Lücken tatsächlich sichtbar macht.
Warum sind emotionale Daten stärker exponiert als andere Gesundheitsinformationen?
Emotionale Daten liegen in einer Regulierungslücke, in der sich klinische Unterlagen nicht befinden. Wenn Sie einer approbierten Therapeutin oder einem approbierten Therapeuten von einer Panikattacke erzählen, ist diese Offenlegung durch berufliche Vertraulichkeitspflichten und in den Vereinigten Staaten durch die HIPAA-Regeln geschützt. Wenn Sie dieselbe Panikattacke in einer App zur Stimmungserfassung protokollieren, ist diese App in der Regel keine erfasste Einrichtung — daher verhindert kein Bundesgesetz, dass über eingebettete Tracker erhobene Daten an Datenhändler fließen.
Der Markt hat diese Asymmetrie bereits eingepreist. Die in der Messstudie von 2026 zitierte Forschung dokumentierte 11 Datenhändler, die offen Listen von Personen sortiert nach psychischen Erkrankungen verkaufen — Depressionen, Angststörungen, bipolare Störungen, PTSD — für nur 0,20 US-Dollar pro Datensatz, jeweils mit Namen, Privatadressen und Einkommensangaben.
Ein zweiter Expositionsmechanismus ist die Ableitung statt der Offenlegung. Werbe-SDKs übertragen die Google Advertising ID eines Geräts zusammen mit Ereignissen zur App-Nutzung. Da diese Kennung über alle Apps auf dem Gerät hinweg geteilt wird, kann ein Werbenetzwerk, das SDK-Aufrufe von einer Therapie-App erhält, erkennen, dass die Eigentümerin oder der Eigentümer des Geräts Unterstützung für die psychische Gesundheit sucht, ohne auch nur eine einzige Unterhaltung zu lesen.
Die Studie fand das SDK von Facebook in 10 von 25 Apps — ohne dass eine der betreffenden Datenschutzrichtlinien dies offenlegte.
🎯 Wo „unklare Nutzung“ tatsächlich entsteht
Drei unterschiedliche Fehlermodi erzeugen das Problem der unklaren Speicherung, und sie erfordern jeweils andere Schutzmaßnahmen:
| Fehlermodus | Wie er aussieht | Warum das Lesen der Richtlinie ihn nicht aufdeckt |
|---|---|---|
| Nicht offengelegte Tracker | In der App-Binärdatei eingebettete SDKs, die in der Richtlinie fehlen | Die Richtlinie schweigt — es gibt nichts zu lesen |
| Generische Sprache zu Verarbeitern | „Wir können Daten mit Anbietern von AI-Diensten teilen“ | Technisch korrekt, operativ bedeutungslos |
| Irreversible Aufnahme in das Training | Daten werden vor der Löschung in Modellgewichte aufgenommen | Die Löschung wird für die Datenbank erfüllt, nicht für das Modell |
Worauf sollten Sie bei einem AI-Tool zur Emotionsverfolgung achten?
Bewerten Sie Tools zur Emotionsverfolgung anhand von sechs Dimensionen — nicht anhand von Marketingbehauptungen wie „Verschlüsselung auf Bankniveau“, denn dies ist eine Grundvoraussetzung und sagt nichts darüber aus, wer Ihre Daten anschließend erhält. Dieses Framework gewichtet Transparenz über die Datenziele am stärksten, weil sie die einzige Variable ist, die entscheidet, ob alle anderen Schutzmaßnahmen überhaupt relevant sind.
Das Sechs-Dimensionen-Framework für emotionale Daten:
- Offenlegung der Identität von Verarbeitern — Werden alle Dritten einzeln genannt, einschließlich AI-Anbietern für Inferenz? Generische Kategorien bestehen diesen Test nicht.
- Datenresidenz und Lokalität — Verlassen rohe emotionale Inhalte Ihr Gerät? Verarbeitung auf dem Gerät selbst reduziert den größten Teil der Angriffsfläche.
- Regulatorische Abdeckung — Ist der Betreiber eine von HIPAA erfasste Einrichtung, ein Geschäftspartner oder keines von beidem? Keines von beidem ist die häufigste Antwort und kein Ausschlusskriterium, verändert aber Ihre Rechtsmittel.
- Vollständigkeit der Löschung — Umfasst die Löschung Backups, Analyse-Pipelines und Trainingskorpora? Fragen Sie ausdrücklich nach dem dritten Punkt.
- Minimalprinzip bei Berechtigungen — Fordert die App Mikrofon-, Kamera- oder Kontaktezugriff an, den sie funktional nicht benötigt?
- Meldepflicht bei Sicherheitsverletzungen — Fällt der Betreiber unter die FTC-Regel zur Meldung von Gesundheitsdatenpannen, die nach einer unbefugten Offenlegung identifizierbarer Gesundheitsinformationen die Benachrichtigung von Verbraucherinnen und Verbrauchern, der FTC und in manchen Fällen der Medien verlangt?
Die eigene Leitlinie der FTC bestätigt, dass die Regel für die meisten nicht von HIPAA erfassten Gesundheits-Apps gilt, da die meisten Entwickler von Gesundheits-Apps als „Gesundheitsdienstleister“ gelten, die Verbraucherinnen und Verbrauchern Leistungen anbieten. Eine unterlassene Benachrichtigung kann Durchsetzungsmaßnahmen mit zivilrechtlichen Geldstrafen auslösen.
📊 Eine praktische Bewertungsmethode
Bewerten Sie jede Dimension mit 0–2 Punkten (0 = nicht vorhanden, 1 = teilweise, 2 = überprüft). Ein Tool mit weniger als 7 von 12 Punkten sollte keine identifizierbaren emotionalen Offenlegungen erhalten. Bei weniger als 4 Punkten sollte es überhaupt keine emotionalen Daten erhalten — verwenden Sie es nur für allgemeine Wellness-Inhalte.
Wie schneiden die wichtigsten Ansätze zur AI-gestützten Emotionsverfolgung beim Datenschutz ab?
Kein einzelner Ansatz gewinnt in jeder Dimension — ausschließlich lokale Tools maximieren den Datenschutz, verzichten dafür aber auf langfristige Erkenntnisse; verwaltete AI-Plattformen bieten umfassendere Analysen bei einer größeren Datenoberfläche. Die richtige Wahl hängt davon ab, wie sensibel Ihre Offenlegungen sind und ob die Daten dauerhaft gespeichert werden müssen.
| Dimension | Apps für psychische Gesundheit für Verbraucherinnen und Verbraucher (z. B. Wysa, Replika) | Allgemeine AI-Chatbots (ChatGPT, Claude, Gemini) | Ausschließlich lokale Tagebuch-Apps | Jenova-Plattform-Agenten | Von Kliniken bereitgestellte / institutionelle Tools (z. B. Sonar, Alongside) |
|---|---|---|---|---|---|
| Exposition gegenüber Drittanbieter-Trackern | Hoch — jede untersuchte App enthielt nicht offengelegte Tracker | Mittel — weniger Werbe-SDKs, aber Daten fließen an den Modellanbieter | Minimal — im Offline-Betrieb keine Netzwerkaufrufe | Mittel — Daten erreichen den gewählten Modellanbieter; keine dokumentierte Werbe-SDK-Schicht | Niedrig — innerhalb institutioneller Infrastruktur bereitgestellt |
| Transparenz über Verarbeiter | Schlecht — 7 von 25 Apps nannten überhaupt keinen AI-Anbieter | Mittel — der Anbieter ist der Betreiber, das Datenziel ist daher eindeutig | Nicht zutreffend — keine Verarbeiter | Der Modellanbieter wird in kostenpflichtigen Stufen von Nutzenden ausgewählt, das Datenziel ist also sichtbar; die kostenlose Stufe verwendet das Standardmodell | Mittel — durch die Verträge der bereitstellenden Institution geregelt |
| Regulatorische Abdeckung | Meist außerhalb von HIPAA; FTC Act und Meldevorschrift können gelten | Außerhalb von HIPAA; Verbraucherschutzrecht gilt | Außerhalb aller Gesundheitsregime — keine Datenübertragung | Außerhalb von HIPAA; allgemeines Datenschutzrecht für Verbraucherinnen und Verbraucher gilt | Häufig innerhalb institutioneller Compliance-Frameworks |
| Umgang mit Krisensicherheit | Dokumentierte Schwachstellen — Common Sense Media bewertete Wysas Verbraucher-App für Jugendliche als nicht akzeptabel | Für die Unterstützung der psychischen Gesundheit von Jugendlichen als nicht akzeptabel bewertet | Keine — keine reaktionsfähige Funktion | Kein klinisches Krisensystem; nicht für Eskalationen in Notfällen konzipiert | Am stärksten — eine Person rief die Test-Erziehungsberechtigte innerhalb von 15 Minuten an |
| Risiko der Dienstkontinuität | Dokumentiert — Earkick und Youper verschwanden während der Studie aus App-Stores und ließen mehr als 3 Mio. Nutzende zurück | Niedrig — große Betreiber, aber Bedingungen können sich ändern | Keines — die Daten gehören Ihnen | Mittel — kommerzielle Plattform; Daten können pro Nachricht exportiert werden | Abhängig vom institutionellen Vertrag |
| Preisgestaltung | In der Regel Freemium; Common Sense Media verweist auf einen Markt von etwa 2 Mrd. US-Dollar im Jahr 2024 | Kostenlose Stufen mit kostenpflichtigen Upgrades | Häufig Einmalkauf oder kostenlos | Kostenlose Stufe verfügbar; Plus 20 $/Monat, Premium 50 $/Monat, bis zu Enterprise 1.000 $/Monat | Institutionell beschafft |
| Am besten geeignet für | Strukturierte CBT-Übungen, wenn Datenschutz nicht die Priorität ist | Breite Reflexion, wenn Sie anbieterseitige Speicherung akzeptieren | Privates Tagebuchführen mit maximaler Sensibilität | Reflektierende Analyse, wenn Sie Modellwahl und exportierbare Aufzeichnungen wünschen | Jugendliche und alle Personen, die eine Eskalation zu einem Menschen benötigen |
Ehrliche Einschränkungen auf allen Seiten. Verbraucher-Apps bieten die ausgefeilteste UX zur Emotionsverfolgung und die schwächste Bilanz bei Offenlegungen. Allgemeine Chatbots bieten klare Datenziele, wurden aber für die Unterstützung der psychischen Gesundheit von Jugendlichen als unsicher bewertet. Ausschließlich lokale Tools beseitigen die Datenschutzfrage, können jedoch weder Verschlechterungsmuster erkennen noch eine Krise eskalieren.
Jenovas Meditation Guide und Personality Analyzer sind hier als reflektierende und nicht als klinische Tools relevant — und ihre Einschränkungen sollten klar benannt werden. Sie fallen nicht unter HIPAA, sind keine Krisenreaktionssysteme und kein Ersatz für lizenzierte Behandlung. Ihre strukturellen Vorteile sind enger gefasst und konkreter: Die Plattform erklärt, dass Daten niemals zum Training öffentlicher AI-Modelle genutzt werden, Unterhaltungen während der Übertragung und im Ruhezustand verschlüsselt sind und Daten weder verkauft noch mit Werbetreibenden geteilt werden. In kostenpflichtigen Stufen kann ausgewählt werden, welcher Modellanbieter eine Sitzung verarbeitet; das macht das Datenziel zu einer Entscheidung der Nutzenden statt zu einem nicht offengelegten Standard. Der dauerhafte Speicher kann Nachricht für Nachricht überprüft und jede Unterhaltung über die Chat-Oberfläche exportiert oder gelöscht werden.
Was verbietet das Gesetz tatsächlich, wenn AI Emotionen ableitet?
Weniger, als die meisten Menschen annehmen — und die bestehenden Verbote sind eng begrenzt. Nach dem EU AI Act verbietet Artikel 5 Absatz 1 Buchstabe f die Ableitung von Emotionen nur in Arbeits- und Bildungskontexten und nur dann, wenn die Ableitung auf biometrischen Daten beruht. Emotionserkennung außerhalb dieser Bereiche ist nicht verboten — sie wird als hochriskant eingestuft.
Für alle, die ihre eigenen Emotionen mit AI verfolgen, sind mehrere Grenzen wichtig:
- Textbasierte Ableitung fällt nicht unter das Verbot. Die Leitlinien der Kommission stellen klar, dass die Ableitung von Emotionen aus geschriebenem Text nicht in den Anwendungsbereich fällt — dies betrifft die meisten Workflows für Tagebücher und Stimmungsprotokolle.
- Medizinische und sicherheitsbezogene Anwendungen sind ausgenommen. Für therapeutische Zwecke vorgesehene Systeme fallen unter eine enge Ausnahme, die streng ausgelegt und auf das Erforderliche und Verhältnismäßige begrenzt wird.
- Die Definition von „Arbeitsplatz“ ist weit gefasst. Die Leitlinien erweitern sie auf häusliche Arbeitsumgebungen, Online-Lernen und Einstellungsverfahren — daher ist ein vom Arbeitgeber bereitgestelltes Wellness-Tool, das Emotionen aus der Stimme ableitet, rechtlich etwas wesentlich anderes als dasselbe Tool bei persönlicher Nutzung.
- Körperliche Zustände sind keine „Emotionen“. Erwägungsgrund 18 schließt Schmerz und Erschöpfung aus, weshalb Systeme zur Erkennung von Fahrerermüdung zulässig sind.
In den Vereinigten Staaten ist das Durchsetzungsmuster eher verbraucherschutzorientiert als kategorisch. Die FTC hat Betreiber im Bereich psychische Gesundheit und Telemedizin nach Section 5 des FTC Act verfolgt, und Analysen stellen fest, dass BetterHelp, Cerebral, GoodRx und Flo zusammen erhebliche Strafen wegen der Weitergabe von Gesundheitsdaten ohne angemessene Einwilligung zahlten. Akademische und zivilgesellschaftliche Analysen argumentieren, dass die Regulierung in den USA emotionale Daten als eigenständige Kategorie nicht angemessen schützt.
Praktische Konsequenz: Auf gesetzlichen Schutz können Sie sich nicht standardmäßig verlassen. Sie müssen ihn durch Tool-Auswahl und Disziplin bei Offenlegungen technisch und verhaltensbezogen ergänzen.
Wie prüfen Sie eine App zur Emotionsverfolgung, bevor Sie ihr echte Offenlegungen anvertrauen?
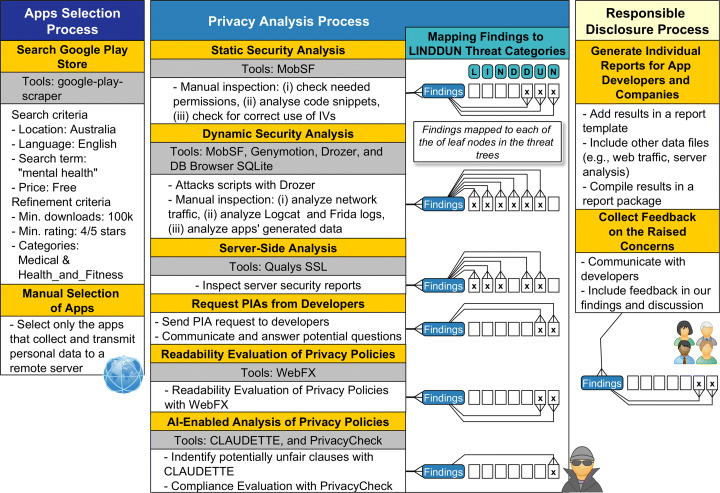
Führen Sie eine Prüfung in vier Ebenen durch, die der Methodik von Sicherheitsforschenden entspricht — eine verkürzte Version können Sie ohne technische Tools in etwa 20 Minuten abschließen. Das obige Framework-Diagramm zeigt den vollständigen professionellen Workflow: Kriterien für die App-Auswahl, mehrschichtige Datenschutzanalyse, Zuordnung der Erkenntnisse zu Bedrohungskategorien und verantwortungsvolle Offenlegung gegenüber Entwicklern.
Die verbraucherzugängliche Version:
- Vergleichen Sie die Datensicherheitskennzeichnung im App-Store mit der Datenschutzrichtlinie. Öffnen Sie beides. Listen Sie jede Drittanbieter-Kategorie auf, die das Label nennt, und suchen Sie dann in der Richtlinie nach namentlich genannten Unternehmen. Jede Lücke ist eine Offenlegungslücke.
- Suchen Sie die Richtlinie nach Namen von AI-Anbietern ab. Nutzen Sie die Browsersuche für „OpenAI“, „Anthropic“, „Google“, „Drittanbieter“ und „Modell“. Wenn die Richtlinie von „AI-Diensten“ spricht, ohne jemanden zu nennen, behandeln Sie das Datenziel als unbekannt.
- Prüfen Sie angeforderte Berechtigungen gegen die tatsächliche Funktion. Ein textbasiertes Stimmungstagebuch benötigt funktional weder Mikrofon-, Kamera- noch Kontaktezugriff. Verweigern Sie auf Betriebssystemebene alles, was diesen Test nicht besteht.
- Suchen Sie in der Richtlinie nach der Löschklausel — insbesondere nach Ausnahmen für das Training. Achten Sie auf Formulierungen wie „anonymisierte“, „aggregierte“ oder „de-identifizierte Daten können für beliebige Zwecke verwendet werden“. Die Studie von 2026 fand Richtlinien, die ausdrücklich bestätigten, dass für anonymisierte Trainingsnutzung keine Widerspruchsmöglichkeit besteht.
Bei einer Sitzung mit einem Jenova-Agenten werden die entsprechenden Kontrollen in der Oberfläche angezeigt, statt in einem Dokument verborgen zu sein. Global Memory kann in den Einstellungen deaktiviert werden, sodass nichts chatübergreifend gespeichert bleibt. In kostenpflichtigen Stufen legt die Modellauswahl fest, welcher Anbieter die Sitzung verarbeitet. Einzelne Nachrichten können mit der Rückgängig-Steuerung gelöscht und vollständige Unterhaltungen vor der Löschung als PDF, Word, TXT oder CSV exportiert werden.
Eine nützliche Disziplin für Offenlegungen unabhängig vom Tool: Schreiben Sie den Eintrag, lesen Sie ihn dann erneut und fragen Sie sich, ob er noch sicher wäre, wenn er in einer Liste eines Datenhändlers auftauchte. Falls nicht, entfernen Sie entweder Identifikatoren oder speichern Sie ihn offline.
„Analysiere die emotionalen Muster in diesen Tagebucheinträgen und identifiziere wiederkehrende Auslöser. Ich habe alle Namen durch Initialen ersetzt und Ortsangaben entfernt.“
Diese einzelne Gewohnheit bei der Formulierung — die Pseudonymisierung vor der Übermittlung — reduziert das Risiko einer Re-Identifizierung stärker als jedes Versprechen eines Anbieters.
Wie sollte sich Ihre Datenschutzposition in verschiedenen Phasen der emotionalen Selbstverfolgung verändern?
Ihre Datenschutzexposition sollte mit der Intensität Ihrer Nutzung wachsen und nicht unverändert bleiben. Wer lediglich neugierig auf Stimmungserfassung ist, hat ein anderes Bedrohungsmodell als jemand, der täglich krisennahe Offenlegungen protokolliert; entsprechend sollte sich auch das passende Tool ändern.
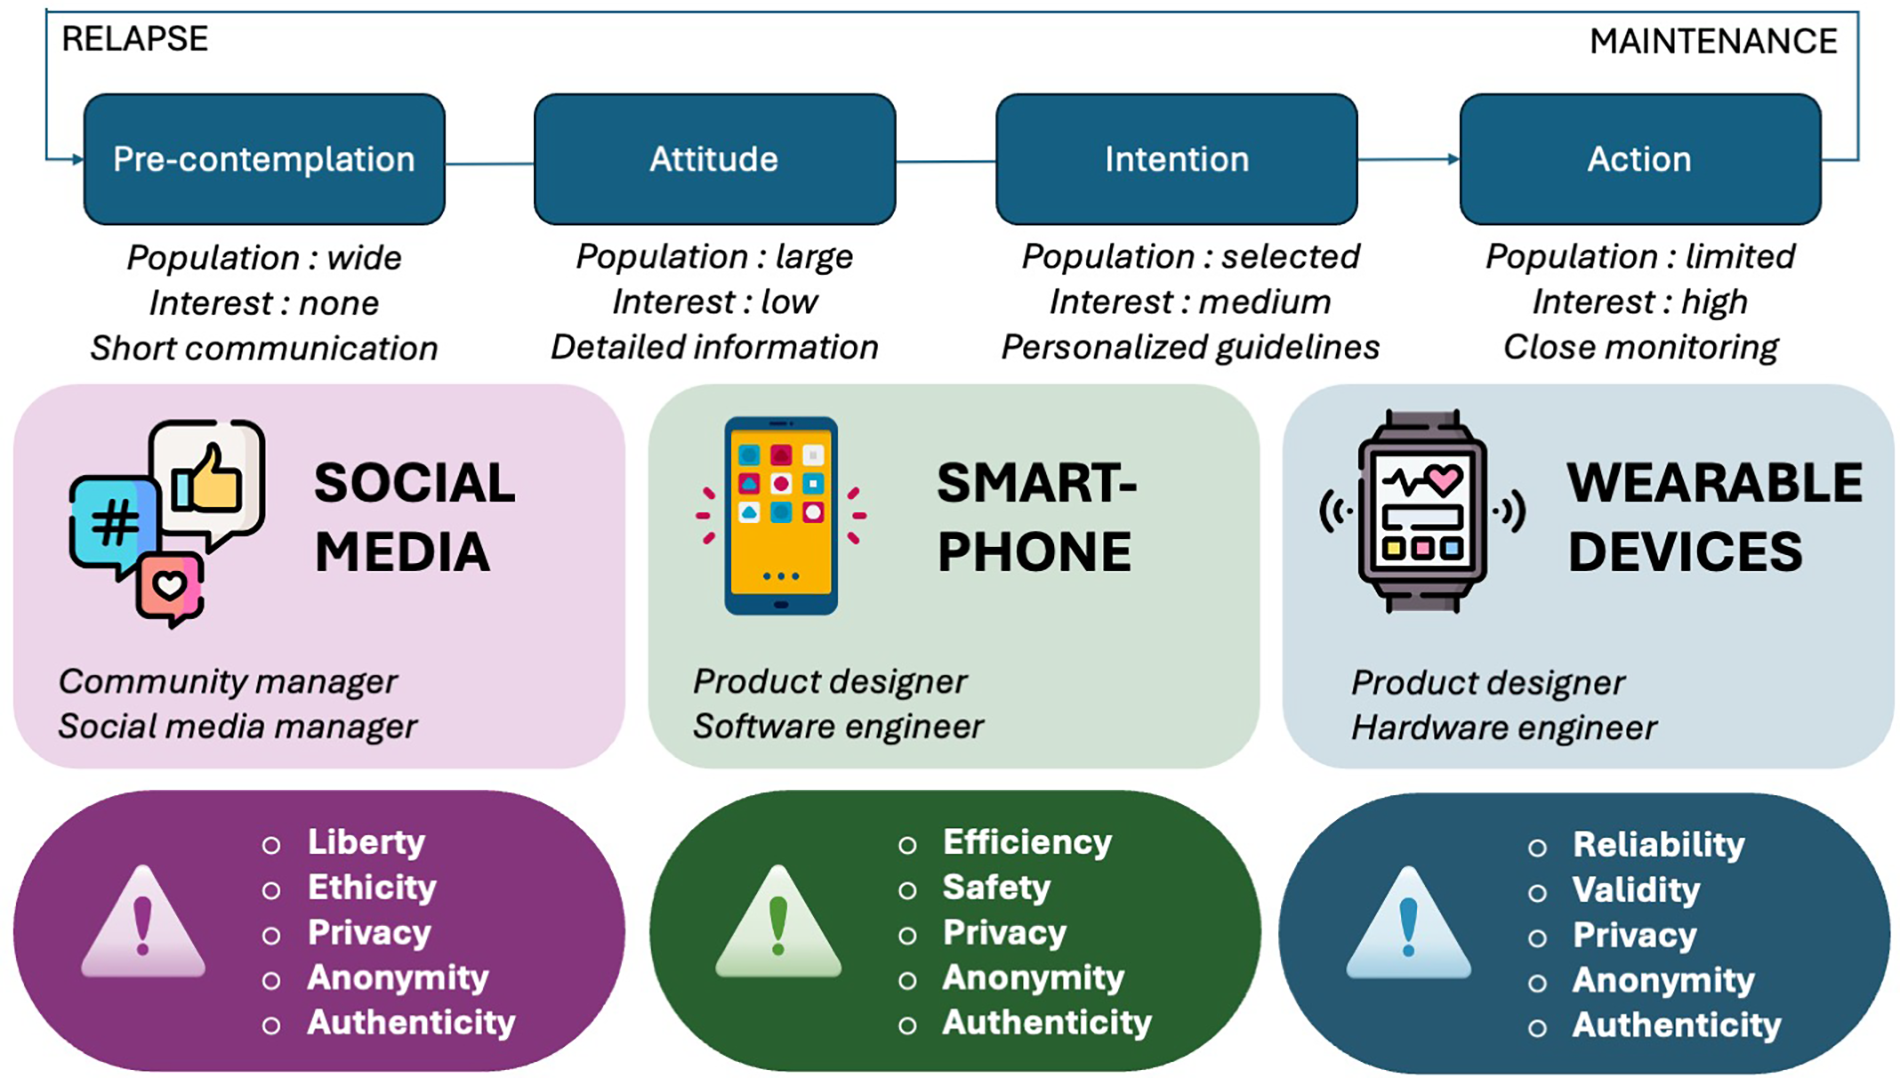
Das obige Framework zeigt einen hilfreichen Verlauf. Beachten Sie, dass Privatsphäre, Anonymität und Authentizität als gemeinsame Anliegen in allen drei Plattformkategorien erscheinen — soziale Medien, Smartphone und Wearables — während die weiteren Fragestellungen voneinander abweichen. Plattformen sozialer Medien werfen Fragen zu Freiheit und Ethik auf; Smartphones betreffen Effizienz und Sicherheit; Wearables betreffen Zuverlässigkeit und Validität.
Anwendung auf die Tool-Auswahl:
| Phase | Typische Tiefe der Offenlegung | Angemessene Datenschutzposition |
|---|---|---|
| Erkundung | Allgemeine Fragen, keine persönlichen Details | Jedes Tool akzeptabel; behandeln Sie es als öffentlich |
| Aufbau einer Gewohnheit | Wiederkehrende Stimmungen, allgemeiner Kontext | Nur Tools mit namentlich genannten Verarbeitern; nicht notwendige Berechtigungen verweigern |
| Konsequente Verfolgung | Konkrete Auslöser, Beziehungen, Muster | Einträge pseudonymisieren; dauerhaften Speicher deaktivieren, sofern nicht erforderlich |
| Protokollierung hochsensibler Inhalte | Trauma, Suizidgedanken, klinische Details | Ausschließlich lokal oder bei einer approbierten Fachperson; kein AI-Tool für Verbraucherinnen und Verbraucher |
Die Wearable-Dimension verdient eine gesonderte Betrachtung. Die physiologische Ableitung von Emotionen — Herzfrequenzvariabilität, Hautleitfähigkeit, Stimmton — erzeugt biometrische Daten. Genau an diese Kategorie knüpfen die Bestimmungen des EU AI Act zur Emotionserkennung an. Wenn ein Wearable emotionale Ableitungen in ein Wellness-Programm eines Arbeitgebers einspeist, bewegen Sie sich nach EU-Recht in den verbotenen Bereich und überall sonst in einer deutlich risikoreicheren Position.
Was sagen Datenschutz- und klinische Forschende über AI-gestützte Emotionsverfolgung?
Der Konsens unter Datenschutzforschenden und klinischen Evaluatoren lautet, dass die Lücke strukturell und nicht zufällig ist — Offenlegungsfehler entstehen aus systemischen Praktiken statt aus bewusster Täuschung. Genau deshalb kann individuelle Wachsamkeit sie nicht vollständig schließen.
„Die folgenreichste Erkenntnis in diesem Bereich ist nicht, dass sich eine einzelne App schlecht verhält — sondern dass das Versagen universell ist. Wenn jede App in einer Stichprobe von 25 Apps Tracker einbettet, die ihre eigene Richtlinie nicht nennt, sehen Sie keine einzelnen schlechten Akteure. Sie sehen ein Ökosystem, in dem Drittanbieter-SDKs ohne Datenschutzprüfung übernommen, standardisierte Richtlinientexte über Produkte hinweg wiederverwendet und neue Funktionen schneller priorisiert werden als Compliance-Prüfungen. Dieser Unterschied ist wichtig, denn ein Wechsel der App löst das Problem nicht. Eine Änderung Ihres Offenlegungsverhaltens tut es.“
„Das Zweite, was Nutzende dauerhaft unterschätzen, ist die Unumkehrbarkeit der Aufnahme in das Training. Menschen behandeln die Kontolöschung wie eine Reset-Taste. Das ist sie nicht. Wenn Ihre Einträge zum Fine-Tuning oder zur Evaluierung eines Modells verwendet wurden, bevor Sie sie löschten, gibt es keinen sinnvollen Mechanismus, sie aus den Modellgewichten zu extrahieren. Unsere praktische Empfehlung ist einfach: Gehen Sie davon aus, dass alles, was Sie in ein System eingeben, das nicht ausdrücklich zusagt, Ihre Daten vom Training auszuschließen, dauerhaft ist. Diese Zusage muss ausdrücklich und konkret sein — „wir nehmen Datenschutz ernst“ ist keine Zusage.“
„Für alle, die Gewohnheiten zur Emotionsverfolgung aufbauen, ist die Pseudonymisierung bei der Eingabe die mit Abstand wirksamste einzelne Veränderung. Sie kostet nichts, sie übersteht eine Sicherheitsverletzung, sie übersteht den Verkauf durch einen Datenhändler und sie übersteht die Aufnahme in das Training. Verschlüsselung schützt Daten in einem Kanal, den Sie nicht kontrollieren. Pseudonymisierung schützt sie gleichzeitig in jedem Kanal.“
— Jenova-Produktteam, 8 Jahre Erfahrung mit AI-Agenten-Infrastruktur und angewandtem Datenschutz-Engineering
Ist Emotionsverfolgung auf dem Gerät oder ausschließlich lokal tatsächlich die sicherere Wahl?
Ausschließlich lokale Verfolgung ist die stärkste verfügbare Datenschutzoption und zugleich die schwächste Sicherheitsoption — der Zielkonflikt ist real und sollte bewusst statt standardmäßig getroffen werden. Daten, die Ihr Gerät nie verlassen, können weder an Datenhändler verkauft noch in Trainingskorpora aufgenommen oder durch eine Sicherheitsverletzung beim Anbieter offengelegt werden. Keine andere Option in diesem Vergleich bietet diese Garantie.
Was ausschließlich lokal tatsächlich eliminiert:
- Exposition gegenüber Drittanbieter-Trackern vollständig — keine Netzwerkaufrufe bedeuten keine SDK-Übertragungen
- Risiko durch Datenhändler — die von Forschenden dokumentierten Listen zu psychischer Gesundheit für 0,20 US-Dollar pro Datensatz setzen voraus, dass Daten Ihr Gerät zuvor verlassen haben
- Dienstunterbrechung — das Verschwinden von Earkick und Youper ließ mehr als 3 Mio. Nutzende zurück; eine lokale Datei verschwindet nicht, wenn ein Unternehmen verschwindet
Was es Sie kostet:
- Keine Musteranalyse über längere Zeit, außer jener, die Sie selbst manuell durchführen
- Keine Krisenerkennung oder Eskalation irgendeiner Art
- Keine Synchronisierung zwischen Geräten, sofern Sie nicht selbst ein verschlüsseltes Backup einrichten
- Deutlich schwächere Analyseergebnisse als ein großes Modell liefern kann
Die hybride Position, die die meisten Menschen einnehmen sollten: Bewahren Sie rohe, identifizierbare emotionale Aufzeichnungen lokal auf. Senden Sie nur pseudonymisierte Zusammenfassungen zur Musteranalyse an ein AI-Tool. So behalten Sie den analytischen Nutzen, während die sensible Grundlage vollständig außerhalb der Infrastruktur des Anbieters bleibt.
Wenn ein Krisenrisiko besteht, ist keine dieser Optionen angemessen. Die Bewertung von Common Sense Media ergab, dass institutionelle Tools mit menschlicher Aufsicht deutlich niedrigere Risikobewertungen erzielten, nicht weil die zugrunde liegende Technologie besser war, sondern wegen anderer Designentscheidungen zur menschlichen Beteiligung — und selbst das am sichersten bewertete Produkt hatte dokumentierte Lücken, darunter mindestens einen Fall, in dem eine Offenlegung von Suizidgedanken als „Risk Level: None.“ markiert wurde.
Wenn Sie sich in einer Krise befinden, erreichen Sie die 988 Suicide & Crisis Lifeline per Anruf oder SMS unter 988 sowie Crisis Text Line durch eine SMS mit HOME an 741741.
Welche Fragen sollten Sie einem Anbieter senden, bevor Sie sensible Daten anvertrauen?
Senden Sie fünf konkrete Fragen — vage Fragen erzeugen vage Antworten, und Anbieter, die sie nicht präzise beantworten können, haben Ihnen bereits alles gesagt, was Sie wissen müssen. Forschende formalisieren dies als Anfrage für eine Datenschutz-Folgenabschätzung; die Verbraucherversion ist ein Support-Ticket.
- „Bitte listen Sie jeden Drittanbieter-Dienst, der Nutzerinhalte oder Metadaten erhält, mit Unternehmensnamen auf.“ Kategorien sind keine akzeptablen Antworten.
- „Werden Nutzerinhalte an externe AI- oder LLM-Anbieter gesendet? Falls ja, an welche und zu welchen Bedingungen der Datenverarbeitung?“
- „Wenn ich mein Konto lösche, erstreckt sich die Löschung auf Backups, Analyse-Data-Warehouses sowie Trainings- oder Evaluierungsdatensätze? Bitte beantworten Sie jeden Punkt separat.“
- „Fallen Sie unter die FTC-Regel zur Meldung von Gesundheitsdatenpannen? Falls nicht, auf welcher Grundlage?“ Die eigene Leitlinie der FTC weist darauf hin, dass die Regel für die meisten Gesundheits-Apps außerhalb von HIPAA gilt.
- „Nutzen Sie Gesprächsinhalte für Werbung, Werbe-Targeting oder die Erstellung ähnlicher Zielgruppen?“
So lesen Sie die Antwort. Ein Anbieter mit sauberen Praktiken beantwortet alle fünf Punkte in einem Absatz. Ein Anbieter mit Problemen formuliert die Datenschutzrichtlinie um, verweist auf eine Trust-Seite oder beantwortet vier Fragen und überspringt die Löschfrage. Keine Antwort auf Frage 3 ist das aussagekräftigste Signal — diese Frage lässt am wenigsten Interpretationsspielraum und birgt die größte rechtliche Exposition.
Für Jenova im Besonderen decken die veröffentlichten Positionen der Plattform mehrere dieser Punkte direkt ab: Daten werden nicht zum Training öffentlicher AI-Modelle verwendet, sie sind während der Übertragung und im Ruhezustand verschlüsselt und werden weder verkauft noch mit Werbetreibenden geteilt. Der Kontakt des Unternehmens für Datenschutzanfragen ist [email protected], und Azeroth Inc. hat seinen Sitz in New York. Was die Plattform nicht beansprucht — und was nicht vorausgesetzt werden sollte — ist der Status als von HIPAA erfasste Einrichtung, klinische Kriseneskalation oder irgendeine Form lizenzierter Versorgung.
Quellen
- arXiv — Was geht Ihnen durch den Kopf? Untersuchung des Datenschutzes bei Apps für psychische Gesundheit (Messstudie 2026 zu 25 Android-Apps)
- Federal Trade Commission — Interaktives Tool für mobile Gesundheits-Apps
- Future of Privacy Forum — Rote Linien im EU AI Act: Verbot der Emotionserkennung am Arbeitsplatz und in Bildungseinrichtungen
- Common Sense Media Institute — Risikobewertung von AI-Apps für psychische Gesundheit
- Federal Trade Commission — Leitlinien für Unternehmen zum Datenschutz im Gesundheitsbereich
- Freshpaint — Wie die FTC Datenschutzvorschriften im Gesundheitswesen durchsetzt
- ACM Digital Library — Regulierung von Emotion AI in den Vereinigten Staaten
- Journal of Medical Internet Research — Qualität und Einhaltung von Datenschutzrichtlinien bei Apps für psychische Gesundheit
- PubMed Central — Zum Datenschutz bei Apps für psychische Gesundheit
- PubMed Central — Digitale Emotionserkennung, Privatsphäre und Recht
- EU Artificial Intelligence Act — Artikel 5: Verbotene AI-Praktiken
- Mozilla Foundation — Führende Apps für psychische Gesundheit und Gebete versagen beim Datenschutz und bei der Sicherheit
- Frontiers in Pharmacology — Regulatorische Herausforderungen der digitalen Gesundheit: Der Fall von Apps für psychische Gesundheit
- American Bar Association — Der Preis der Emotion: Privatsphäre, Manipulation und Vorurteile in emotionaler AI